注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
ログの権限
サービスログとトレースログには、言語モデルのプロンプトと補完、オブジェクトのプロパティ値、ユーザーが指定した入力など、ワークフローがアクセスするあらゆるデータソースの機密性の高いコンテンツが含まれる可能性があります。プラットフォームは、ソースエグゼキューターのリソースや、実行時にアクセスしたデータからマーキングを伝播しません。閲覧者に対して適用されるのは、ログアクセスを有効にする際に管理者が明示的に適用したマーキングのみです。そのため、ログアクセスの有効化にはセキュリティリスクが伴います。ワークフローがアクセスする可能性のあるデータの機密性の最大レベルに照らして検討する必要があります。
必要なロール
次のテーブルは、オントロジーおよび AIP の観測可能性における各種操作のアクセス要件を示しています。
| 機能 | 必要なアクセス |
|---|---|
| メトリクスを表示する | リソースに対する閲覧権限¹ |
| 実行履歴を表示する | リソースに対する編集権限¹ |
| トレースおよびサービスログを表示する² | リソースに対する編集権限¹ + ログアクセスの有効化³ + すべてのマーキングへのアクセス |
| ログを検索する² | リソースに対する編集権限¹ + ログアクセスの有効化³ + すべてのマーキングへのアクセス |
| Control Panel で組織全体のプロジェクトのログアクセス設定を表示する | デフォルトでは、組織管理者ロール |
| プロジェクトレベルのログアクセスを設定する | デフォルトでは、プロジェクトに対する編集権限 + 情報セキュリティ責任者またはエンロールメント管理者ロール |
| リソースレベルのログアクセスを設定する | デフォルトでは、リソースに対する編集権限 + 情報セキュリティ責任者またはエンロールメント管理者ロール |
| ログを削除する | 情報セキュリティ責任者またはエンロールメント管理者ロール |
Control Panel でプロジェクトレベルのログアクセスを設定するには、上記の組織全体の設定を閲覧するためのアクセス権も必要です。
¹各機能には、対応する Foundry の操作権限があります。メトリクスには foundry-telemetry-service:read-metrics(閲覧者ロールによって付与)、実行履歴とログには foundry-telemetry-service:view-execution-history(編集者ロールによって付与)が必要です。カスタムロールを使用すると、別のロールを通じてこれらの操作権限を付与できます。
²ユーザーは、ログアクセス設定に関係なく、foundry-telemetry-service:view-execution-history 操作権限だけで、過去24時間以内の自身の実行のログに常にアクセスできます。この例外は CBAC スタックには適用されません。CBAC スタックでは、自身の実行のログを表示する場合も、ログアクセスを有効にする必要があります。
³ログアクセスの有効化:管理者は、ソースエグゼキューターのリソースに直接(リソースのオーバーライドとして)、またはソースエグゼキューターのプロジェクト(リソースが移動されている場合は帰属プロジェクトも)でログアクセスを有効にする必要があります。詳細は下記のログアクセス要件を、有効にする方法はログを設定するを参照してください。
ログアクセス要件
リソースの実行履歴を表示するには、そのリソースに対する編集権限が必要です。
自身が呼び出していない実行のトレースログとサービスログを表示するには、以下の3つの要件をすべて満たす必要があります。下記のログアクセス要件を確認するで説明するログアクセスの概要ダイアログには、各要件と、現在その要件を満たしているかどうかが表示されます。
- ロール: ソースエグゼキューターに対する編集権限が必要です。ソースエグゼキューターは呼び出しチェーンの最初の実行可能リソースであり、関数、アクション、自動化、AIP ロジック、AIP エージェント、またはモデルのライブデプロイメントが該当します。
- ログアクセスポリシー: ソースエグゼキューターのプロジェクト(リソースが移動されている場合は、帰属プロジェクト、つまりそのリソースが最初にテレメトリーを発行したときに属していたプロジェクトも)で、またはリソースレベルのオーバーライドを通じて、ソースエグゼキューターのログアクセスが有効になっている必要があります。情報セキュリティ責任者またはエンロールメント管理者がこれを有効にします。ログアクセスを有効にする方法は、ログを設定するを参照してください。
- マーキング: ログに適用されているすべてのマーキングを保持している必要があります。下記のログコンテンツのマーキングを参照してください。
アクションは例外です。レガシーオントロジー権限で管理されているアクションは、まだプロジェクトレベルでは管理できません。そのため、プロジェクトベースの権限に移行するまでは、ログアクセスを有効にするにはプロジェクト設定ではなく、リソースレベルのオーバーライドが必要です。詳細は、ログを設定するを参照してください。
ソースエグゼキューターのログアクセスステータス
Workflow Lineage の実行履歴パネルとログ検索パネルには、ソースエグゼキューターのログアクセスのステータスタグが表示されます。このタグは、現在のアクセスレベルを示します。
- 完全なログアクセス: プロジェクトで、またはリソースレベルのオーバーライドを通じてログアクセスが有効になっており、必要なマーキングを保持しています。そのリソースを起点とするすべての実行のログを閲覧できます。
- ユーザーIDで保護されたログアクセス: ロールに基づいて、過去24時間以内の自身の実行のログにアクセスできます。これは、ログアクセスがほかの方法で有効になっていない場合でも適用されます(CBAC スタックを除く)。
- ログアクセスなし: ログアクセスが有効になっておらず、ログにアクセスするほかの方法もありません。
プロジェクトのログアクセスが有効になっており、マーキングの権限要件を満たしている場合、ソースエグゼキューターのログアクセスは有効と表示されます。有効化されたプロジェクトを起点とするすべての実行のログを閲覧できます。
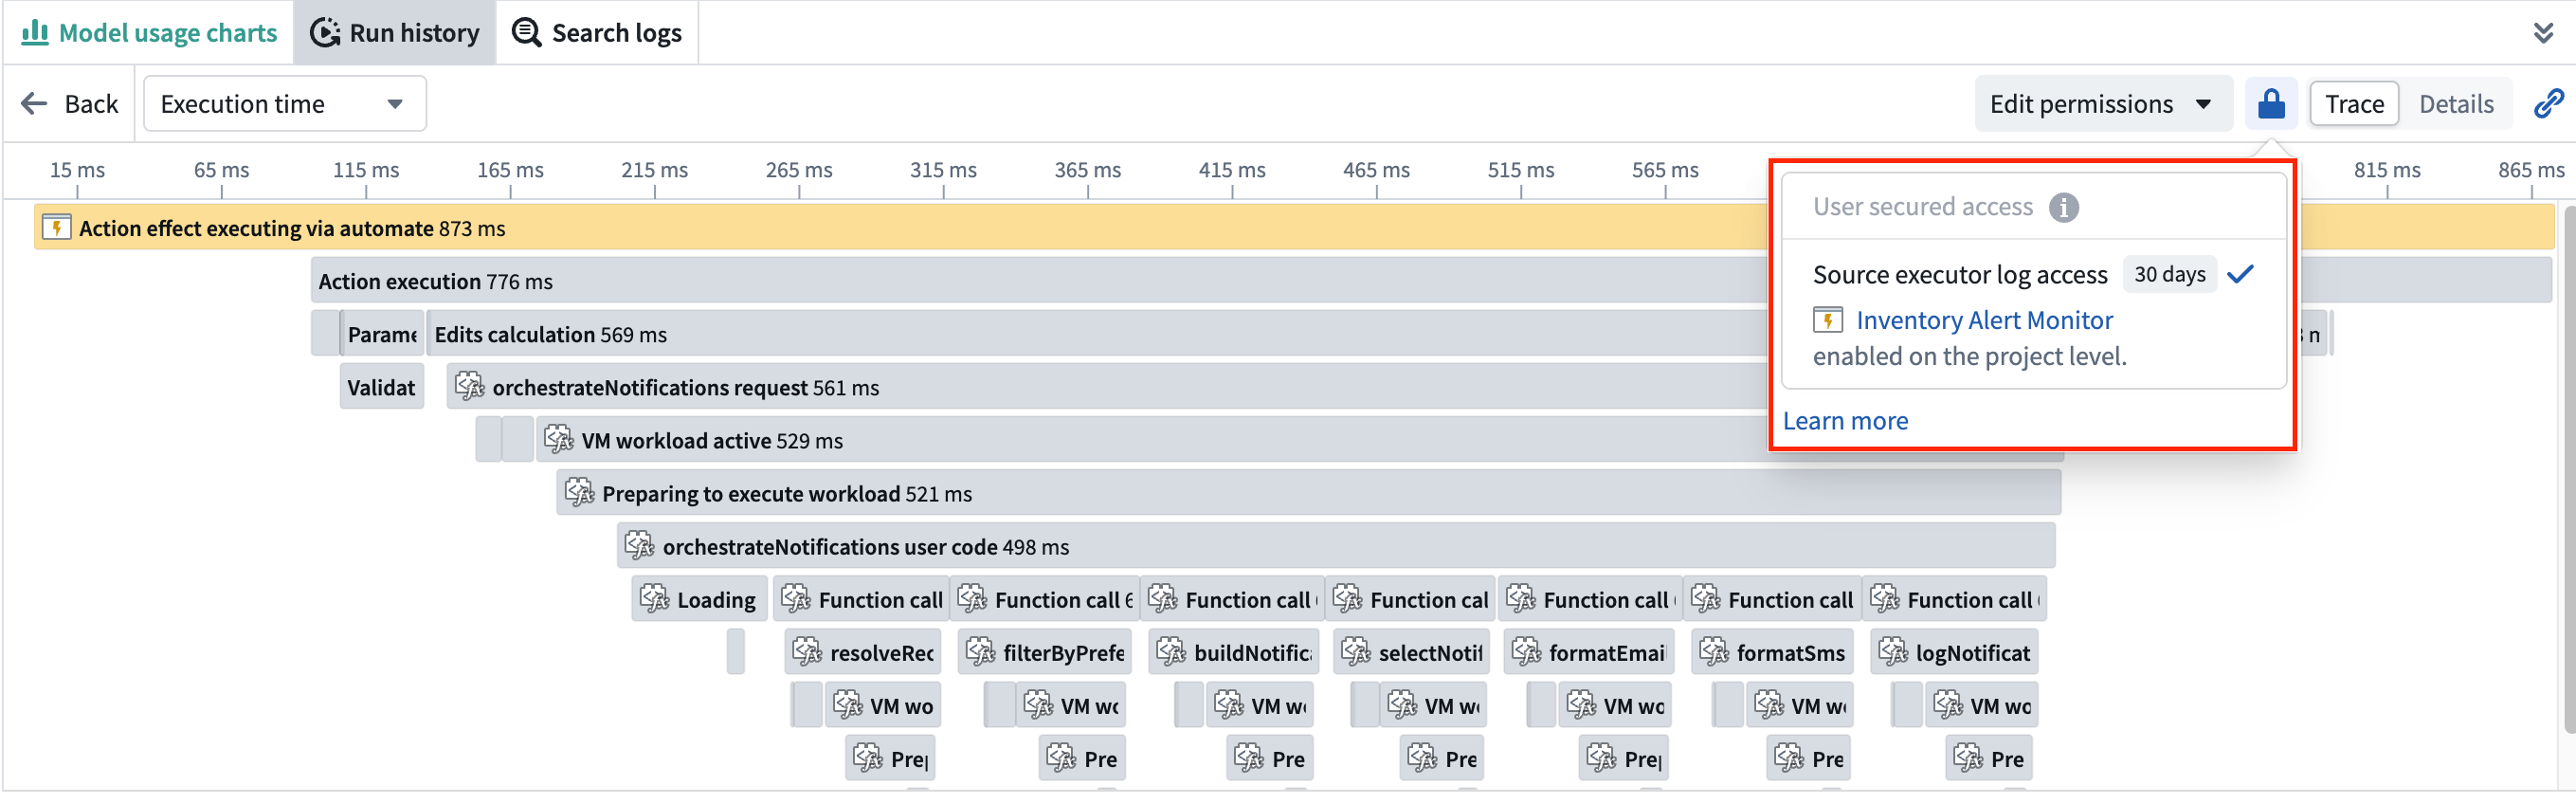
それ以外の場合、ログが表示されるのは過去24時間以内の自身の実行のみです(CBAC スタックを除く)。
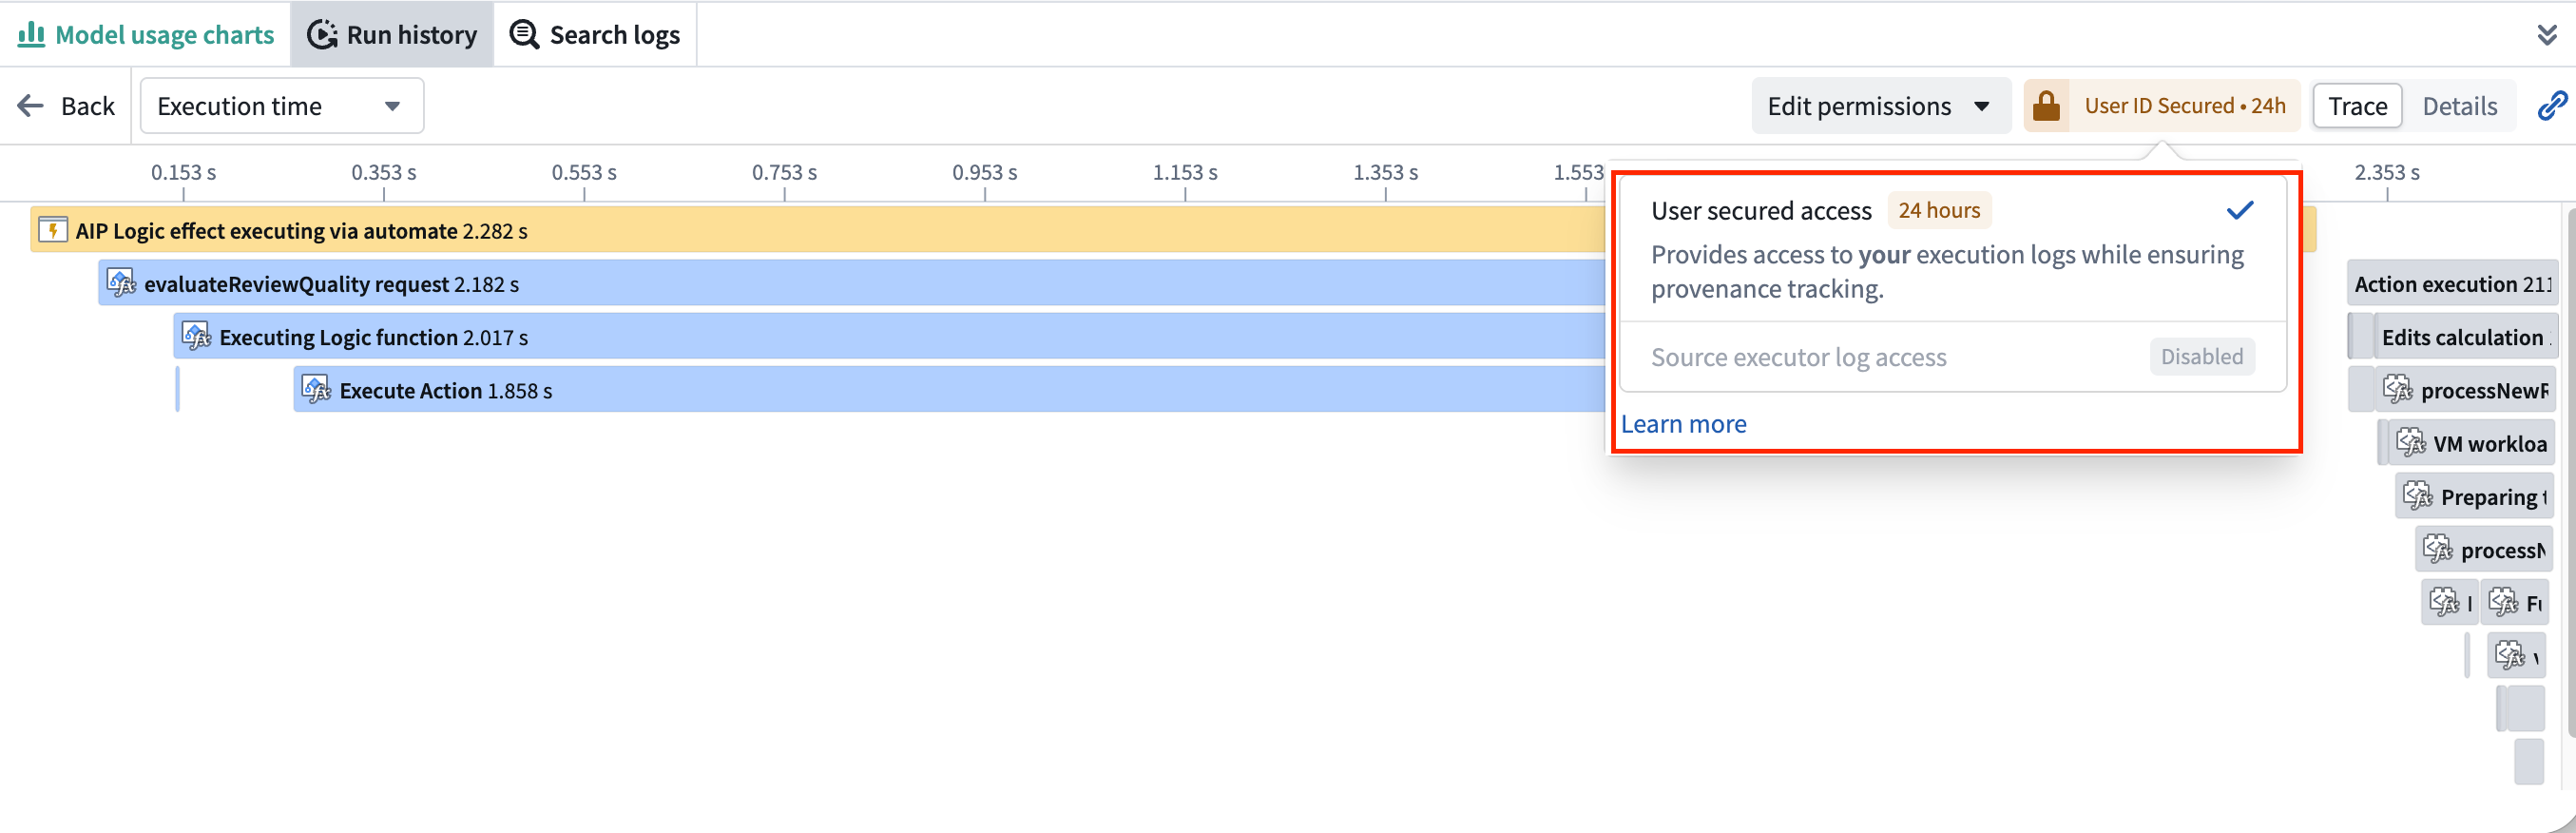
CBAC スタックでは、自身の実行のログに対するこの24時間のアクセスは無効になっています。自身の実行であっても、ユーザーがトレースログとサービスログを表示したり、ログを検索したりするには、ソースエグゼキューターのプロジェクトでログアクセスが有効になっている必要があります。
ログアクセスの概要を開く
ログを読むために必要なものを確認するには、次のいずれかの場所からログアクセスの概要ダイアログを開きます。
- Workflow Lineage のグラフで、リソースのノードを選択し、ログアクセスを表示を選択します。
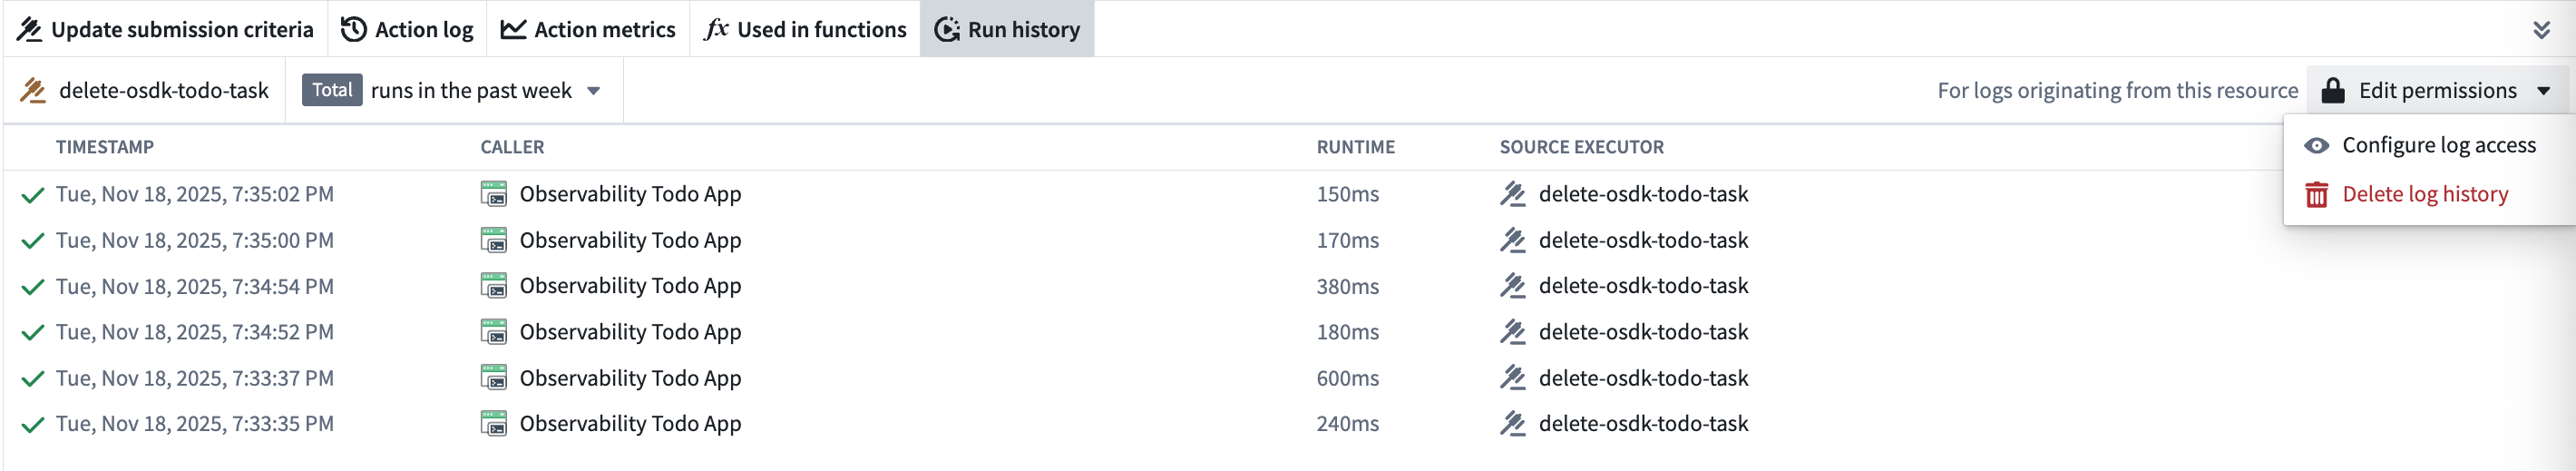
- 実行履歴パネルまたはログ検索パネルで、右上のログアクセスを表示を選択します。
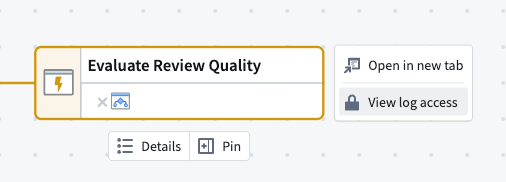
概要を閲覧するには、リソースとそのプロジェクトの両方で、少なくとも閲覧者ロールが必要です。
情報セキュリティ責任者またはエンロールメント管理者ロールを持ち、そのリソースのログアクセスを管理できる場合、実行履歴パネルとログ検索パネルには、ログアクセスを表示の代わりに権限を編集が表示されます。このメニューには、ログアクセスを設定とログ履歴を削除が追加されます。どちらもログを設定するで説明しています。
ログのアクセス要件を確認する
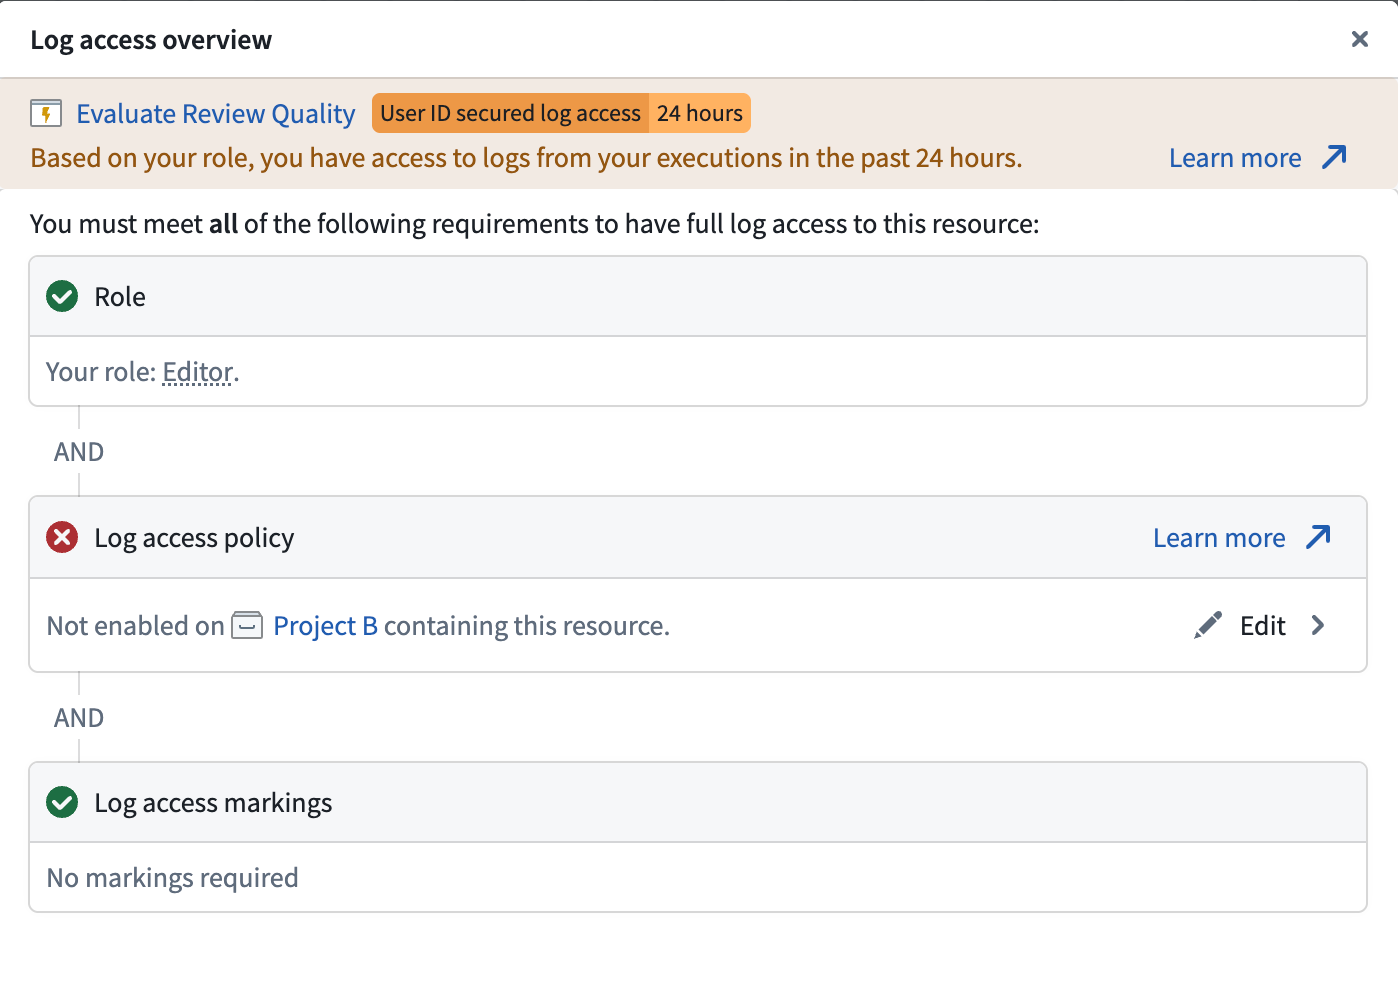
ログアクセスの概要ダイアログには、閲覧者がログを閲覧するために満たす必要がある3つの要件が表示されます。
- ロール: リソースに対する現在のロールが表示されます。現在のロールでログへのアクセスが許可されていない場合、ログへのアクセスを許可する最小権限のロールがダイアログに提示されます。
- ログアクセスポリシー: このリソースを含むプロジェクト(リソースが移動されている場合は、帰属先プロジェクトも含む)でログアクセスが有効になっているか、リソースレベルのオーバーライドによって有効になっているか、または有効になっていないかが表示されます。情報セキュリティ責任者またはエンロールメント管理者のロールを持っている場合は、編集を選択してポリシーを設定できます(ログを設定するを参照)。
- ログアクセスのマーキング: ログに適用されているマーキングと、不足しているマーキングがある場合はその数が表示されます。
ログ内容のマーキング
ログ内容を保護するマーキングは、ログアクセスを有効にする際に管理者が明示的に設定します。ユーザーがログを閲覧しようとするときに適用されるマーキングは、これらのみです。
マーキングは、ログの生成元であるエグゼキューターのリソース、その入力、または実行時にアクセスしたデータから導出されるものではありません。プラットフォームでは、ワークフローがアクセスする可能性のあるすべてのデータソースを事前に特定できないため、管理者は、ワークフローが扱う可能性のあるデータの最大の機密性を反映するマーキングを選択する責任を負います。マーキングを設定せずに有効にしたログは、上記のロール要件とログアクセス要件を満たすすべてのユーザーが閲覧できます。
関連ドキュメント
- ログを設定する:プラットフォーム内のログアクセスを有効にして管理します
- 実行履歴:利用可能な実行を表示します
- サービスログ:権限の設定後にログにアクセスします
- ログ検索:Workflow Lineage で実行可能なリソースと実行を横断してログを検索します
- AIP のセキュリティとプライバシー:AIP のセキュリティモデルについて学びます