注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
コードスキャン
コードスキャンは、継続的インテグレーションシステムである Jemma に統合された静的解析ツールで、コードの脆弱性、コードの臭い、コーディング標準への準拠を自動的に解析します。この機能は、対処につながるインサイトを提供することで、コードの品質とセキュリティを向上させるように設計されています。
主な機能
- コミットのたびに、チェックの実行前にトリガーされます。
- 複数のプログラミング言語とファイル形式をサポートします。
- 検出された問題に関するインサイトを重大度とともに提供します。
- Jemma にシームレスに統合され、継続的なフィードバックを提供します。
仕組み
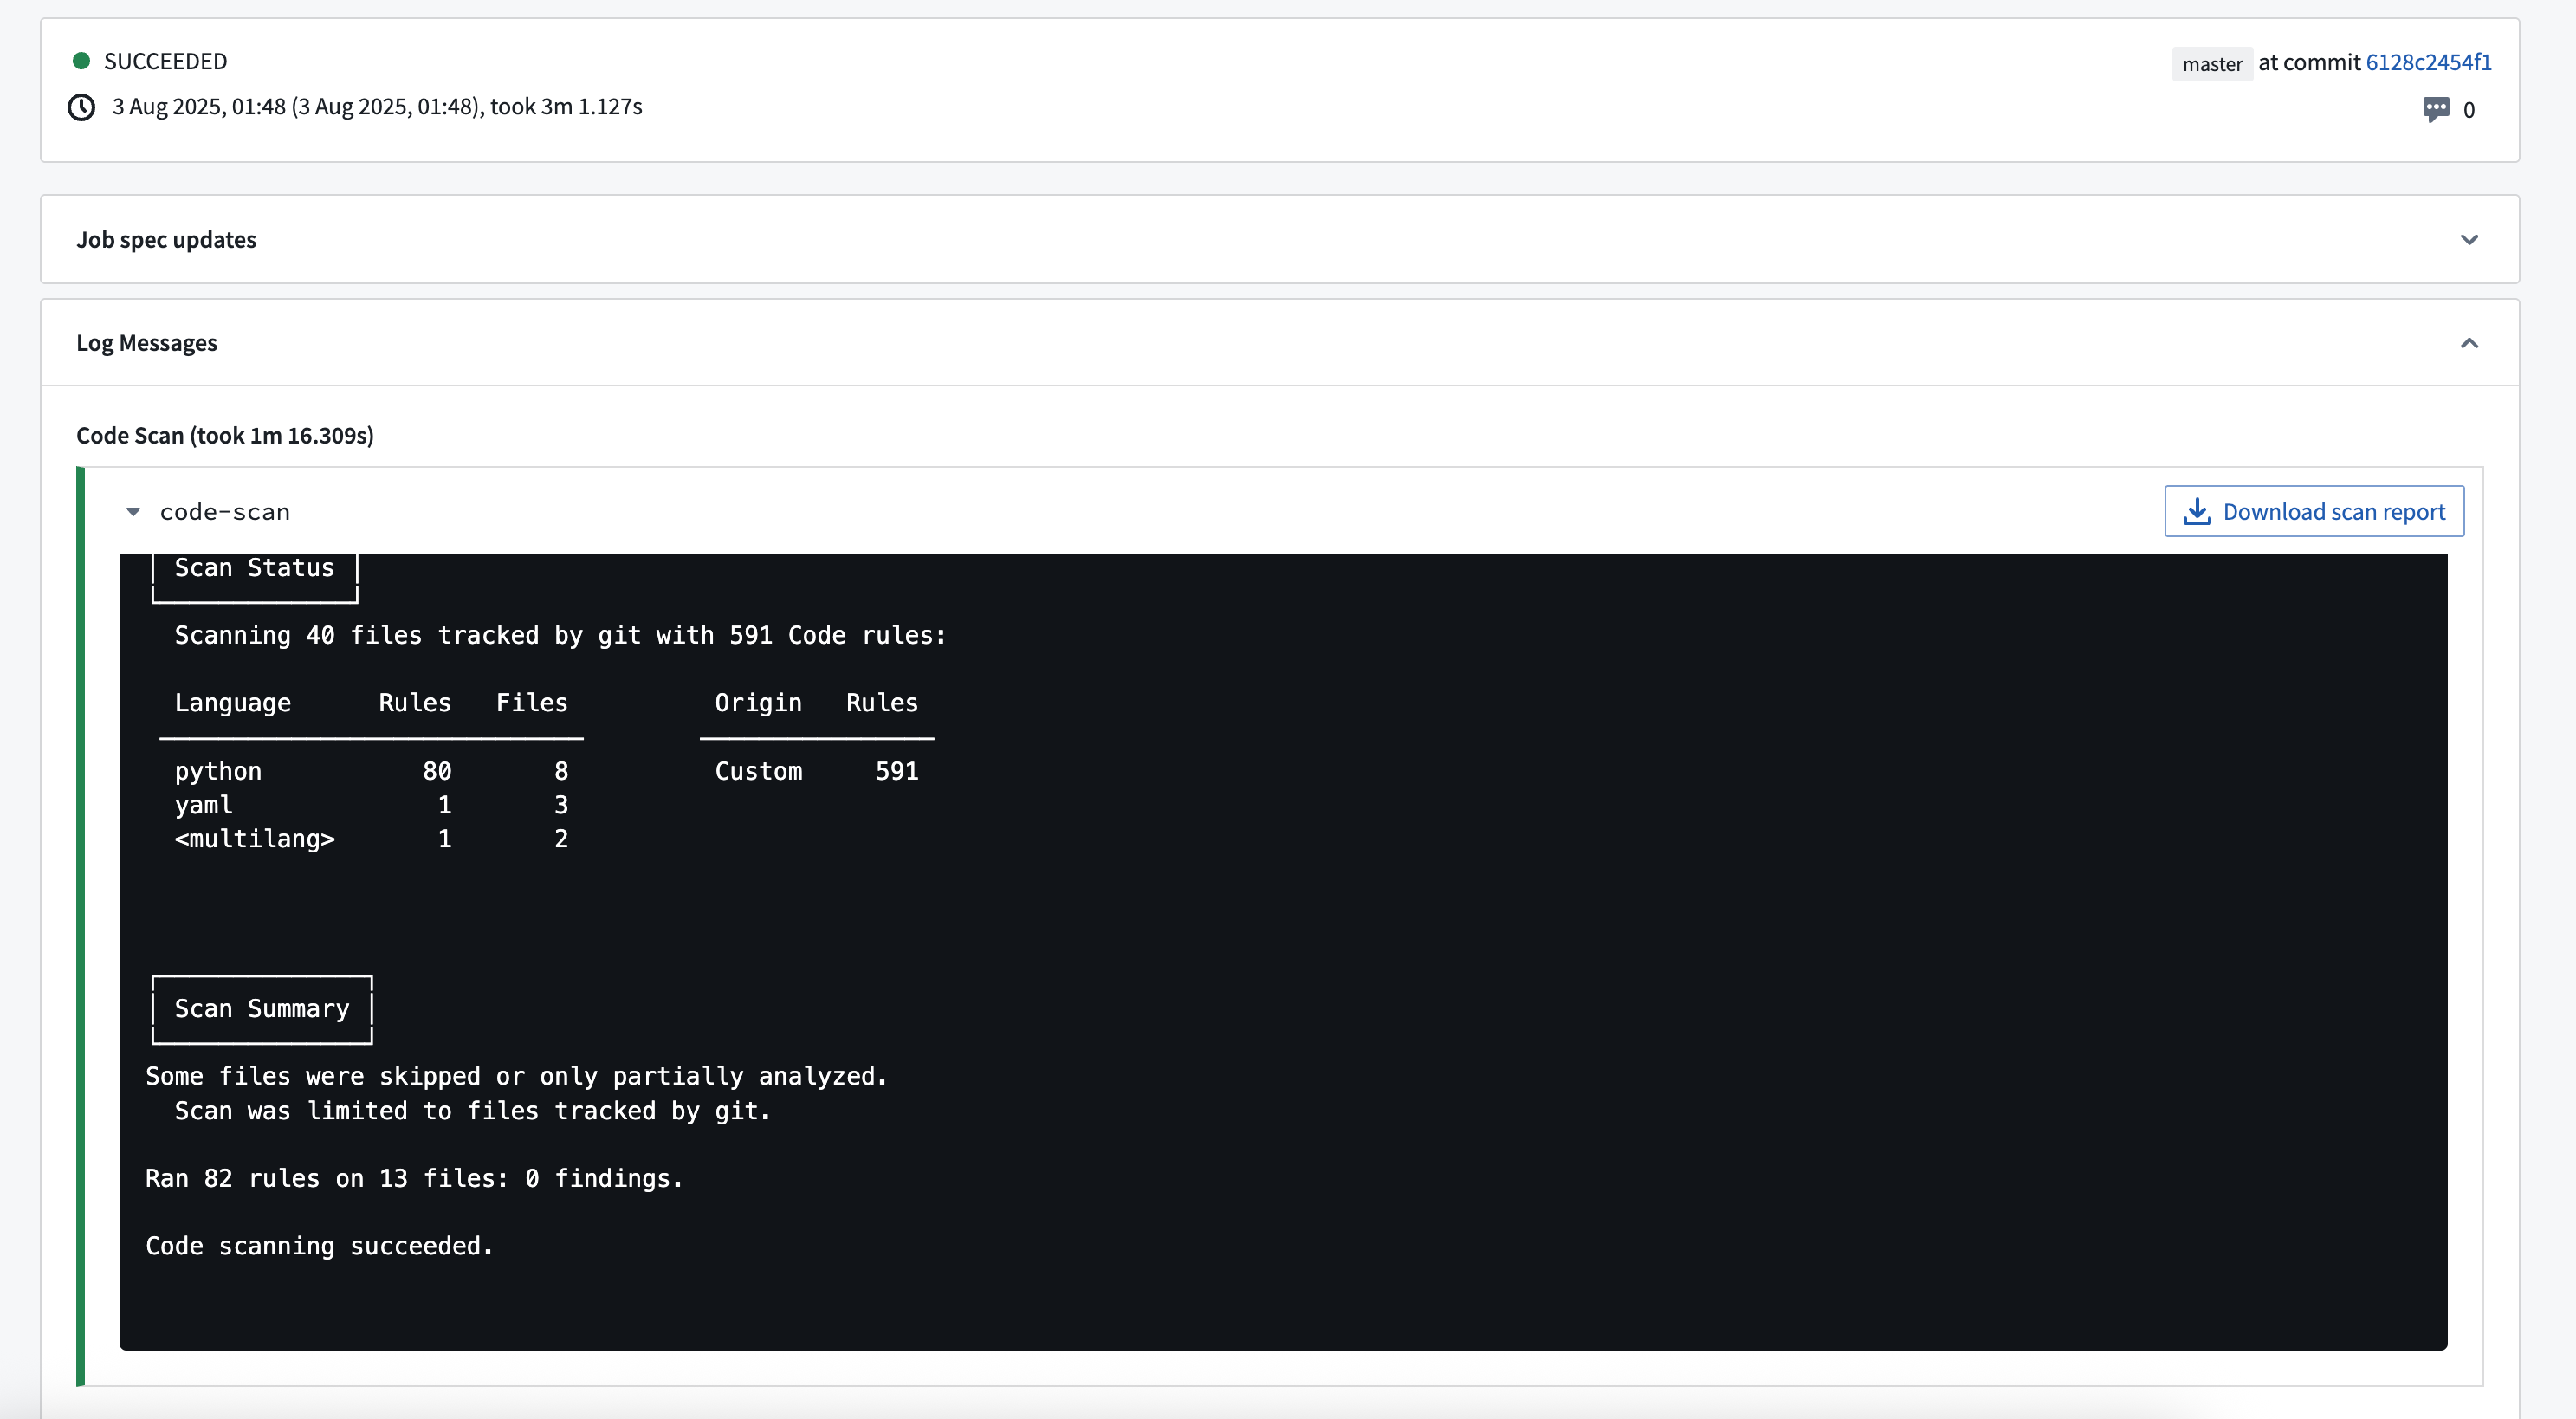
エンロールメント管理者が有効にした場合、リポジトリでのコミットのたびにコードスキャンがトリガーされます。コードスキャンは、コードベースを解析して、潜在的な脆弱性とコード品質の問題を検出します。検出結果はチェックに表示され、ダウンロード可能なレポートが生成されます。
スキャン中は、事前設定されたルールがコードベースに適用され、違反にはシステムによってフラグが付けられます。デフォルトでは、SAST ルールが適用されます ↗。エンロールメント管理者は、個々のルールを無効にしたり、エンロールメント用のカスタムルールを追加したりできます。コードスキャンルールの管理については、詳しくはこちらを参照してください。
スキャンの実行後、問題が検出されなかった場合、Jemma はそのコミットのチェックを続行します。問題が検出された場合、チェックは失敗します。エンロールメント管理者はこの動作を変更し、問題が検出されても警告のみが表示され、チェックが続行されるようにできます。
スキャン結果にアクセスする
- チェックに移動します。
- 該当するビルドを選択します。
- コードスキャンタブを展開して、詳細なレポートを表示します。以下のスクリーンショットにサンプルレポートを示します。スキャン Report のダウンロードから、JSON ファイルとしてローカルマシンにダウンロードすることもできます。