注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
お知らせ
Webhook をサポートする REST API ソースのお知らせ
公開日: 2023-05-26
REST API Webhook が一般提供されました。クラウドへの直接接続と、リクエスト作成専用のユーザーインターフェースを使用して、Webhook を作成できるようになりました。また、REST API ソースでは Agent もサポートされています。これとは別に、連続して実行される連鎖した Webhook リクエストを作成する場合は、複数のドメインを指定することもできます。新しいソースは、ソース作成ページに「REST API」として表示されます。プラットフォーム内のチュートリアルでは、このソースの種類で Webhook を使用する方法を説明しています。Webhook のチュートリアルと、REST 接続のすべての選択肢を説明する使い分けのページを更新しました。
REST API ソースの直接接続を使用するには、Control Panel を通じたネットワークエグレス管理が環境で有効になっている必要があります。環境のエグレス管理についてご不明な点は、管理者にお問い合わせください。
REST API Webhook を使用する
REST API Webhook を使用するには、まず Data Connection で「REST API」ソースを作成します。次に、ベース URL と認証方式、およびエグレスまたは Agent の設定を指定します。 新たにサポートされたクラウドランタイムと直接接続を活用するだけでなく、Agent の使用を検討することもできます。また、必要に応じて複数のドメインを指定し、連続して実行される連鎖した Webhook リクエストを作成できます。

ソースを作成したら、新しいリクエストビルダーを使用して Webhook を作成し、Actions または Workshop に接続できます。リクエストビルダーは、次の機能をサポートしています。
- 相対 URL パス、ヘッダー、クエリパラメーター、本文のパラメーター化。
- フォーム入力、form-url-encoded、生の JSON、またはバイナリ添付ファイルによる本文の指定。
- Data Connection UI からの接続テスト。
- リクエストのレスポンスから値を抽出して後続のリクエストで使用することを含む、連鎖したリクエスト。
- アウトバウンドアプリを使用した OAuth2 認可。有効にするには、Palantir の担当者にお問い合わせください。

REST API を使用する同期、エクスポート、その他の機能
現在、REST API ソースの種類は Webhook のみをサポートしています。Webhook を使用する場合は、新しい REST API ソースを使用してください。
- インターネットからアクセス可能なソースに対して同期またはエクスポートを実行する場合は、External Transforms を使用してください。
- それ以外の場合、オンプレミスのソースに対する同期またはエクスポートには、引き続き magritte-rest-v2 を使用してください。
Code Workspaces:サードパーティの IDE から Foundry の力を活用
公開日: 2023-05-26
Code Workspaces を使用すると、データサイエンティスト、アナリスト、統計学者、ML エンジニアは、JupyterLab® および RStudio® Workbench の IDE と、Palantir Foundry プラットフォームの利点を組み合わせて利用できます。Code Workspaces は、Foundry のオントロジーの力と、Palantir の優れたセキュリティ、ブランチ、リソース管理機能を、データサイエンスと機械学習のワークフローにもたらします。

使い慣れたサードパーティの IDE で利用できる Foundry のセキュリティ
Code Workspaces は、Foundry の堅牢なセキュリティ機能を維持しながら、ユーザーにとって使い慣れた操作環境を提供します。データをローカルのノートブックにダウンロードしたり、データレイクから HPC や SaaS ML プラットフォームへのコネクターを手動で構築したりする代わりに、Foundry 内でデータを直接扱えるようになり、データ転送の複雑さとデータ漏洩のリスクを軽減できます。Foundry がサポートするサードパーティの IDE は、Foundry のセキュリティの中核となるコンポーネントと連動しています。Foundry 内のデータセットへのアクセスを制限すると、Code Workspaces の IDE からのアクセスも制限されるため、ツール間で一貫した権限を確保できます。
Foundry ユーザーは、JupyterLab® または RStudio® Workbench を使用して Foundry のデータを読み書きし、パッケージをインストールし、バージョン管理を活用できるようになりました。この統合により、専用に設計されたエンタープライズレベルのプライバシーおよびセキュリティ機能に加えて、ダッシュボードのデータリネージとブランチを利用できます。本番と開発のワークフローを、同じプラットフォーム内で互いに分離して実行できるようになり、運用化を加速できます。たとえば、あるブランチのデータを使用してそのブランチ上でダッシュボードを作成し、ダッシュボードを適切に検証した後でメインブランチにマージできます。
Foundry の力を活用したデータサイエンス
Foundry ユーザーは Code Workspaces を使用して、共同作業、反復改善、構築をより迅速に進め、ワークフローの運用化を実現できます。Code Workspaces は、Python および R に関連するダッシュボードやワークフローの構築もサポートしています。
すべてを Foundry 内でホストすることで、同じコードベースで同時に作業するチームも円滑に共同作業を進められます。Git のワークフローと同様に、さまざまな技術的背景を持つユーザーが、権限に基づいてブランチ上で変更を提案できます。すべてのユーザーが、ダッシュボードのデータリネージ表示と、洗練された同時編集の操作環境を活用できます。さらに、データサイエンティストは、統一された Code Workspaces インターフェースで、直感的なパッケージ管理とリソースプロファイル管理を活用できます。
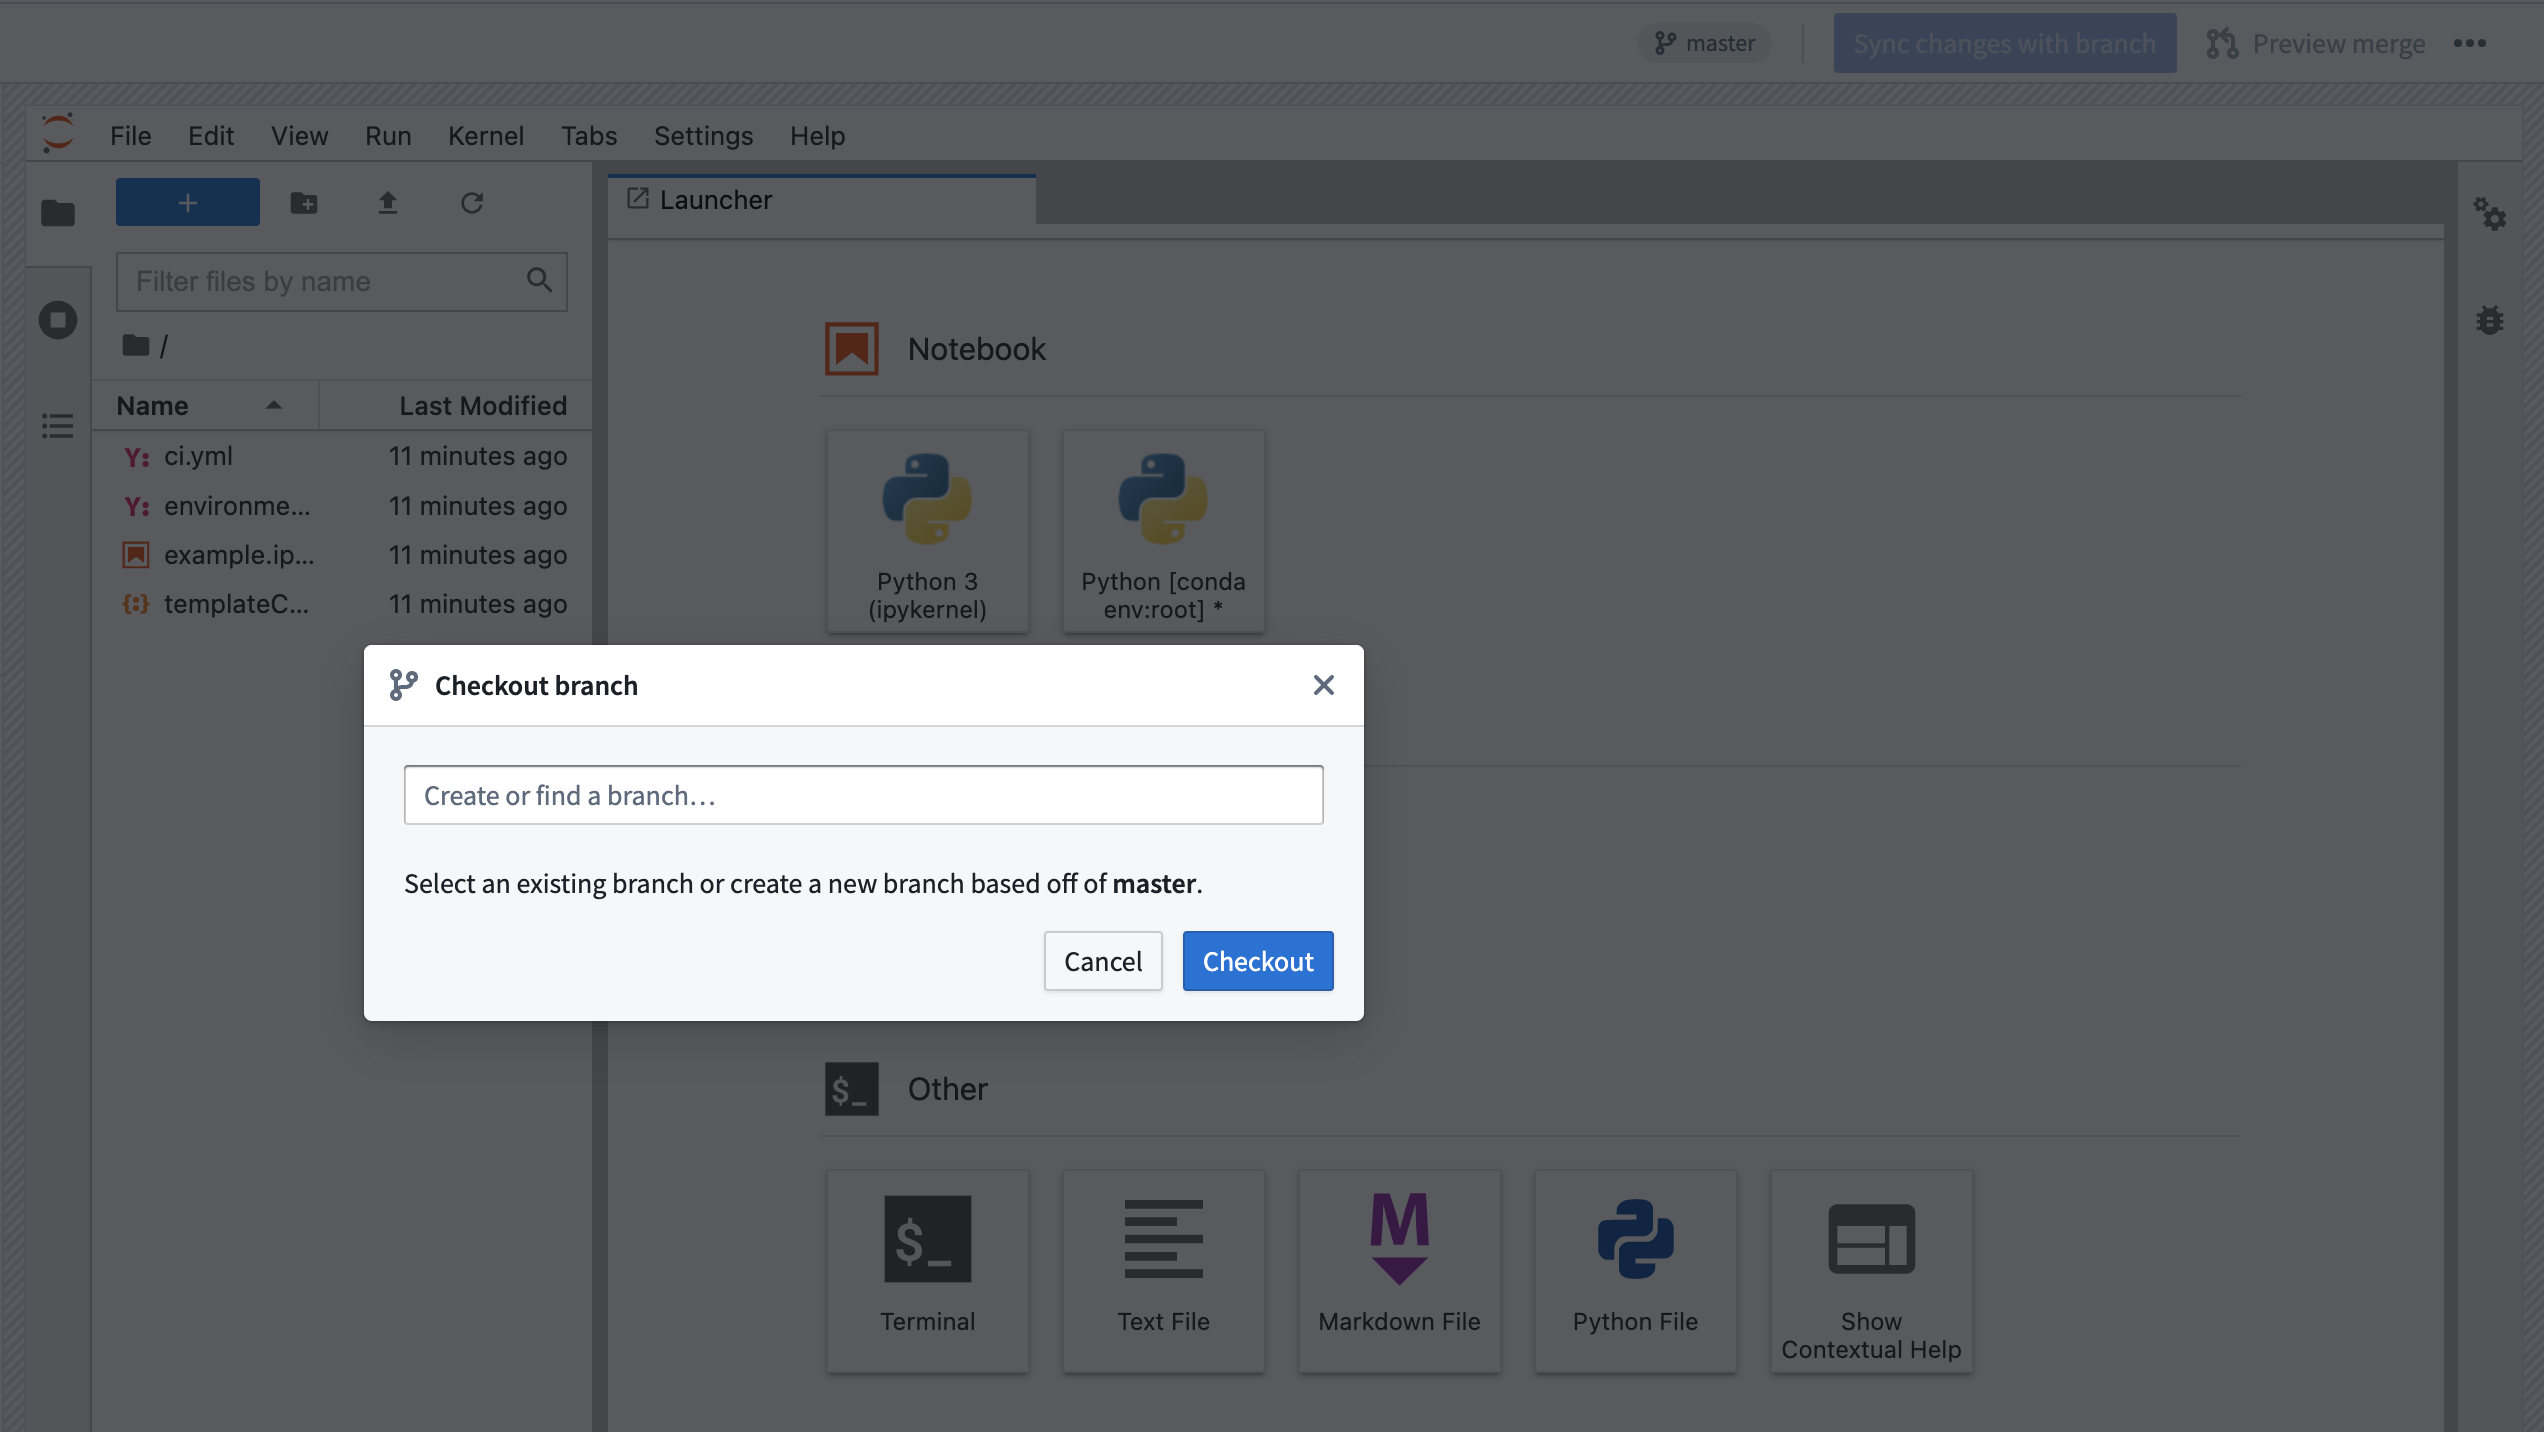
Code Workspaces はどのような場合に使用すべきですか?
Code Workspaces は、プラットフォーム管理者が JupyterLab® と RStudio® Workbench をユーザーに提供するための、簡単にデプロイできる、フルマネージドで安全な本番環境対応の手段です。Foundry のデータガバナンスと、FedRAMP、GxP、その他の標準への準拠が組み込まれています。Code Workspaces を使用すると、ユーザーは既存の内部システムに安全に接続し、Foundry のアクセス制御とデータ権限管理の下で、データに基づく分析、モデル、ダッシュボード、またはワークフロー全体を構築できます。
Code Workspaces の導入により、運用化まであと一歩です。使い慣れた IDE を使用して、オントロジーのモデルを利用したり、オントロジーにモデルを公開したりできるようになりました。また、ブランチ上で開発され、ガバナンス要件に準拠したダッシュボードを構築でき、新しいデータが利用可能になったときに自動更新できます。
構築を始めるには、Code Workspaces のドキュメントを確認してください。
RStudio® および Shiny® は Posit™ の商標です。
Jupyter®、JupyterLab®、および Jupyter® のロゴは NumFOCUS の商標または登録商標です。
記載されているすべてのサードパーティの商標(ロゴおよびアイコンを含む)は、それぞれの所有者に帰属します。提携または推奨を示唆するものではありません。
Object Storage v2 の一般提供を開始
公開日: 2023-05-26
Palantir は、Foundry の次世代オントロジーアーキテクチャの一般提供を開始します。Object Storage v2 (OSv2) は、Foundry オントロジーを支えるバックエンドインフラストラクチャを全面的に再設計したものです。OSv2 は、長期的に Object Storage v1 (Phonograph) アーキテクチャを置き換えることを目指しています。複数の種類のデータストレージを並列でオブジェクトストレージの基盤として使用できる柔軟性を提供し、Foundry の進化に伴うクエリパターン、パフォーマンス、規模の要件に対応できるようにします。
OSv2 は、規模とパフォーマンスの大幅な向上に加え、多くの新しい機能と、Foundry オントロジーの継続的な成長と投資を支えるアーキテクチャを Foundry にもたらします。
規模、パフォーマンス、遅延の改善
Object Storage v2 は、Foundry の規模、パフォーマンス、遅延をさまざまな面で改善します。
- すべてのオブジェクトタイプで、デフォルトでインクリメンタル(差分処理)オブジェクトインデックス化を行うことで、オントロジーデータのインデックス化のパフォーマンスを大幅に向上します。
- 単一のオブジェクトタイプで、数百億個規模のオブジェクトのインスタンスをインデックス化できるようになります。
- ユーザー編集のスループットが向上し、1回のアクションで最大10,000個のオブジェクトを編集できるようになります。より高い上限を有効にする必要がある場合は、Palantir サポートにお問い合わせのうえ、エンロールメントの変更リクエストを作成してください。
- ユーザー編集の遅延が短縮され、フロントエンドアプリケーションでユーザー編集をより迅速に確認できるようになるほか、実体化されたオブジェクトデータセットへのユーザー編集の自動伝播がほぼリアルタイムで行われるようになります。

新しい機能
OSv2 の新しい機能には、次のものがあります。
- オブジェクトタイプの定義で互換性のないスキーマ変更が行われた後に、既存のユーザー編集を移行できます。

- 複数データソースのオブジェクトタイプにより、列/プロパティレベルの権限に対応した、よりきめ細かいオブジェクト権限を設定できます。

その他の新しい機能には、次のものがあります。
- 明示的に設定されたオブジェクトタイプが新しいデータまたはユーザー編集を受け取ったときに、Workshop のモジュールを自動更新できます。
- ページングに上限のないエンドポイントにより、オントロジーを利用する側で10,000個を超えるオブジェクトを読み込めます。これは、API を通じて Foundry オントロジーを操作するアプリケーション開発者にとって特に有用です。
OSv2 に移行する
Foundry は、Ontology Manager で強力なセルフサービス移行ツールを提供しています。このツールを使用すると、ダウンタイムなしでオブジェクトタイプを選択的に Object Storage v1 (Phonograph) から OSv2 に移行できます。Object Storage v1 (Phonograph) は非推奨にも削除にもなっていませんが、OSv2 は機能の充実度と長期的な製品ロードマップの点で優れているため、新しいオブジェクトタイプには OSv2 を推奨します。

詳しくは、Object Storage v2 のドキュメントをご覧ください。
Foundry アクセスの利用者専用モード
公開日: 2023-05-26
Foundry の新しい利用者専用モードを使用して、単一のアプリケーションを利用するユーザー向けにシンプルな操作環境を設定できます。Foundry では、特定のユーザーグループの利用範囲を、権限が付与されたカスタムアプリケーションのみに制限するための強力な設定が利用できるようになりました。この制限付きビューでは、ユーザーがその特定のアプリケーションから移動することを想定していないため、ナビゲーションサイドバーは表示されません。
Control Panel の Foundry の機能一式(Foundry Suite)の設定に、プラットフォームアクセスを制限する設定が追加されました。デフォルトでは、この設定は「この組織の全ユーザー」に設定されており、現在の動作が維持されます。

また、プラットフォームアクセスを特定のグループのみに付与できるようになりました。その場合、ほかのユーザーは、Slate または Workshop で作成された利用者向けアプリのうち、明示的にアクセス権が付与されたものにのみアクセスできます。プラットフォームアクセスがないユーザーには Foundry のサイドバーが表示されなくなり、Foundry のほかの部分にも移動できなくなります。

この設定により、Foundry 全体にアクセスする必要がないユーザーに、カスタムアプリケーションを完全に独立した操作環境として提供できます。この種類の制限付きアクセスの設定に関する詳細とガイダンスについては、Control Panel のワークスペースのドキュメントをご覧ください。
Quicksearch のご紹介:高速な検索とナビゲーション
公開日: 2023-05-11
Quicksearch は、検索、ナビゲーション、リソースの発見のための新しいツールです。リソースの検索や Foundry 内の移動をすばやく快適に行えるように設計されています。Quicksearch のインタラクションには、2つの新しいモードがあります。
- ジャンプモードでは、最近の履歴に基づいてパーソナライズされた少数の結果が表示され、Foundry 内を直接移動して、プラットフォームアプリケーション、カスタムアプリケーション、オブジェクト、データセット、その他のリソースを切り替えられます。
- すべての結果モードでは、コンテンツを検索し、Foundry に何があるかを見つけられます。高度なフィルター、豊富なメタデータ、改善された結果のランキングを使って、Foundry のアプリ、オブジェクト、データセット、その他のリソースを検索し、関連性の最も高い結果を強調表示します。

ジャンプモード
Quicksearch のキーボードショートカットとジャンプモードを使えば、マウスに手を伸ばすことなく、思いつくままに Foundry 内をすばやく移動できます。
- 簡単にアクセス: Foundry サイドバーの検索… を選択するか、キーボードショートカット
*Ctrl+J(Windows)またはCmd + J(macOS)で Quicksearch を開きます。 - 簡単にアクセス: Quicksearch を開くには、Foundry サイドバーの検索… を選択するか、Windows では
Ctrl + J、macOS では⌘ + Jを使用します。 - ナビゲーション重視: 最初のダイアログとドロップダウンは、ナビゲーションを重視した設計です。入力を始めると候補が表示されます。キーボードを使って、Foundry の任意のページに数秒で移動できます。
- タイトルのみを検索: ジャンプモードでは、アプリ、リソース、オブジェクトのタイトルのみを検索します。ほかの項目やメタデータを検索するには、すべての結果モードを使用します。
- ワンクリックですべての結果を表示: ダイアログとドロップダウンで
Enter/Returnを押すか、アプリ、オブジェクト、データセット、ファイルで絞り込むと、高度な検索モードに移動します。 - パーソナライズされた結果: Quicksearch の結果は、最近アクセスしたリソースやお気に入りに登録したリソースなどに基づいてパーソナライズされます。

すべての結果表示
Foundry のデータ、アプリケーション、リソースを探索して、関連する成果物を見つけられます。
- 発見重視: 検索と発見を目的として設計されており、ユーザーは複数の検索結果を比較して、自分に最も役立つリソースを見つけられます。
- さまざまな項目を検索: 説明、列名、ファイルパスなどを検索できます。さらに、作成者、タグ、プロジェクト、フォルダーなどで絞り込めます。
- タブ: インターフェースには、上位の結果のタブと、アプリ、オブジェクト、データセット、ファイルで絞り込むための4つのタブがあります。
- メタデータ: ユーザーは結果ごとの情報を表示し、そのリソースが自分に関連するかどうかを評価できます。キーワードの強調表示、ファイルパス、閲覧数、最終更新時刻、主要なセキュリティメタデータなどを手がかりに検索できます。
- ランキング: テキストの一致やその他のブーストパラメーターを含むアルゴリズムに基づいて、結果がランク付けされます。
- フィルター: 高度な検索のためのフィルターが用意されています。さらに、最初の検索ドロップダウンでフィルタータブを選択すると、複雑なフィルター検索(たとえば、「プロジェクト X 配下にある、自分が作成したすべてのレポート」)を実行できます。
- 権限: Quicksearch は Foundry の既存の権限をすべて尊重します。発見権限のあるコンテンツを開くと、アクセス権をリクエストするメッセージが表示されます。アクセス権のないコンテンツはユーザーに表示されません。

Applications Portal のご紹介
公開日: 2023-05-11
Applications Portal は、Foundry のすべてのアプリを見つけてすばやくアクセスするための新しいツールです。Foundry プラットフォームのコアアプリや、プラットフォーム管理者がポータルのおすすめとして登録した信頼できるカスタムアプリが含まれます。
Application Portal は Foundry サイドバーから起動し、すべてのアプリケーションが表示されます。また、プラットフォームアプリとおすすめのカスタムアプリケーションの両方を探すためのカテゴリーも用意されています。アプリケーションを ⭐ でお気に入りに登録すると、サイドバーに固定され、すばやくアクセスできます。

Applications Portal をキュレーションする
Applications Portal には、2つの利用モードがあります。
- 基本(初期設定のまま利用): Foundry プラットフォームのすべてのアプリケーションを見つけ、それらについて知るためのツールです。管理者による作業は不要です。おすすめのカスタムアプリがなくても、Applications Portal は左側のサイドバーに組み込まれたツールとして利用できます。
- 高度(キュレーションに基づく): 管理者、Palantir 担当者、または顧客のガバナンスチームが、信頼できるカスタムアプリをすべて Applications Portal のおすすめとして登録します。
アプリケーションをおすすめにするための権限とワークフローの詳細については、Applications Portal のドキュメントを参照してください。

Approvals の紹介:プラットフォームの変更管理
公開日: 2023-05-04
Approvals が Foundry に新しいコンプライアンス、ガバナンス、ピアレビューワークフローを導入
Approvals アプリケーションで申請、承認、プラットフォームの変更を管理します。価値を実現するまでの時間の短縮に重点を置く Approvals では、レビュープロセスを設定でき、監査履歴にも簡単にアクセスできるため、組織のコンプライアンス、ガバナンス、ピアレビューワークフローを円滑に進められます。

権限変更の申請を1つの受信トレイで管理する
Approvals アプリケーションでは、管理者が Foundry で1個または複数のタスク(個別のアクション)からなるユーザー申請を設定し、それぞれの承認者によるレビューをすべて共通の受信トレイから行えます。ユーザーはタスクのリストから選択して、適切なレビュー担当者に承認を求めることができます。また、プロジェクトへのアクセス申請を行う際は、参加する既存のグループを選択することが推奨されます。これにより、管理者はプラットフォーム設定のグループ設定を通じて権限管理を一元化しやすくなります。
申請に含まれるすべてのタスクが承認されると、Foundry が申請を自動的に完了します。管理者が承認結果を適用するために手動で調整したり、正しい設定が完了したことを確認したりする手間を省けます。
Approvals は、プロジェクトへのアクセス申請の収集と管理という具体的な問題に対処するだけでなく、現在 Foundry 全体に分散しているアクセス管理や変更管理プロセスのほかの承認ワークフローを一元化するための基盤にもなります。

豊富な UI でコンテキストに基づく判断
Approvals を使用すると、組織は監査を目的として、データアクセスに関する意思決定の来歴について、より深いインサイトを得られます。さらに、管理者やプロジェクト所有者などのレビュー担当者を、その監督範囲や責任範囲に関連する特定のタスクに割り当てることができます。
ユーザーが申請を提出すると、担当のレビュー担当者にプラットフォーム内の通知とメールが自動的に送信されます。申請は Approvals のユーザーインターフェース内で直接検討され、必要に応じて、レビュー担当者は特定のタスクにコメントを残したり、ユーザーに回答を求めて確認事項を質問したりできます。申請が承認されると、Foundry が変更を自動的に適用するため、追加の手動変更は不要です。

Approvals はどのような場合に使用すべきですか?
Approvals は、ユーザーがリソースへのアクセス承認を得るための明確なプロセスを必要とし、管理者または所有者によるレビュー後に権限が自動的に付与されることを求める組織向けに設計されています。オントロジーの提案や参照の追加など、Approvals の追加の申請タイプは、今後のリリースで提供される予定です。
Approvals アプリケーションは、すべてのスタックでデフォルトで有効になっています。カスタムワークフローがある場合は、改善されたワークフローの実装を活用するために、Approvals アプリケーションに合わせて調整することを強く推奨します。
はじめるには、承認の設定に関するドキュメントを確認してください。
その他の注目事項
分析 | Contour
ボードのタイトル | Contour のボードにタイトルを付けて、識別しやすくできるようになりました。

データ統合 | Pipeline Builder
提案における承認の導入 | ユーザーは、変更を採用する前にユーザーの承認を必須にすることで、Pipeline Builder の本番環境にとって重要なメインブランチを保護できるようになりました。この機能を使用するには、パイプライン所有者が、選択したパイプラインのブランチ設定で設定を有効にします。標準的なベストプラクティスに従い、提案に貢献していない編集者のみが変更を承認できます。