注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
ブランチのセキュリティ
Global Branching のブランチへのアクセスは、主にロールと組織という2つの仕組みによって管理されます。
ロール
ロールは、ユーザーがブランチで実行できる操作を制御します。
所有者
各ブランチには所有者が1人以上必要です。ブランチを作成したユーザーには、所有者ロールが自動的に割り当てられますが、このロールを別途割り当てることもできます。所有者はブランチを全面的に管理でき、次の操作を実行できます。
- ブランチと提案のメタデータ(ブランチ名、提案名、説明)を編集する
- ブランチのロールを割り当て、管理する
- 提案を作成する
- 既存の提案を閉じる
- ブランチの組織を管理する
- ブランチから非アクティブラベルを外す
- ブランチをアーカイブまたは復元する
- ブランチの提案にマージしない設定を適用する、またはその設定を解除する
ブランチの所有者は、非アクティブ状態やデータ削除に関する通知など、ブランチの通知も受け取ります。
ブランチが属するスペースの管理者は、所有者ロールと同じ権限を持ちます。ただし、管理者はブランチの通知を自動的には受け取りません。
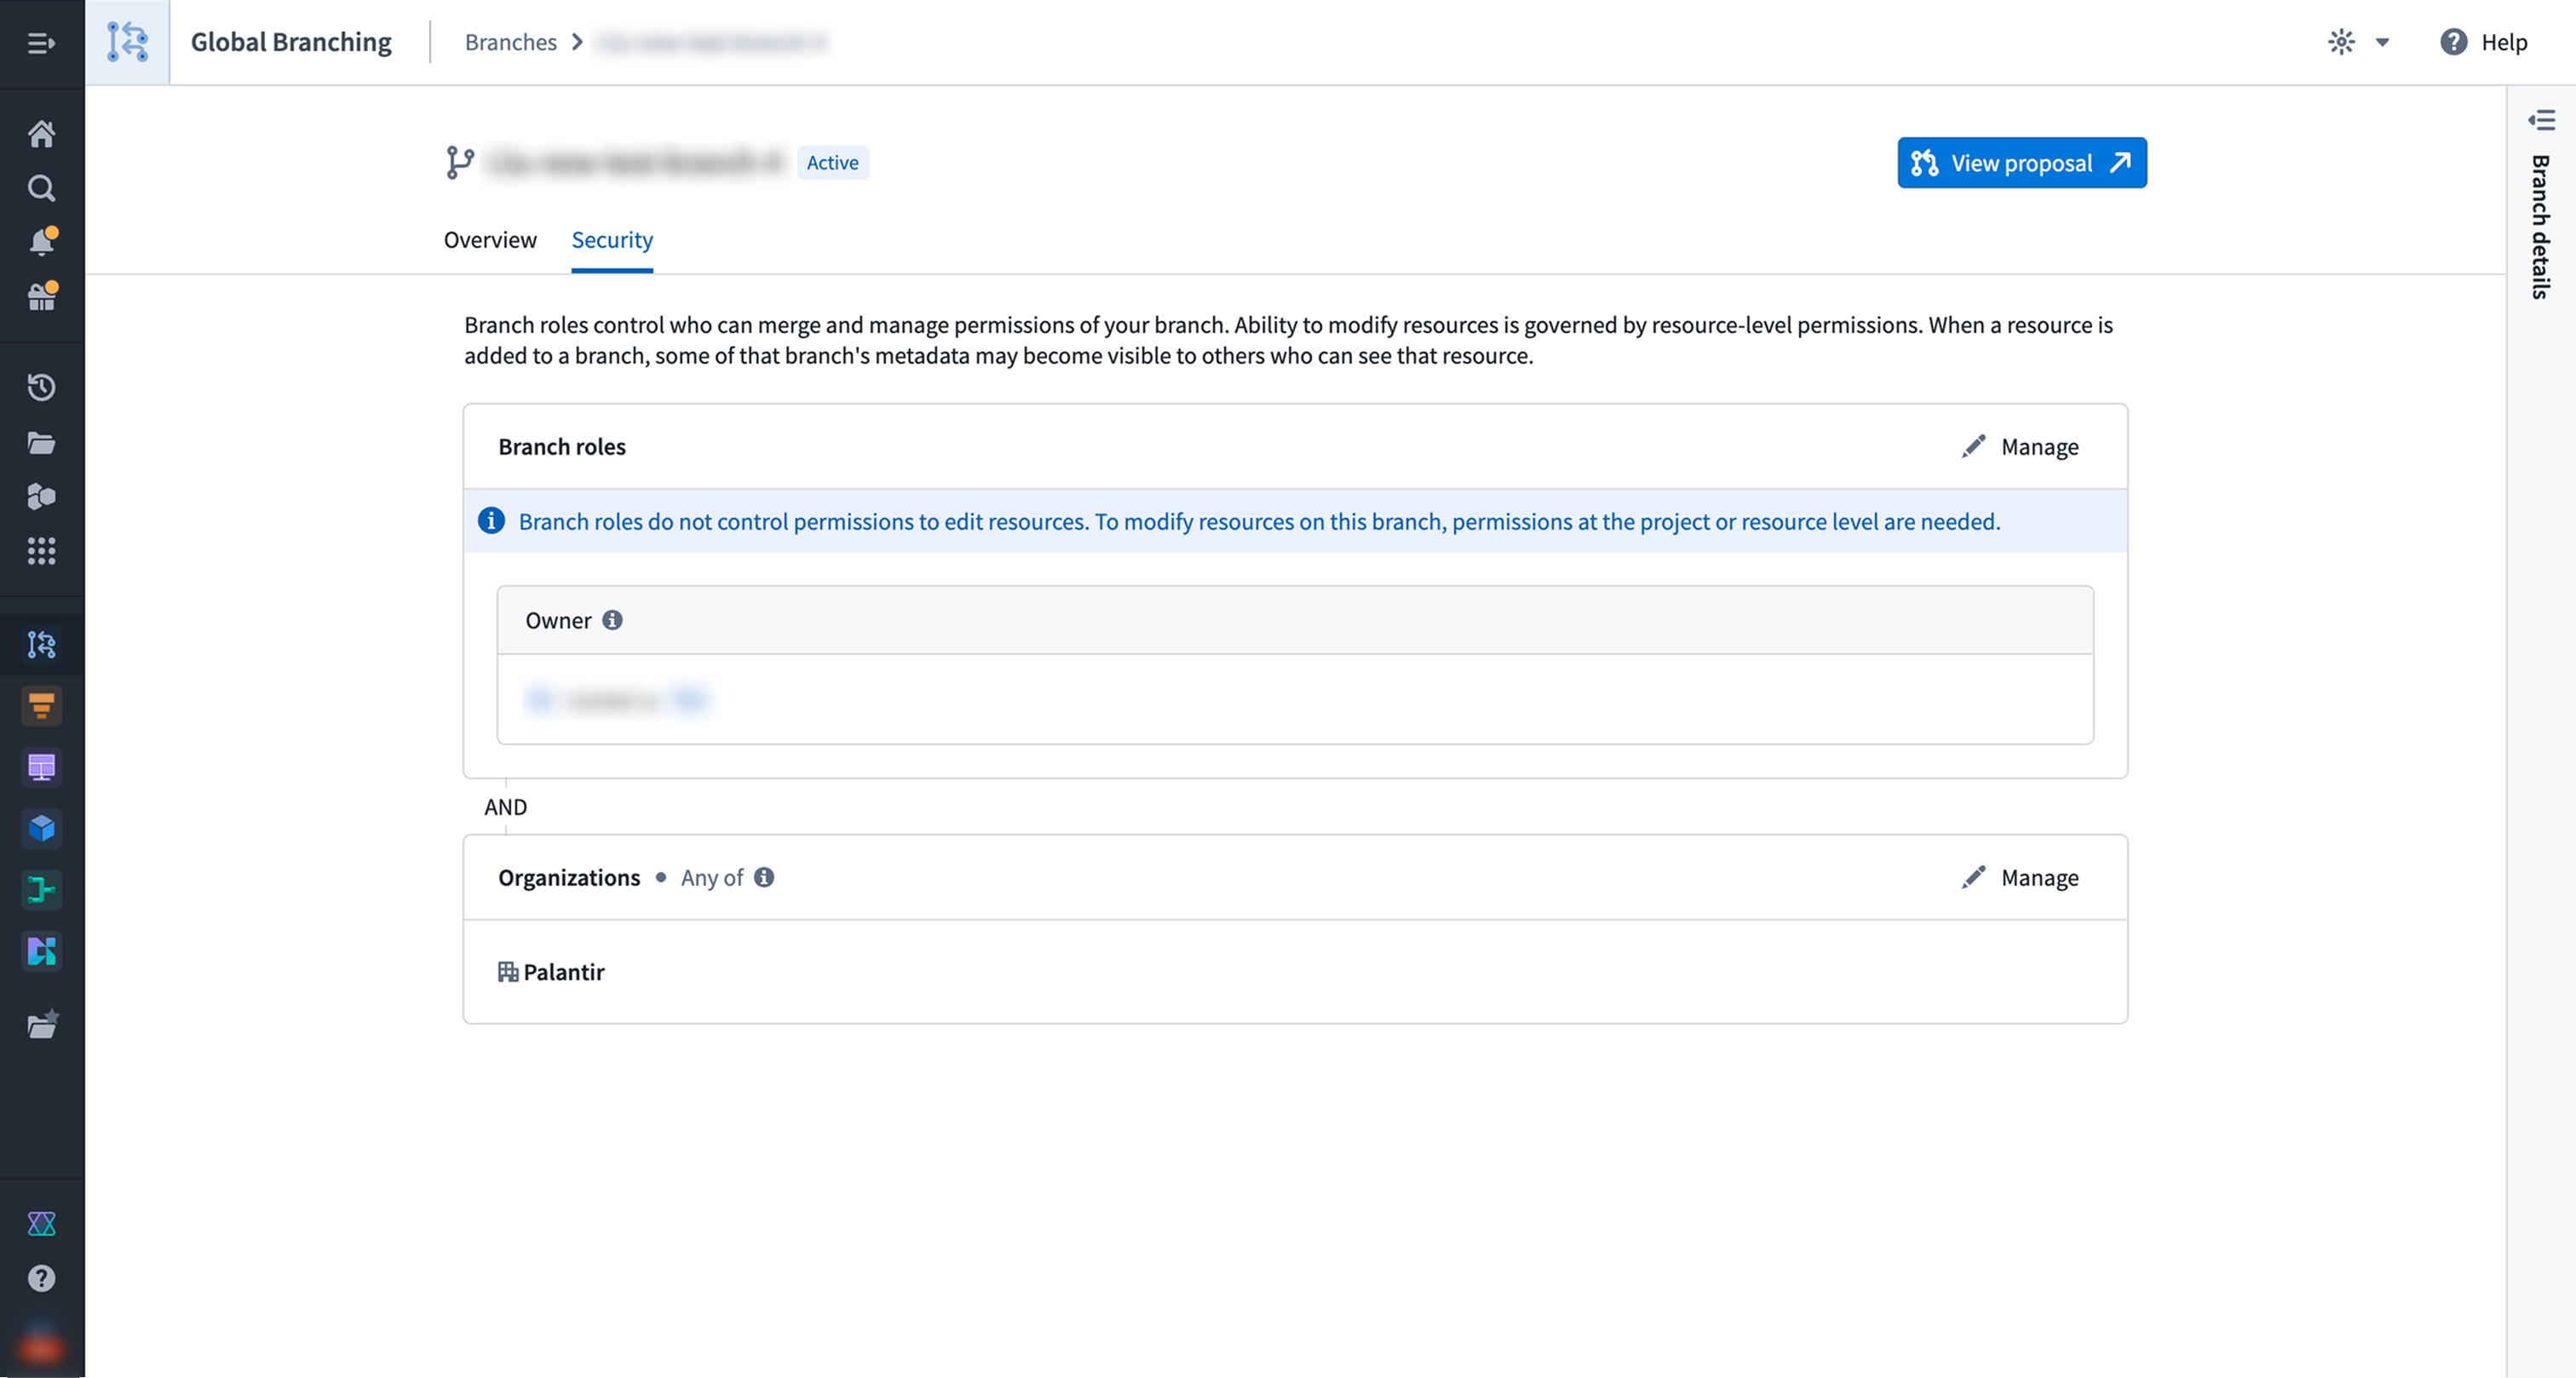
ブランチのロールは、ブランチの管理操作へのアクセスのみを制御し、ブランチ上のリソースを編集する権限は付与しません。リソースを変更するには、ユーザーはプロジェクトまたはリソースレベルで適切な権限を持っている必要があります。ブランチまたは提案上のリソースを表示するには、そのリソースを閲覧できる必要があります。
ロールを管理する
ロールは、Global Branching アプリケーションのブランチページでセキュリティタブに移動して管理できます。ロールの割り当てを変更できるのは、所有者とスペース管理者のみです。
マージ権限
リソースレベルの承認とチェックの要件が満たされ、マージしない設定が適用されていなければ、提案を閲覧できるユーザーは誰でもその提案をマージできます。
所有者は、承認とマージしない設定を使用することで、ブランチのマージに対する実効的な管理権限を維持できます。
マージを実行するユーザーは、自分では編集できないリソースへの変更を送信する場合があります。これは意図された動作です。そもそもブランチ上のリソースを変更するには編集権限が引き続き必要であり、変更を確認して承認するレビュー担当者を指定できます。また、マージでは、事前に作成され承認された変更のみが適用されます。
まだプロジェクトに移行されていないオントロジーリソースでは、ブランチ上のリソースを変更できるのは編集者のみであるという制約は、現在適用されていません。この場合、編集者による承認が必要です。
リソースレベルの承認
保護されたリソースでは、すべての変更について、マージ前に指定されたレビュー担当者の承認が必要です。リソースレベルの保護はリソースの所有者が設定し、承認ポリシーはプロジェクトの所有者が定義します。Code Repositories と Pipeline Builder のパイプラインでは、承認ポリシーはリソース内で定義されます。リソースの保護と承認ポリシーについては、詳しくはこちら。
マージしない設定
ブランチの所有者は、ブランチの提案にマージしない設定を適用できます。この設定を解除するまで、提案はマージできません。この設定を解除できるのは、ブランチの所有者のみです。
組織
ユーザーがブランチにアクセスするには、ロールの要件に加えて、そのブランチに記載されている組織のうち1つ以上に所属している必要があります。組織は、ブランチ自体へのアクセスを制限します。ブランチの組織は、そのブランチが属するスペースに関連付けられた組織のサブセットである必要があります。
ブランチ名などのブランチのメタデータは、ブランチに追加されたリソース上で表示される場合があります。これは、そのリソースが同じ組織のマーキングで保護されていない場合でも同様です。
ブランチを作成する
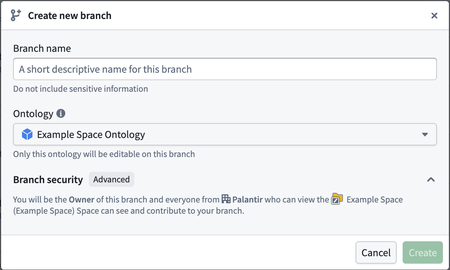
ブランチを作成するときは、機密情報を含まない名前を選択してください。ブランチ名は、ブランチの組織による制限の範囲外でも閲覧できる場合があります。
オントロジー
作成時に選択したオントロジーによって、ブランチ上で変更できる範囲が決まります。選択したオントロジーの範囲外では変更できず、ブランチの作成後にオントロジーを変更することもできません。
スペース
ほとんどの場合、追加の設定は不要です。ブランチは、選択したオントロジーに関連付けられたスペースに自動的に割り当てられます。ただし、デフォルトのオントロジーを選択した場合は、スペースを手動で選択する必要があります。
スペースは、次の点でブランチに影響します。
- ブランチへのアクセスを付与できる組織を決定します。
- スペースの管理者は、ブランチの所有者ロールと同等の権限を持ちます。
- ブランチに適用される保持ポリシーを決定します。
組織
組織は、ブランチにアクセスできるユーザーを決定します。選択したスペースに関連付けられた組織から選択できます。デフォルトの選択は、次のように決まります。
- スペースに組織がない場合、またはご自身の組織がスペースに関連付けられた組織に含まれる場合は、ご自身の組織があらかじめ選択されます。
- それ以外の場合は、スペースに関連付けられたすべての組織があらかじめ選択されます。
ブランチの作成を完了する前に、選択内容を調整できます。