注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
データガバナンス
Palantir Model Context Protocol (MCP) は、AI システムと Foundry リソース間の安全な統合を提供します。セキュリティとデータガバナンスのポリシーは、MCP の使用方法と使用場所によって異なります。
データフローとセキュリティモデル
Foundry プラットフォーム
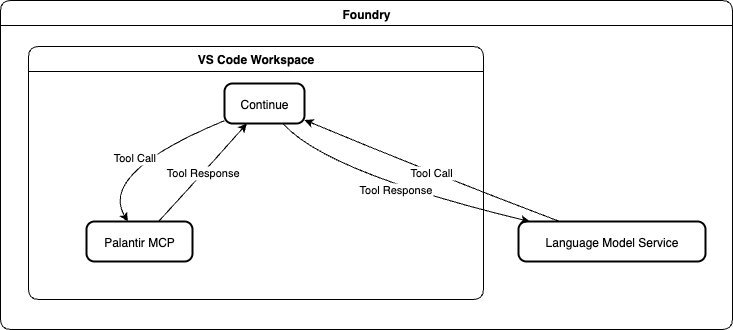
Foundry プラットフォーム内の VS Code で Continue を通じて Palantir MCP を使用する場合、次のデータフローとセキュリティモデルが適用されます。
- LLM プロバイダー: Palantir が提供するサードパーティ製 LLM を使用します。
- データガバナンス: 組織と Palantir との既存の契約に従います。
- データの場所: すべてのデータが Foundry 環境内に保持されます。
- セキュリティ: Foundry のセキュリティモデルと制御を継承します。
ローカル環境
ローカル開発用の Palantir MCP は、デフォルトで無効になっています。ローカル環境で Palantir MCP を使用するには、Control Panel で有効にする必要があります。
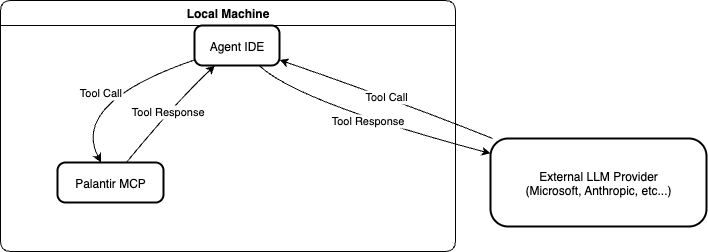
ローカルマシンでサードパーティ製の AI ツール(VS Code Copilot、Claude Code、Windsurf、Cursor など)を使って Palantir MCP を使用する場合、次のデータフローとセキュリティモデルが適用されます。
- LLM プロバイダー: インターフェースによって異なります。
- Claude Code: データは Anthropic に送信されます。
- VS Code Copilot: データは Microsoft に送信されます。
- その他のツール: LLM プロバイダーのポリシーを確認してください。
- データフロー: MCP ツールの出力は、それぞれの LLM プロバイダーに送信されます。
- データガバナンス: 対象の LLM プロバイダーとの契約によって異なります。
書き込みアクセス
Palantir MCP には、オントロジーやデータセットへの書き込みや変更に使用できるツールが限られた数だけあります。破壊的な書き込みツールは提供していません。書き込み操作を実行できるツールはすべて、非破壊的なものか、変更に人間の承認を必要とするものです。
LLM エージェントは、新しいデータセットを作成することは_許可されています_が、既存のデータセットを更新または削除することは_許可されていません_。
オントロジーに対するすべての変更(削除を含む)は、提案レビューを通じて処理する必要があります。変更をメインのオントロジーにマージするには、人間の承認が必要です。