注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
ネットワークエグレスの観測可能性
Control Panel での観測可能性
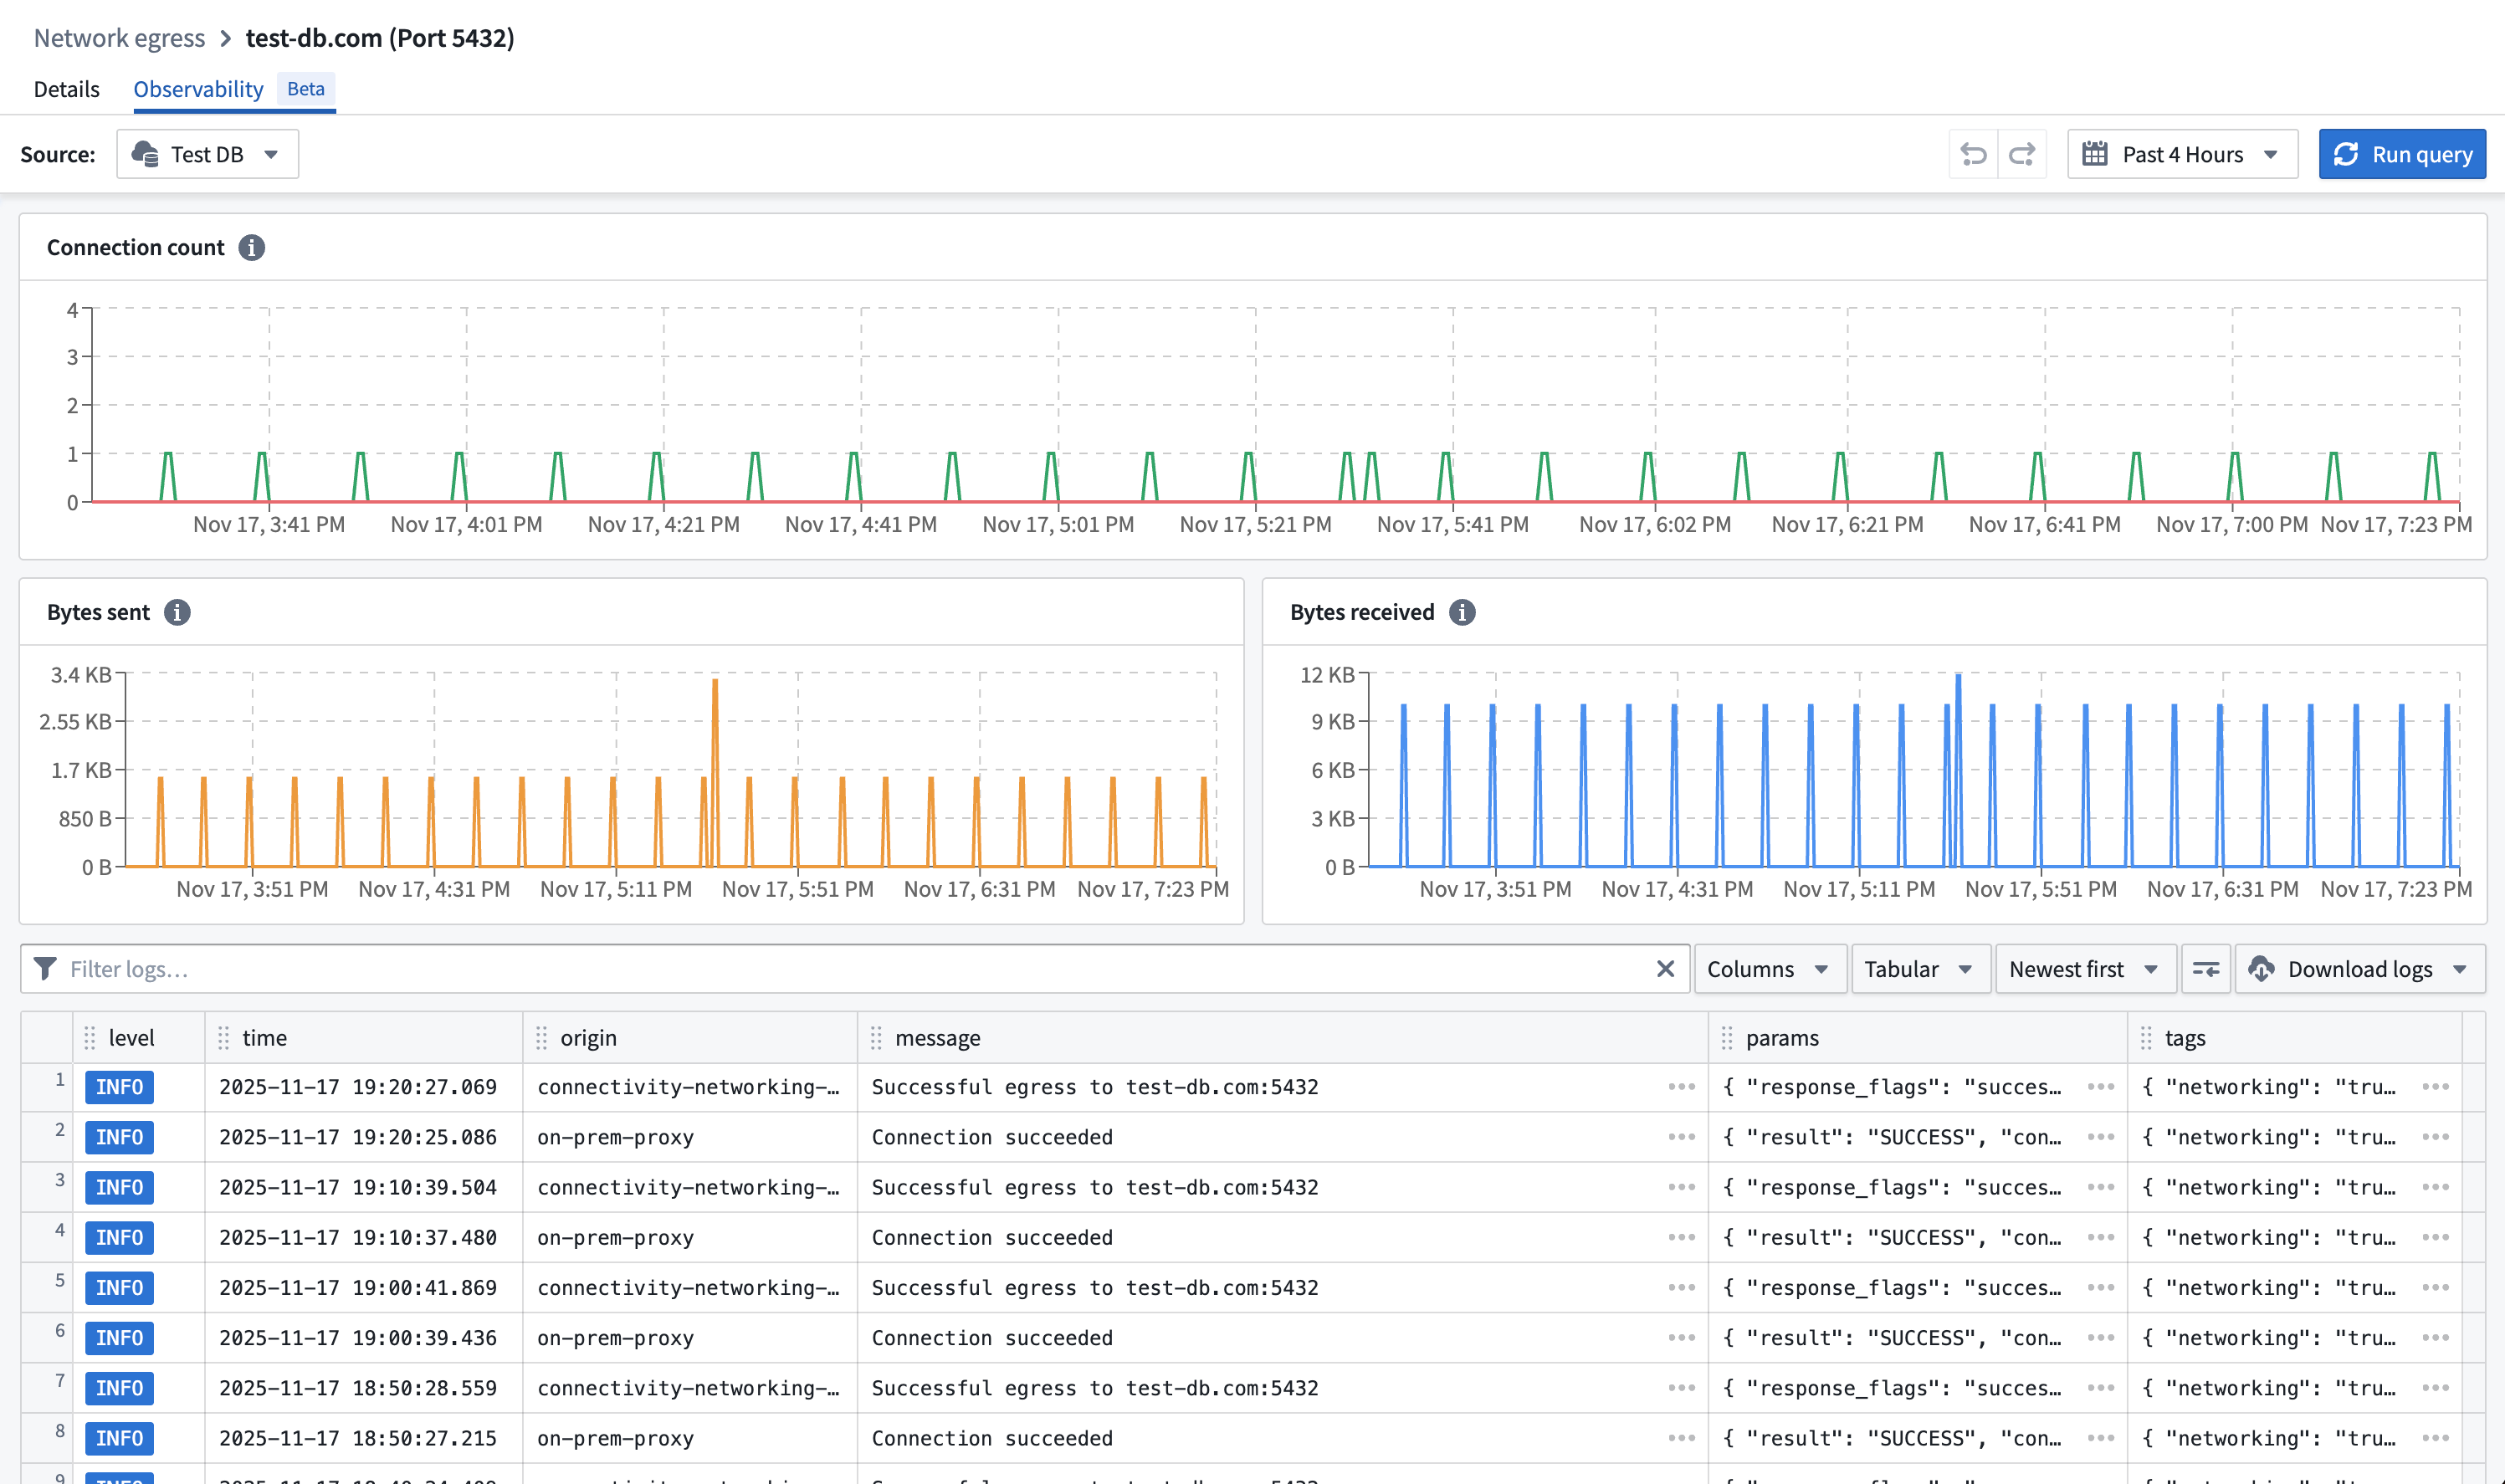
ネットワークエグレスポリシーページの観測可能性タブには、このポリシーをインポートする Data Connection ソースごとに、ネットワークエグレスポリシーの使用に関するログとメトリクスが表示されます。
ソースピッカーで Data Connection ソースを選択し、そのポリシーを使用して作成されたネットワークエグレスのログとメトリクスを表示します。
Builds での観測可能性
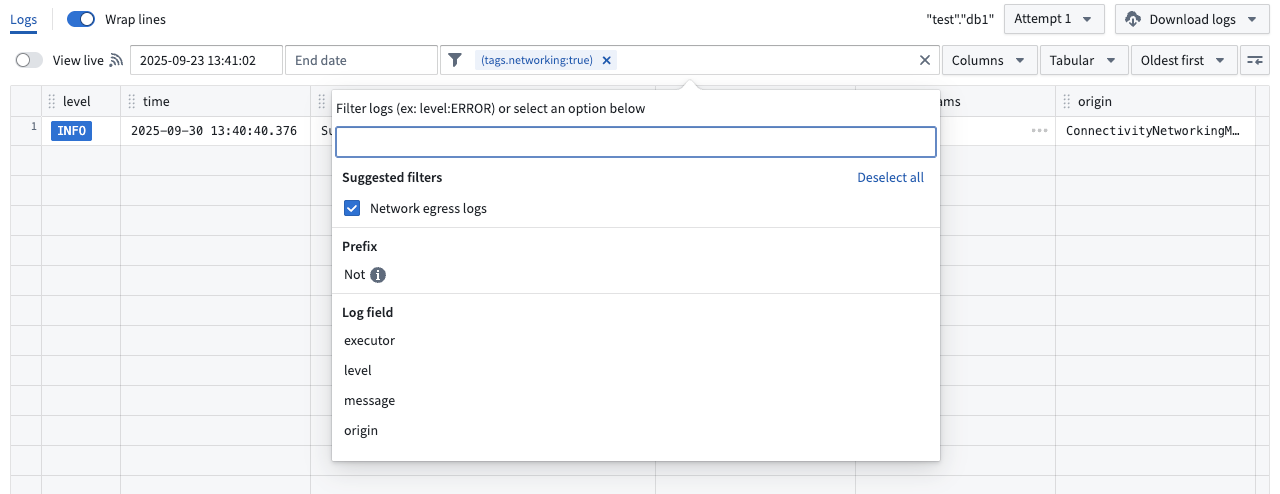
ネットワークエグレスログはビルドのテレメトリに含まれます。ネットワークエグレスログのみを表示するには、推奨される Network egress logs フィルターを適用します。
ログの定義
さまざまな発生元からのネットワークエグレスログを利用して、直接接続や Agent プロキシのポリシーなど、Foundry のネットワーク層のすべての方式で接続の問題を診断できます。
connectivity-sidecar の発生元
connectivity-sidecar は、透過プロキシルーティングに使用される適切なネットワークエグレスポリシーに接続をルーティングします。
エグレスログ
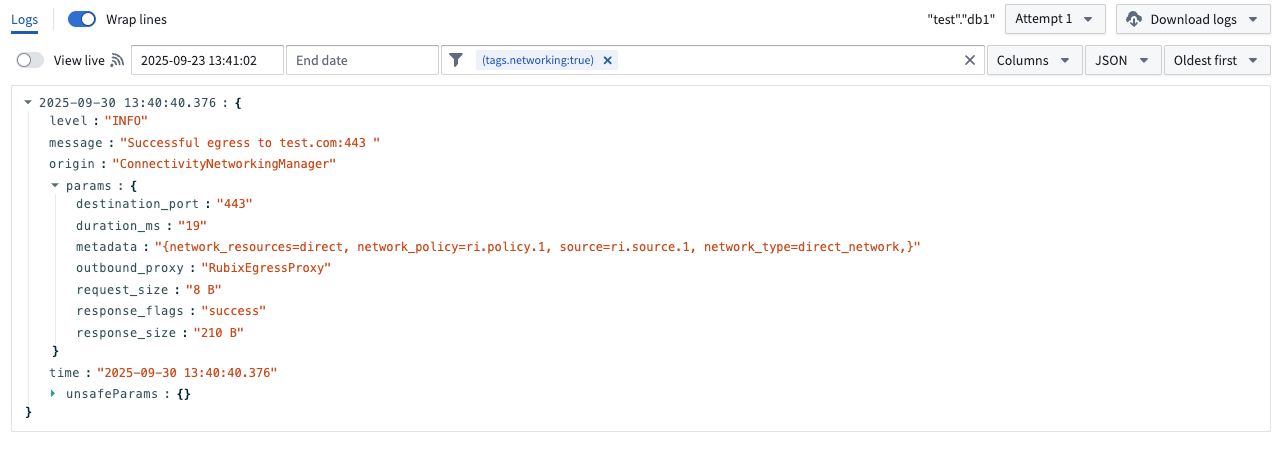
エグレスログには次のパラメーターが含まれます。
connection_id:接続の一意の識別子。response_flags:レスポンスは成功または失敗のいずれかです。bytes_sent:サイドカーからアウトバウンドプロキシに送信されたバイト数。bytes_received:サイドカーがアウトバウンドプロキシから受信したバイト数。duration_ms:接続の継続時間(ミリ秒)。destination_port:接続の宛先ポート。metadata:network_policy:エグレスを試行した際に使用されたネットワークエグレスポリシーのリソース識別子。source:エグレスを試行した対象の Data Connection ソースのリソース識別子。network_type:種類は直接接続または Agent プロキシのいずれかです。network_resources:Agent プロキシのネットワークエグレスポリシーの場合、Data Connection の Agent ID。
DNS クエリログ
DNS クエリログには次のパラメーターが含まれます。
answer_count:DNS レスポンスで返された DNS レコードの数。connection_id:接続の一意の識別子。parse_status:受信した DNS メッセージのパース結果。pod_name:DNS リクエストを開始したポッドの名前。query_class:要求された DNS リソースレコードのクラス。ほとんどの場合、Internet を表す 1 であるはずです。query_name:DNS クエリ内のホスト名。これは安全でないパラメーターとしてログに記録されます。query_type:要求された DNS リソースレコードの種類(たとえば、IPv4 は 1、NS は 2)。response_code:DNS レスポンスコード。return_message:response_codeを人が読める文字列で表したもの。sources:DNS クエリに関連付けられたソースID。
egress-proxy の発生元
egress-proxy は、明示的なプロキシ接続を処理するサービスです。
on-prem-proxy の発生元
on-prem-proxy は Foundry で実行されるサービスで、Agent のネットワークエグレスポリシーを使用する際に、Data Connection の Agent にトラフィックをプロキシ転送します。
agent-proxy の発生元
agent-proxy は、プライベートネットワーク内の Data Connection の Agent 上で実行されるサービスです。Agent のネットワークエグレスポリシーで、最終的な宛先への接続を開きます。
直接接続
直接接続のエグレスには、成功または失敗の2つの結果があります。
エグレスの成功
トラフィックは Palantir プラットフォームの外部へのエグレスに成功しました。宛先のイングレスファイアウォール、認証、または TLS ハンドシェイクの問題によって接続が失敗する可能性はありますが、トラフィックが Palantir プラットフォームの外部に出ているため、エグレスは成功と見なされます。
エグレスの失敗
トラフィックは Palantir プラットフォームの外部へのエグレスに失敗しました。
次のステップ:
- エグレスを試行したアドレスとポートが存在することを確認し、Palantir プラットフォームの直接接続ネットワークから解決できることを確認してください。
- トラフィックのエグレスが引き続き失敗する場合は、Palantir サポートにお問い合わせください。
Agent プロキシ
Agent プロキシには、エグレスの成功またはエグレスの失敗の2つの結果があります。
エグレスの成功
トラフィックは、ポリシーの Data Connection の Agent のいずれかに正常にプロキシ転送されました。宛先のイングレスファイアウォール、認証、または TLS ハンドシェイクの問題によって接続が失敗する可能性はありますが、トラフィックがポリシーを支える Data Connection の Agent にプロキシ転送されたため、エグレスは成功と見なされます。
エグレスの失敗
トラフィックは Palantir プラットフォームの外部へのエグレスに失敗しました。
次のステップ:
- エグレスを試行したアドレスとポートに対応するネットワークエグレスポリシーが、Data Connection ソースにインポートされていることを確認してください。
- Agent プロキシポリシーを支える Data Connection の Agent がすべて正常であることを確認してください。
- Data Connection の Agent へのトラフィックのプロキシ転送が引き続き失敗する場合は、Palantir サポートにお問い合わせください。
制限
ネットワークエグレスの観測可能性は、TCP レベルの許可リスト登録を使用するネットワークエグレスポリシーに対してのみ提供されます。