注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
統合されたアラートおよびトリアージアプリケーションを通じて世界各地のセキュリティインシデントに対応する
業種:防衛
業務機能:セキュリティ
Palantir Foundry の Global Incident Response は、データに基づく統合ソリューションを迅速に導入することで、組織の安全とセキュリティの体制を改善できます。このソリューションには、リスクスコアリング、インシデントのトリアージ、人員の安否確認、緊急時のコミュニケーション管理、実施した対応の把握と分析のためのモジュールが含まれます。これらのツールはすべて、データとプライバシーを保護するコンポーネントを標準で備えており、既存のツール、データフィード、標準業務手順(SOP)とシームレスに連携します。
課題
インシデント対応業務を効果的に行うために、セキュリティチームは通常、すべてのニーズに対応すると謳う柔軟性の低い既製システムを使うか、主体性と柔軟性を維持するためにさまざまな構成要素を組み合わせてグローバルなオペレーションセンターを独自に構築するかの選択を迫られます。
さらに、世界各地で活動する組織のセキュリティチームには、混沌とした世界で発生する事象に関するデータが大量に押し寄せます。こうした事象が人員や資産のセキュリティに影響を及ぼすのか、また、どのような影響を及ぼすのかを把握しようとする際、重要な情報をノイズから選り分けることに苦慮する場合が少なくありません。そして、対応が必要になったときには、組織のさまざまな部門の管理や状況把握にサイロ化されたシステムを使用しているため、影響を受ける可能性のある人を正確に特定するのに時間がかかったり、特定できなかったりすることもあります。また、対応がどれほど効果的であっても、いつどのような判断が行われ、誰が何の目的でどのデータにアクセスしたのかを記録する、信頼できる唯一の情報源がありません。
ソリューション
あるグローバルなセキュリティチームは、変化する要件に対応し、単一のベンダーやシステムに縛られないために必要な柔軟性と制御を維持しながら、包括的なモジュール、シナリオ、モデルを構築しました。
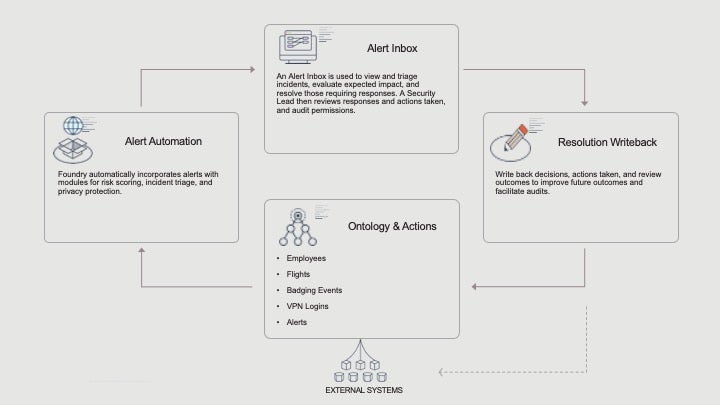
ワークフローソリューションとして、Foundry はセキュリティアラートの受信、トリアージ、対応を行うための、データに基づく運用フレームワークを提供します。
セキュリティ運用アナリスト(ユーザーの種類)は、インシデントアラートの受信トレイを確認し、事業資産への期待される影響に基づいてインシデントを表示してトリアージを行い、対応が必要なインシデントそれぞれに対応して解決します。
セキュリティ責任者は、対応までの時間、解決状況、対応中にアクセスしたデータに基づき、実施されたすべてのインシデント対応とアラートのトリアージ作業を確認します。
ユーザーと関係者
- セキュリティ運用担当者(アナリスト、チーム責任者など)
効果
このユースケースの成功を測るために追跡する主な KPI は次のとおりです。
- 対応までの時間。
- 対応が必要なインシデントに対する、誤検知のインシデントアラートの比率。
- 解決までの時間。
仕組み
Global Incident Response ソリューションには、リスクスコアリング、インシデントのトリアージ、人員の安否確認、緊急時のコミュニケーション管理、実施した対応の把握と分析のためのモジュールが含まれます。これらのツールはすべて、データとプライバシーを保護するコンポーネントを標準で備えており、既存のツール、データフィード、SOP とシームレスに連携します。
類似のユースケースを実装する
このユースケースでは、以下のパターンを実装しています。各パターンの詳細と Foundry 内での実装方法については、以下のリンクを参照してください。
- アラートワークフロー(ほかの7件のユースケースでも使用)
このユースケースについて詳しく知りたいですか?類似のソリューションの実装を検討していますか?Palantir ではじめる。↗