注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
セキュリティプリセットを設定する
ファイルアクセスプリセットを設定するには、エンロールメントで Foundry と Gotham の両方を使用している必要があります。Control Panel で該当する拡張機能を利用できない場合、ファイルアクセスプリセット設定の有効化について、詳しくは Palantir サポートにお問い合わせください。
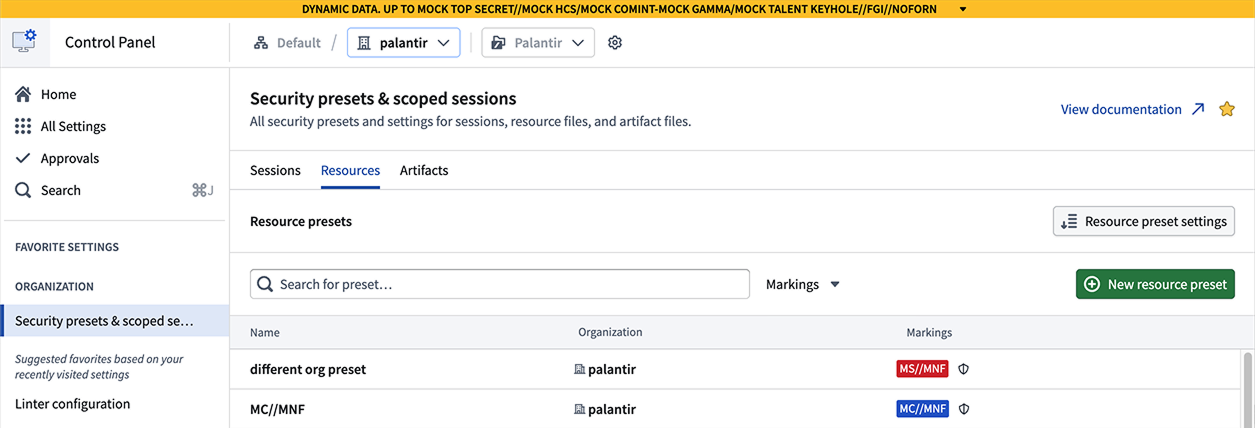
Control Panel のセキュリティプリセットとスコープ付きセッション拡張機能を使用すると、組織のセキュリティプリセットを設定できます。これにより、ユーザーはスコープ付きセッションを開始するときや、Foundry リソースまたは Gotham アーティファクトにセキュリティ設定を適用するときに、よく使うセキュリティ設定にすばやくアクセスできます。各プリセットはタイトルと任意の説明で構成され、必須マーキングと機密情報区分ベースのアクセス制御(CBAC)のマーキングの両方を適用できます。この拡張機能では、プリセットがセッション、リソース、アーティファクトの3つのセクションに整理されています。
Foundry では、CBAC マーキングはデフォルトで有効になっていません。CBAC マーキングの利用可否と使用方法については、CBAC ドキュメントを確認してください。
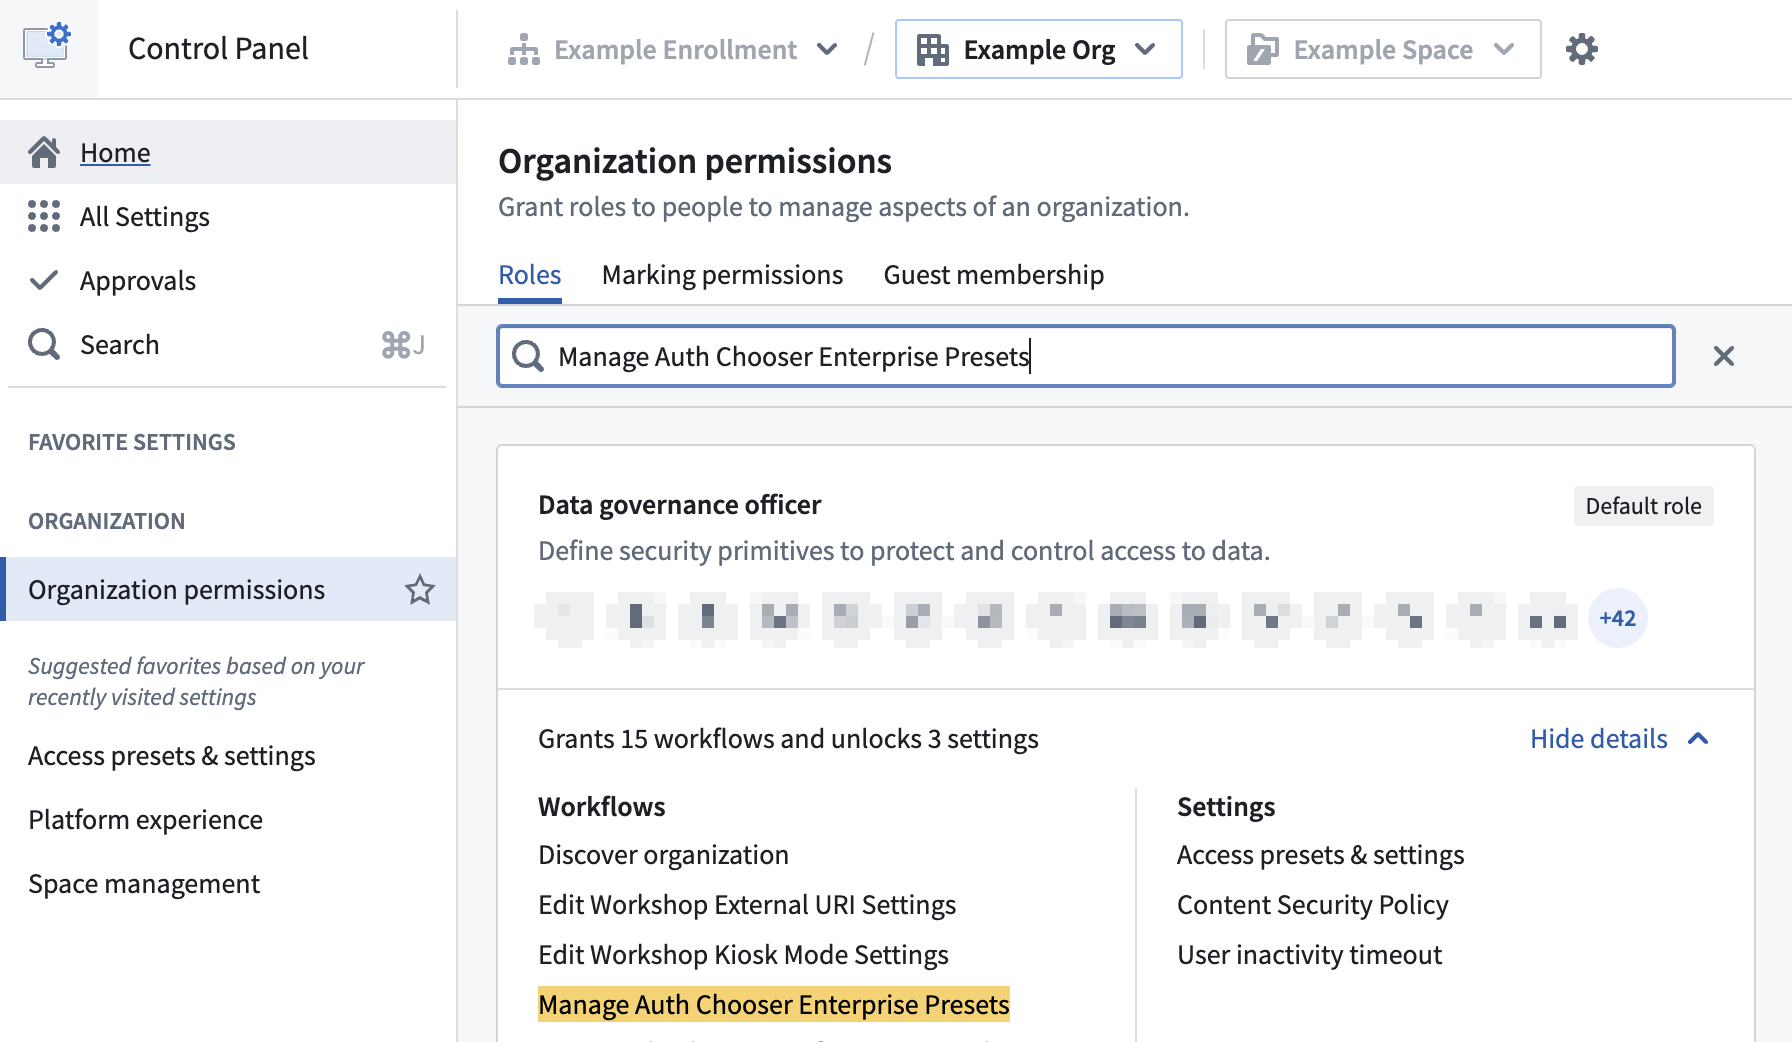
セキュリティプリセットとスコープ付きセッション拡張機能でアクセスプリセットを設定するには、Control Panel の組織権限拡張機能で、データガバナンス責任者または組織管理者ロールの一部として、認証選択のエンタープライズプリセットを管理ワークフローを実行できる必要があります。このワークフローを含むロールへのアクセスがない場合は、組織管理者にアクセス権の付与を依頼する必要があります。
セッションプリセットを作成する
セッションプリセットを作成するには、セッションタブを選択し、新規セッションプリセットを選択します。プリセットの名前を入力し、必要に応じて説明を入力してから、プリセットが適用するマーキングを追加します。セッションプリセットを作成を選択します。
スコープ付きセッションの設定と有効化の詳細については、スコープ付きセッションを設定するを確認してください。
ファイルアクセスプリセットを作成する
ファイルには、Foundry リソースと Gotham アーティファクトがあります。リソースタブとアーティファクトタブで、それぞれの設定を行えます。各ファイルプリセットの作成と適用の手順は似ています。アーティファクトプリセットを作成するには、アーティファクトタブを選択し、新規アーティファクトプリセットを選択します。プリセットの名前を入力し、必要に応じて説明を入力します。プリセットを利用可能にする組織を選択し、プリセットが適用するマーキングを追加します。既存のプリセットをテンプレートとして使用することもできます。リソースプリセットを作成を選択します。
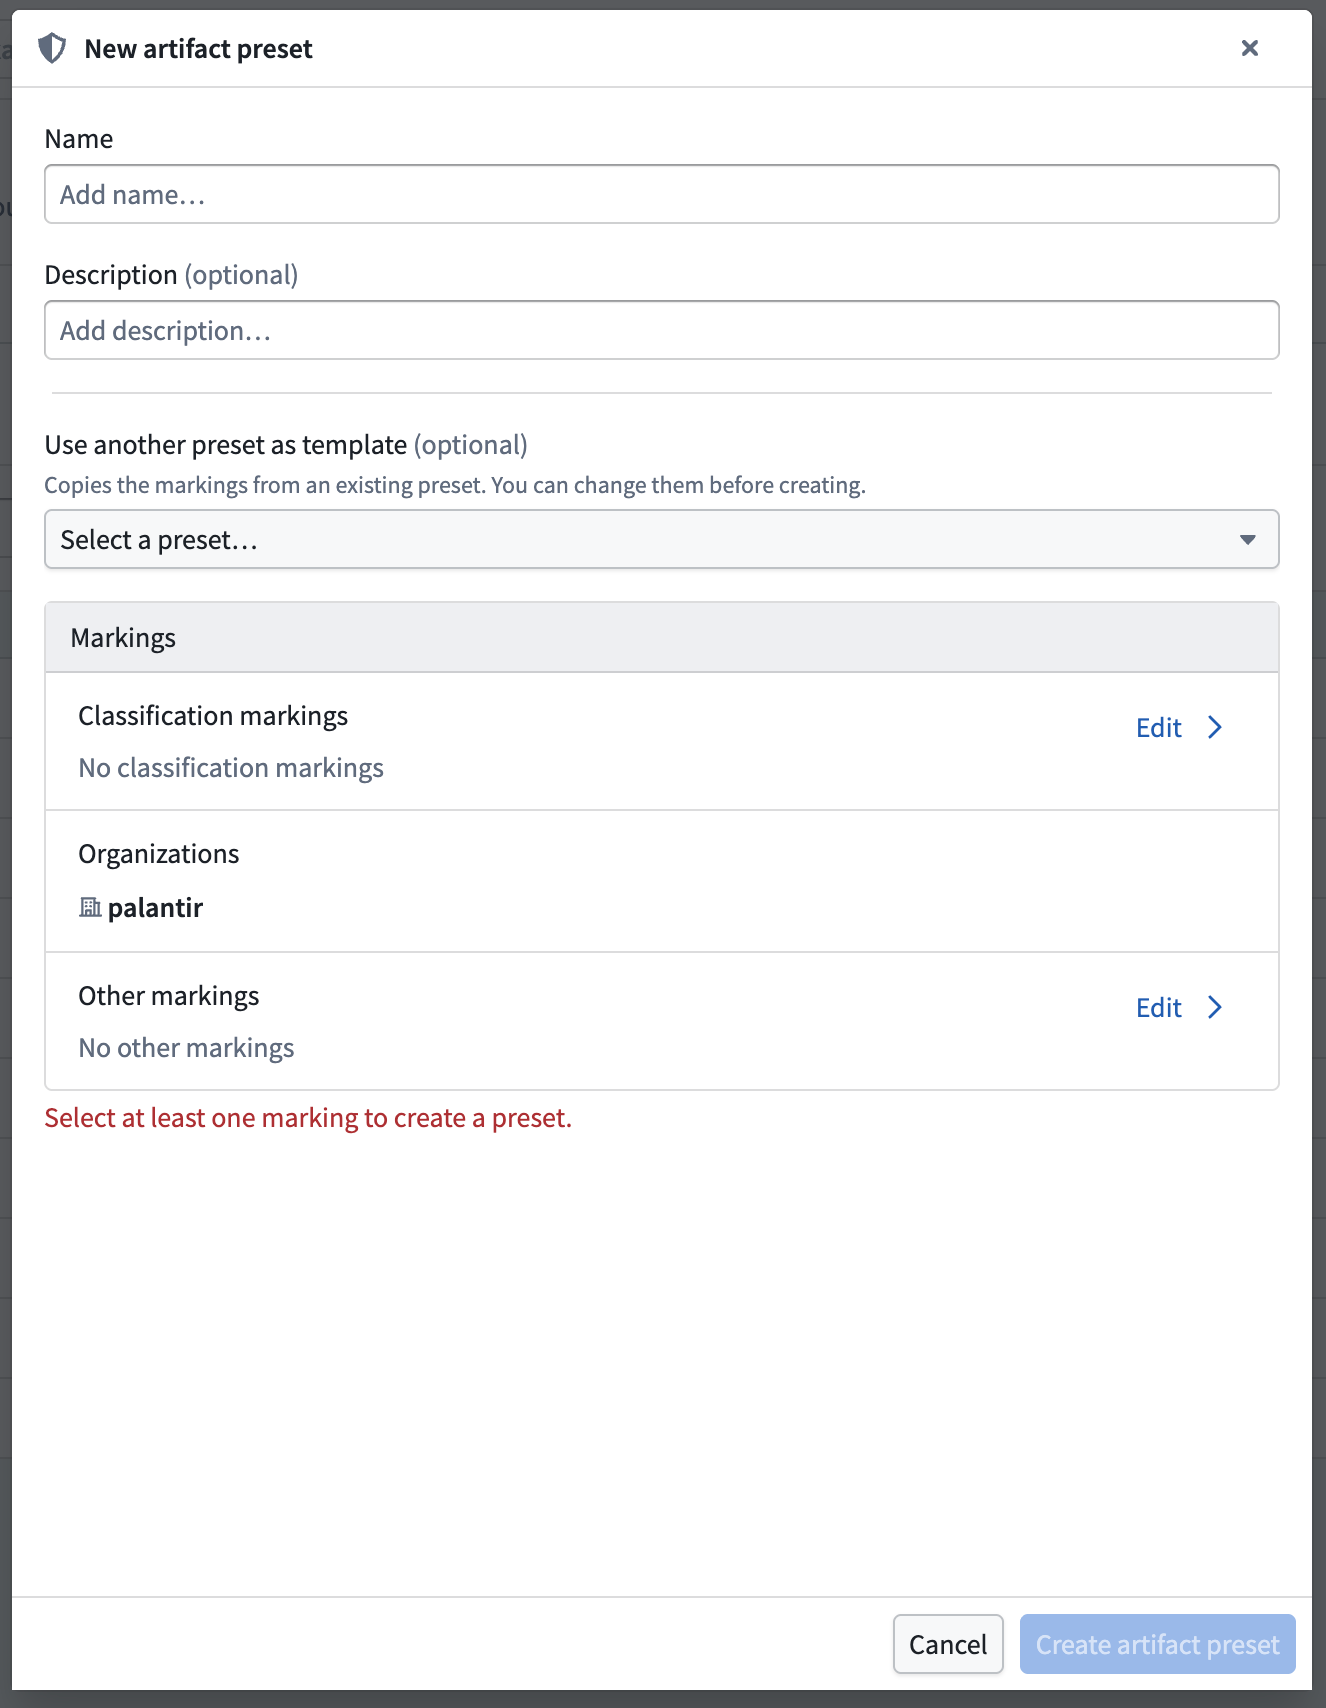
環境で CBAC を使用している場合は、このフォームでファイルプリセットに CBAC マーキングを追加することもできます。
デフォルトのプリセット選択順序を設定する
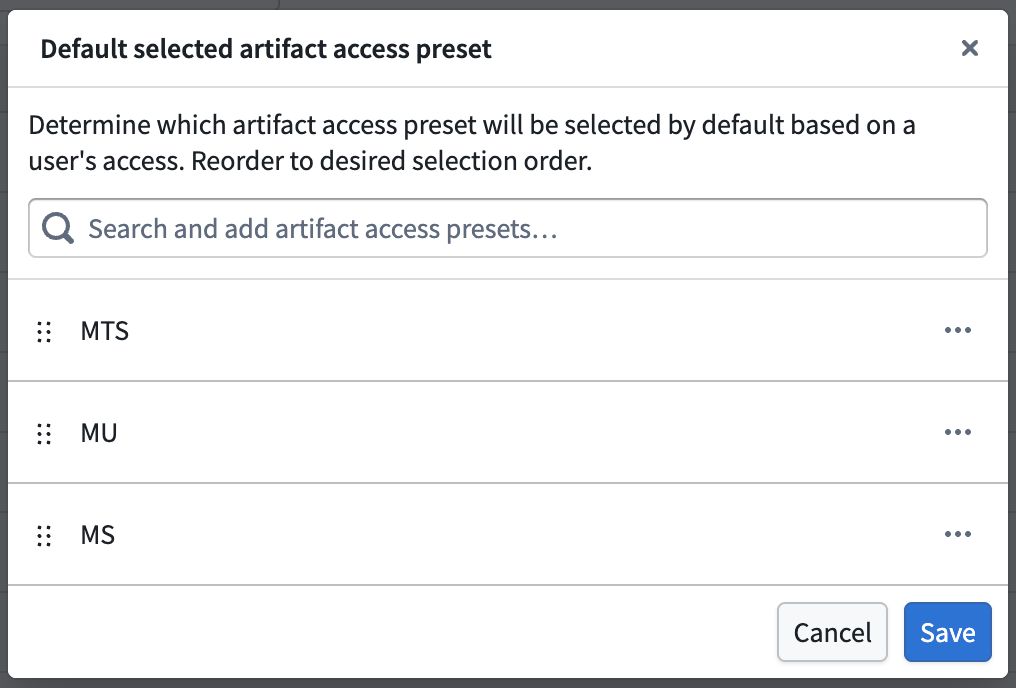
リソースプリセット設定またはアーティファクトプリセット設定を選択して、ユーザー向けにデフォルトで選択されるプリセットの順序を設定します。ユーザーが閲覧できる最初のプリセットがデフォルトで選択されますが、ユーザーはプリセットを変更できます。関連するマーキングの権限がないためにユーザーが閲覧できないプリセットは、この順序では無視されます。
ファイルプリセットの公開範囲
プリセットの一部として設定されているすべてのマーキングに対してマーキングを適用権限を持っている場合、組織内のすべてのユーザーがそのアーティファクトプリセットを閲覧できます。
組織のゲストメンバーは、その組織に設定されたプリセットを閲覧または適用できません。自身の主要組織に設定されたプリセットは閲覧できます。
ファイルプリセットを適用する
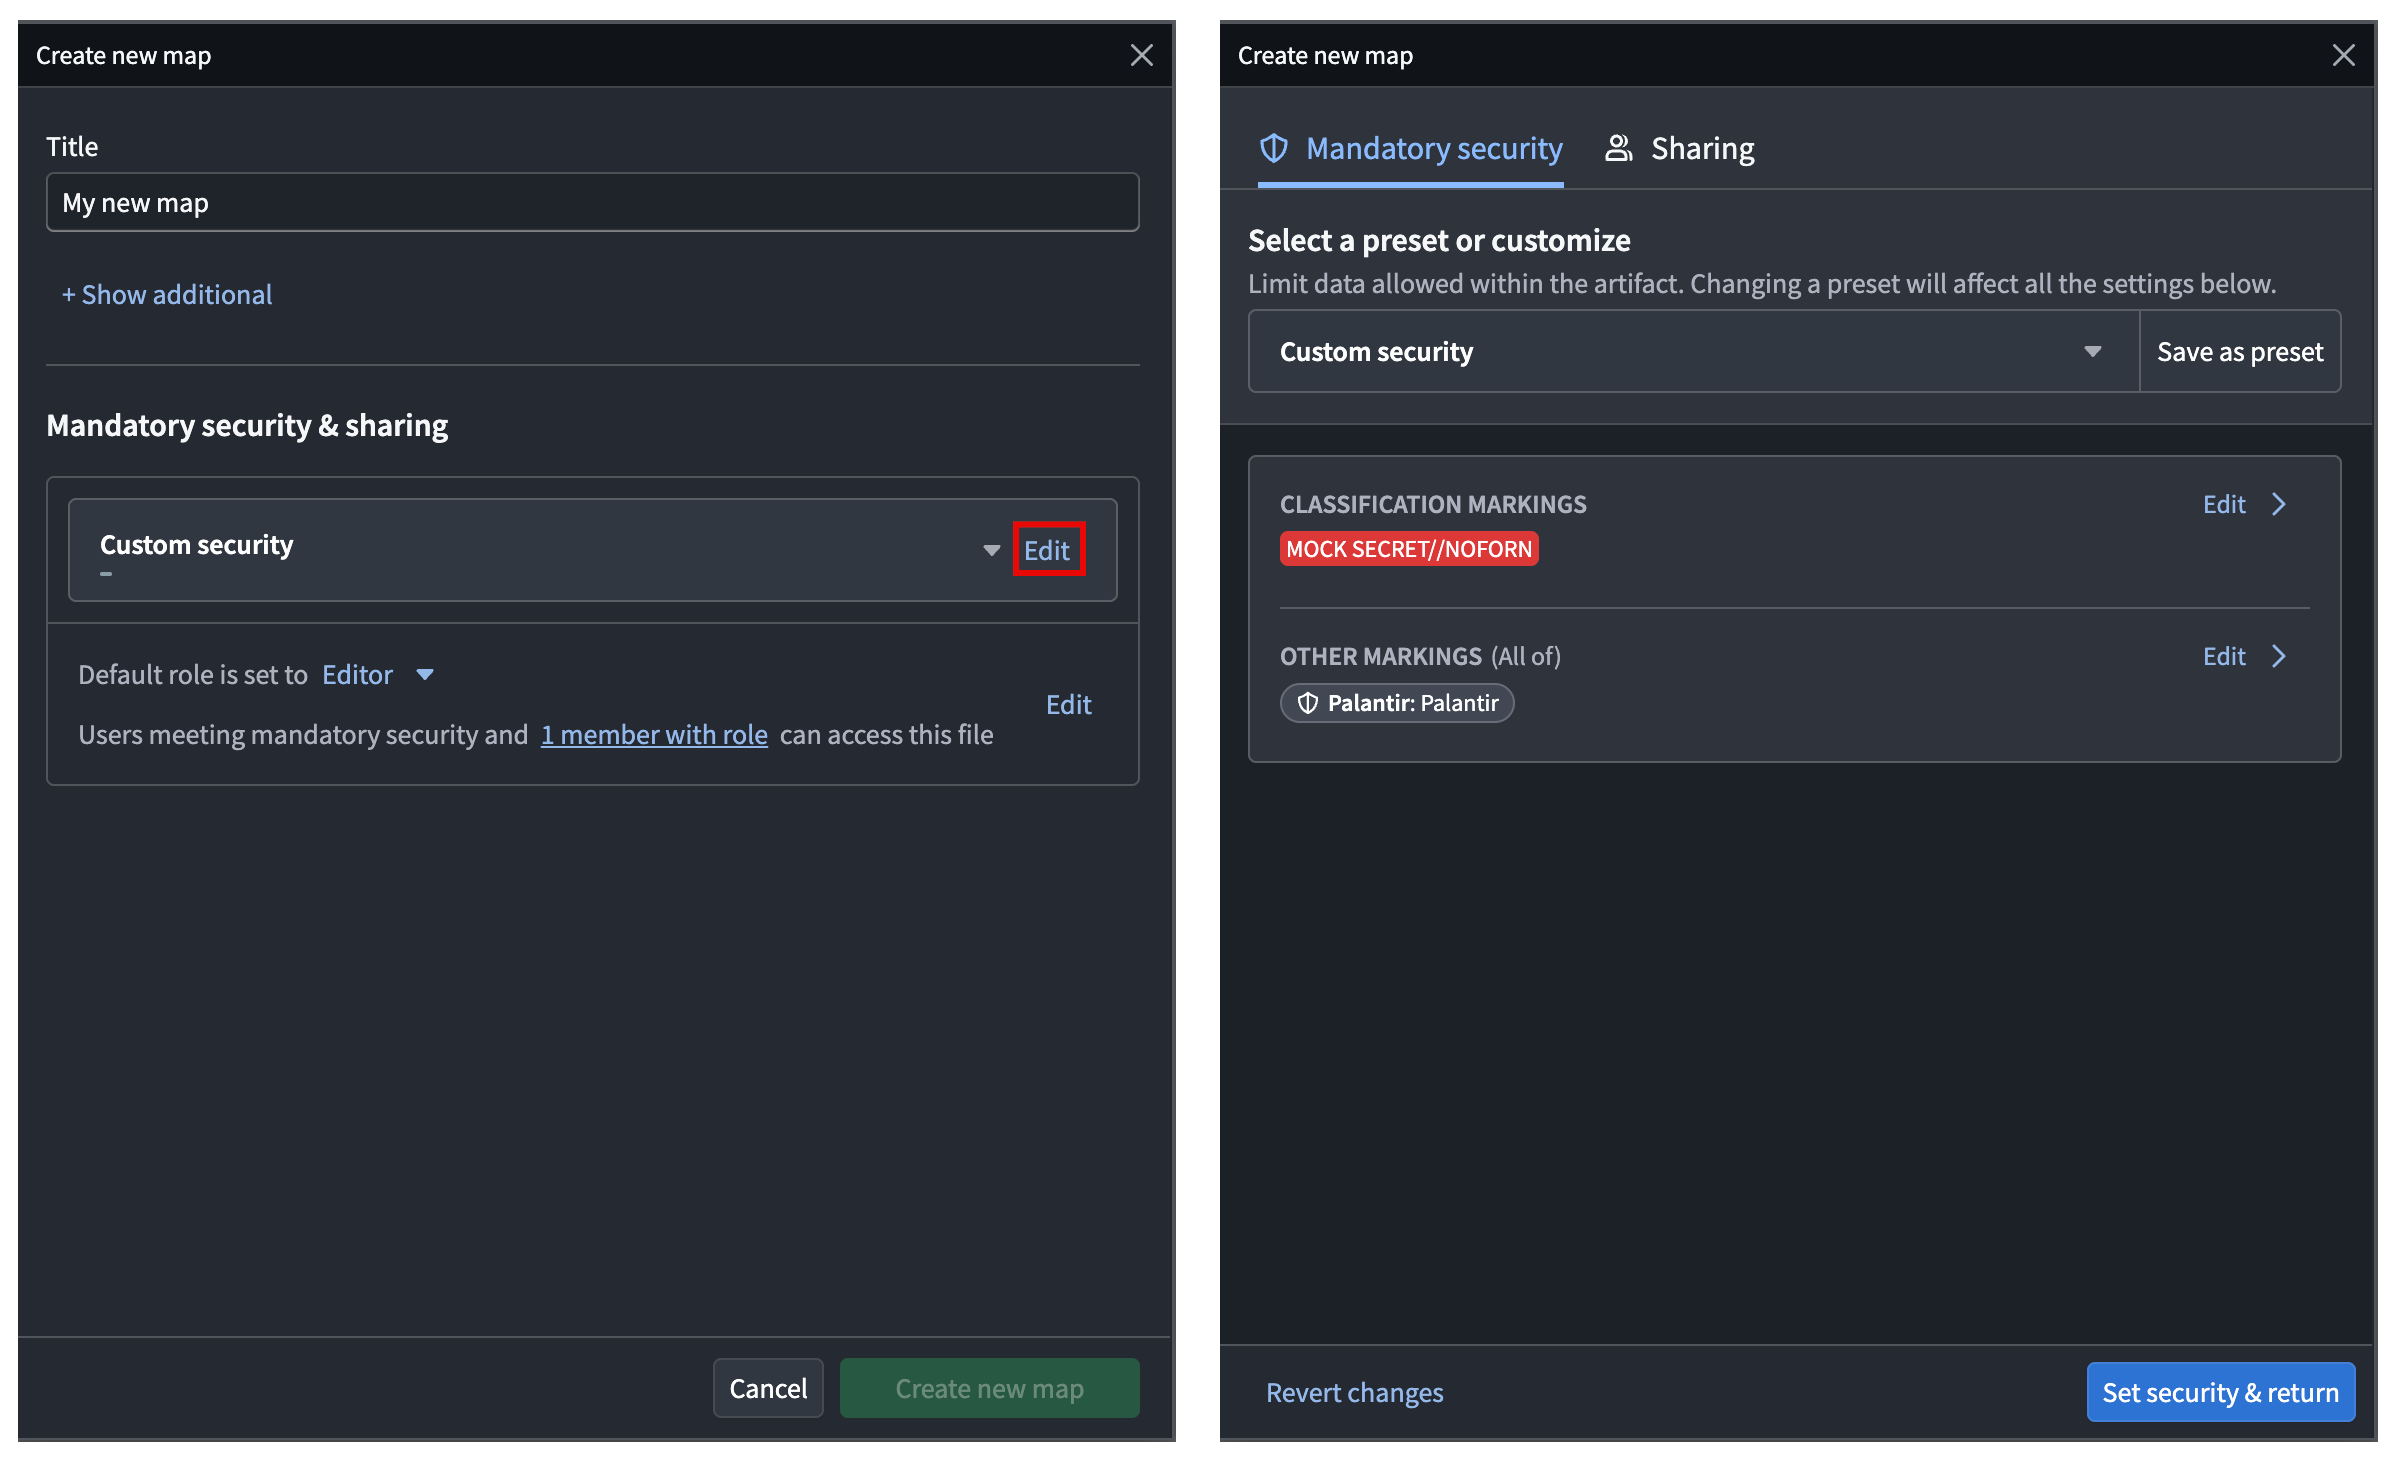
ファイルプリセットを設定して保存すると、組織内のユーザーは、対応するリソースまたはアーティファクトのセキュリティを設定するときに、そのプリセットを選択できます。これには、Foundry のエンベロープで保護された Notepad ドキュメントと Gotham の Gaia マップが含まれます。
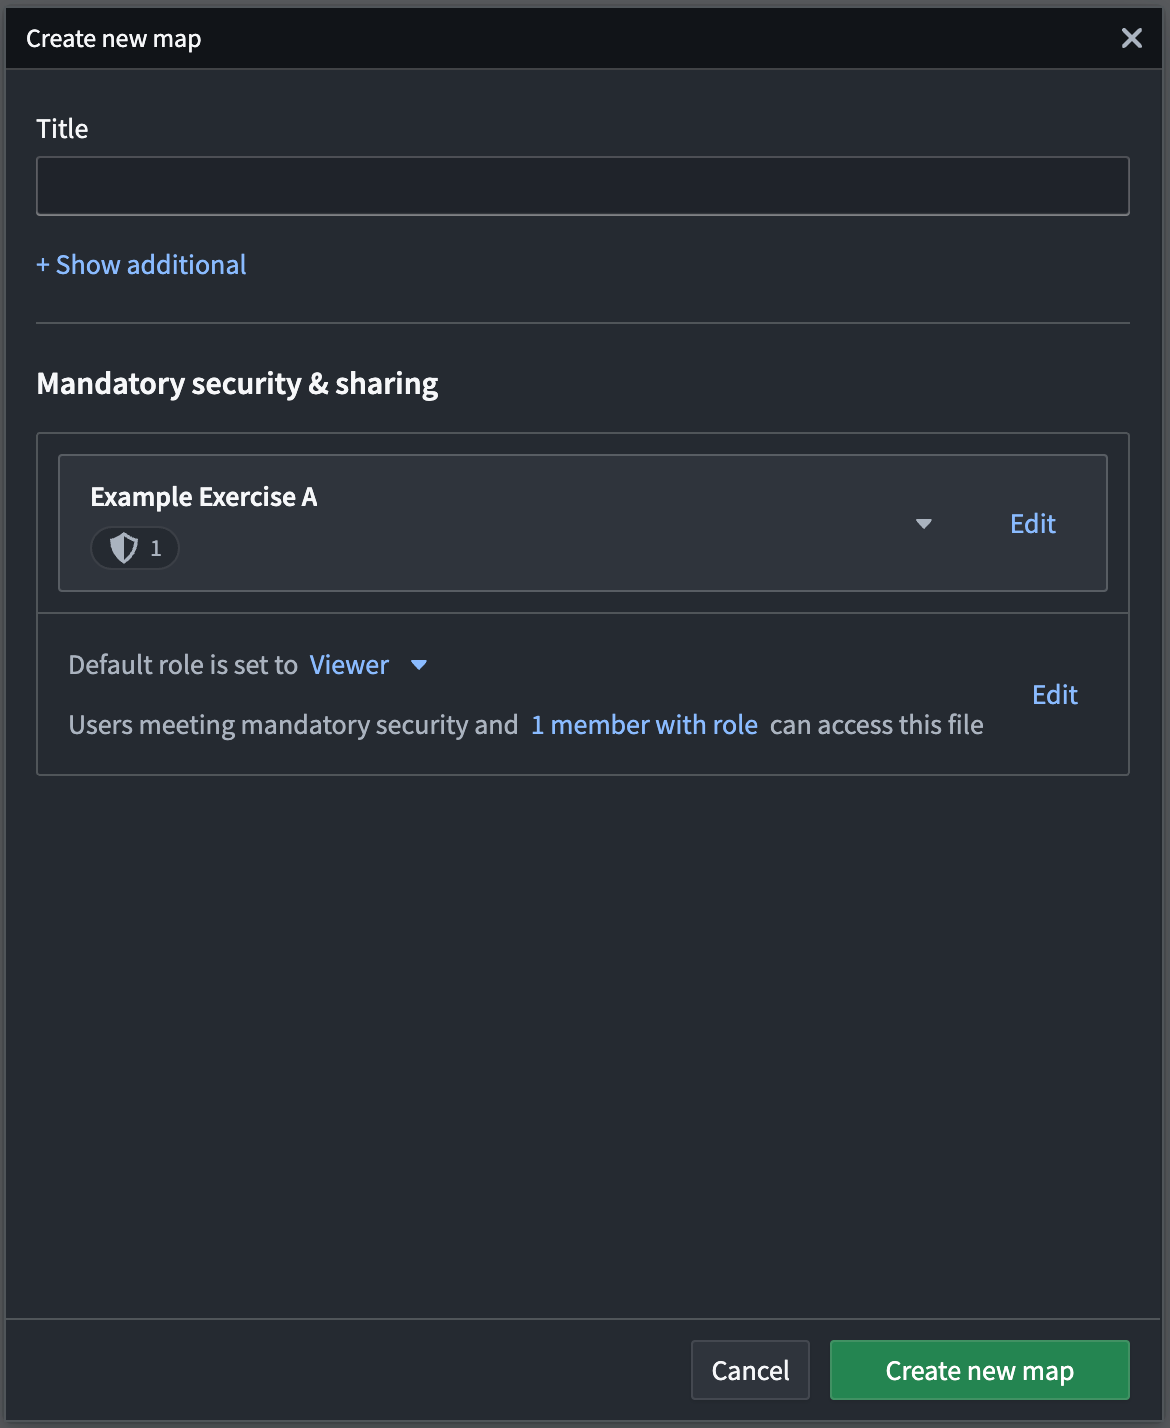
プリセットを使用せずにファイルのセキュリティを設定する
組織にプリセットが設定されていない場合、ファイル作成ダイアログにはカスタムセキュリティのみが表示されます。編集を選択してファイルの機密区分マーキングとその他のマーキングを設定し、変更を保持 > セキュリティを設定して戻るを選択します。