注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
Secure Tunnels を設定する
Secure Tunnels は、Palantir プラットフォームのサービスが、別のプライベートネットワーク上のシステムに到達するためのネットワーク経路を提供します。その際、これらのシステムをインバウンド接続に公開する必要はありません。Agent プロキシと同じ目的で使用され、アプリケーションはプラットフォームのネットワークから直接到達できるかのようにソースに接続します。すべてのトラフィックは、ネットワーク内で実行されるコンポーネントを介して中継されます。
このページでは、Secure Tunnels の仕組みと、クラスターの作成、イニシエーターのデプロイ、およびネットワークアクセスの設定方法を説明します。
Secure Tunnels の仕組み
セキュアトンネルは、3つのコンポーネントによって確立されます。
| コンポーネント | 場所 | 役割 |
|---|---|---|
| イニシエーター | お使いのネットワーク | コントロールプレーンおよびレスポンダーにアウトバウンド接続し、トンネル経由のトラフィックを宛先システムに転送します。 |
| コントロールプレーン | Palantir プラットフォーム | イニシエーターを認証し、そのアクセストークンを発行・更新するとともに、ネットワーク設定を提供します。 |
| レスポンダー | Palantir プラットフォーム | イニシエーターが開いたトンネルを受け入れます。プラットフォームのサービスはエグレストラフィックをレスポンダーにルーティングし、レスポンダーはそのトラフィックをトンネル経由で送り返します。 |
イニシエーターがレスポンダーへのアウトバウンドトンネルを開くため、インバウンドのファイアウォールルールを開放することなく、プラットフォームのサービスからこれらの接続を介してリクエストを送信できます。
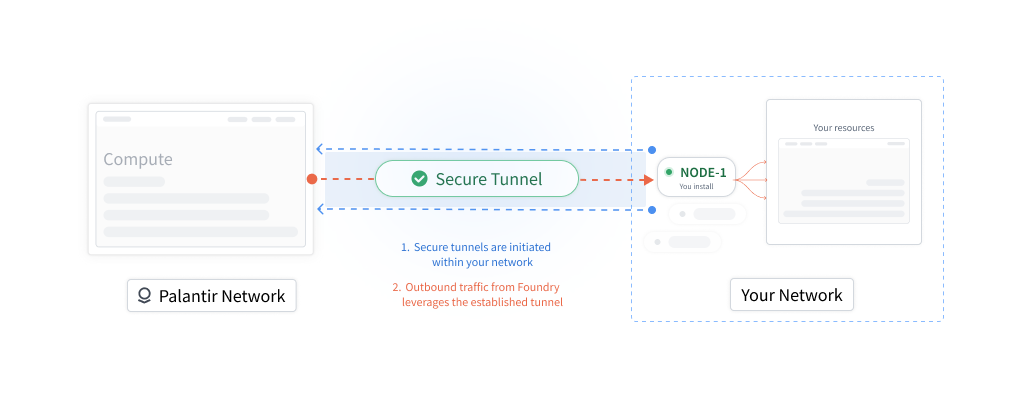
お使いのネットワークとプラットフォーム間のすべての接続は、TLS で暗号化されます。
Secure Tunnels のイニシエーター
イニシエーターは、お使いのネットワーク内で実行される専用の Envoy ↗ プロキシで、Envoy のリバーストンネル ↗機能を使用してプラットフォームに接続します。
イニシエーターは、コントロールプレーンが自動的に発行・ローテーションする有効期間の短いアクセストークンを使用してプラットフォームに対する認証を行うため、有効期間の長い資格情報がネットワーク内に保存されることはありません。また、設定可能なエグレス許可リストも適用します。
セキュアトンネルクラスター
クラスターは、同じネットワークと宛先システムへのアクセスを提供する1つ以上のイニシエーターをグループ化します。エグレスポリシーはクラスターを参照します。
可用性の向上とトラフィックの分散のために、クラスターに複数のイニシエーターを追加できます。エグレスポリシーは個々のイニシエーターではなくクラスターを参照するため、メンテナンスのためにイニシエーターを停止しても、ほかのイニシエーターが引き続き接続を処理できます。各イニシエーターは、プラットフォームへの独自のアウトバウンドトンネルを確立して維持します。
デプロイモデル
イニシエーターのライフサイクルを管理するためのデプロイモデルを選択します。
| デプロイモデル | ライフサイクル管理 |
|---|---|
| Data Connection Agent | Agent がイニシエーターのデプロイ、再起動、およびアップグレードを行います。 |
| Apollo | Apollo が Helm チャートを使用してイニシエーターのデプロイ、再起動、およびアップグレードを行います。 |
Data Connection Agent による管理
アクセス先のネットワークですでに Data Connection Agent が稼働している場合は、その Agent を使用してイニシエーターをデプロイできます。それ以外の場合は、新しい Agent をセットアップしてください。
メモリー不足などによりイニシエーターのプロセスが予期せず停止した場合、Agent が再起動します。また、新しいバージョンがリリースされると、Agent がイニシエーターをアップグレードします。Agent は、通常の Data Connection ジョブの実行と Agent プロキシポリシーの処理を並列で継続できます。
Apollo で管理される Helm チャート
イニシエーターは、Palantir の継続的デプロイシステムである Apollo で管理される Helm チャートとしてデプロイされます。デプロイ先の環境では、お使いの Palantir プラットフォームインスタンスへのアウトバウンド接続を許可する必要があります。Apollo は、準備済みの環境にチャートをデプロイし、次の設定を行います。
- 接続先のコントロールプレーンのアドレス。
- プラットフォームの TLS 証明書を検証するために使用するトラストバンドル。
- 認証の初期設定に使用する初期アクセストークン。その後、イニシエーターは自身のトークンを自動的にローテーションします。
イニシエーターが起動すると、レスポンダーへのトンネルを確立し、その正常性を Apollo に報告します。
クラスターとイニシエーターを作成する
イニシエーターをデプロイする前に、クラスターとイニシエーターを作成して、プラットフォーム内でその属性を確立します。イニシエーターは、生成されたクラスターとイニシエーターのリソース識別子 (RID) を使用して、コントロールプレーンに対する認証とクラスターへの登録を行います。
次の手順に従ってクラスターを作成し、Data Connection Agent を使用して最初のイニシエーターをデプロイします。
-
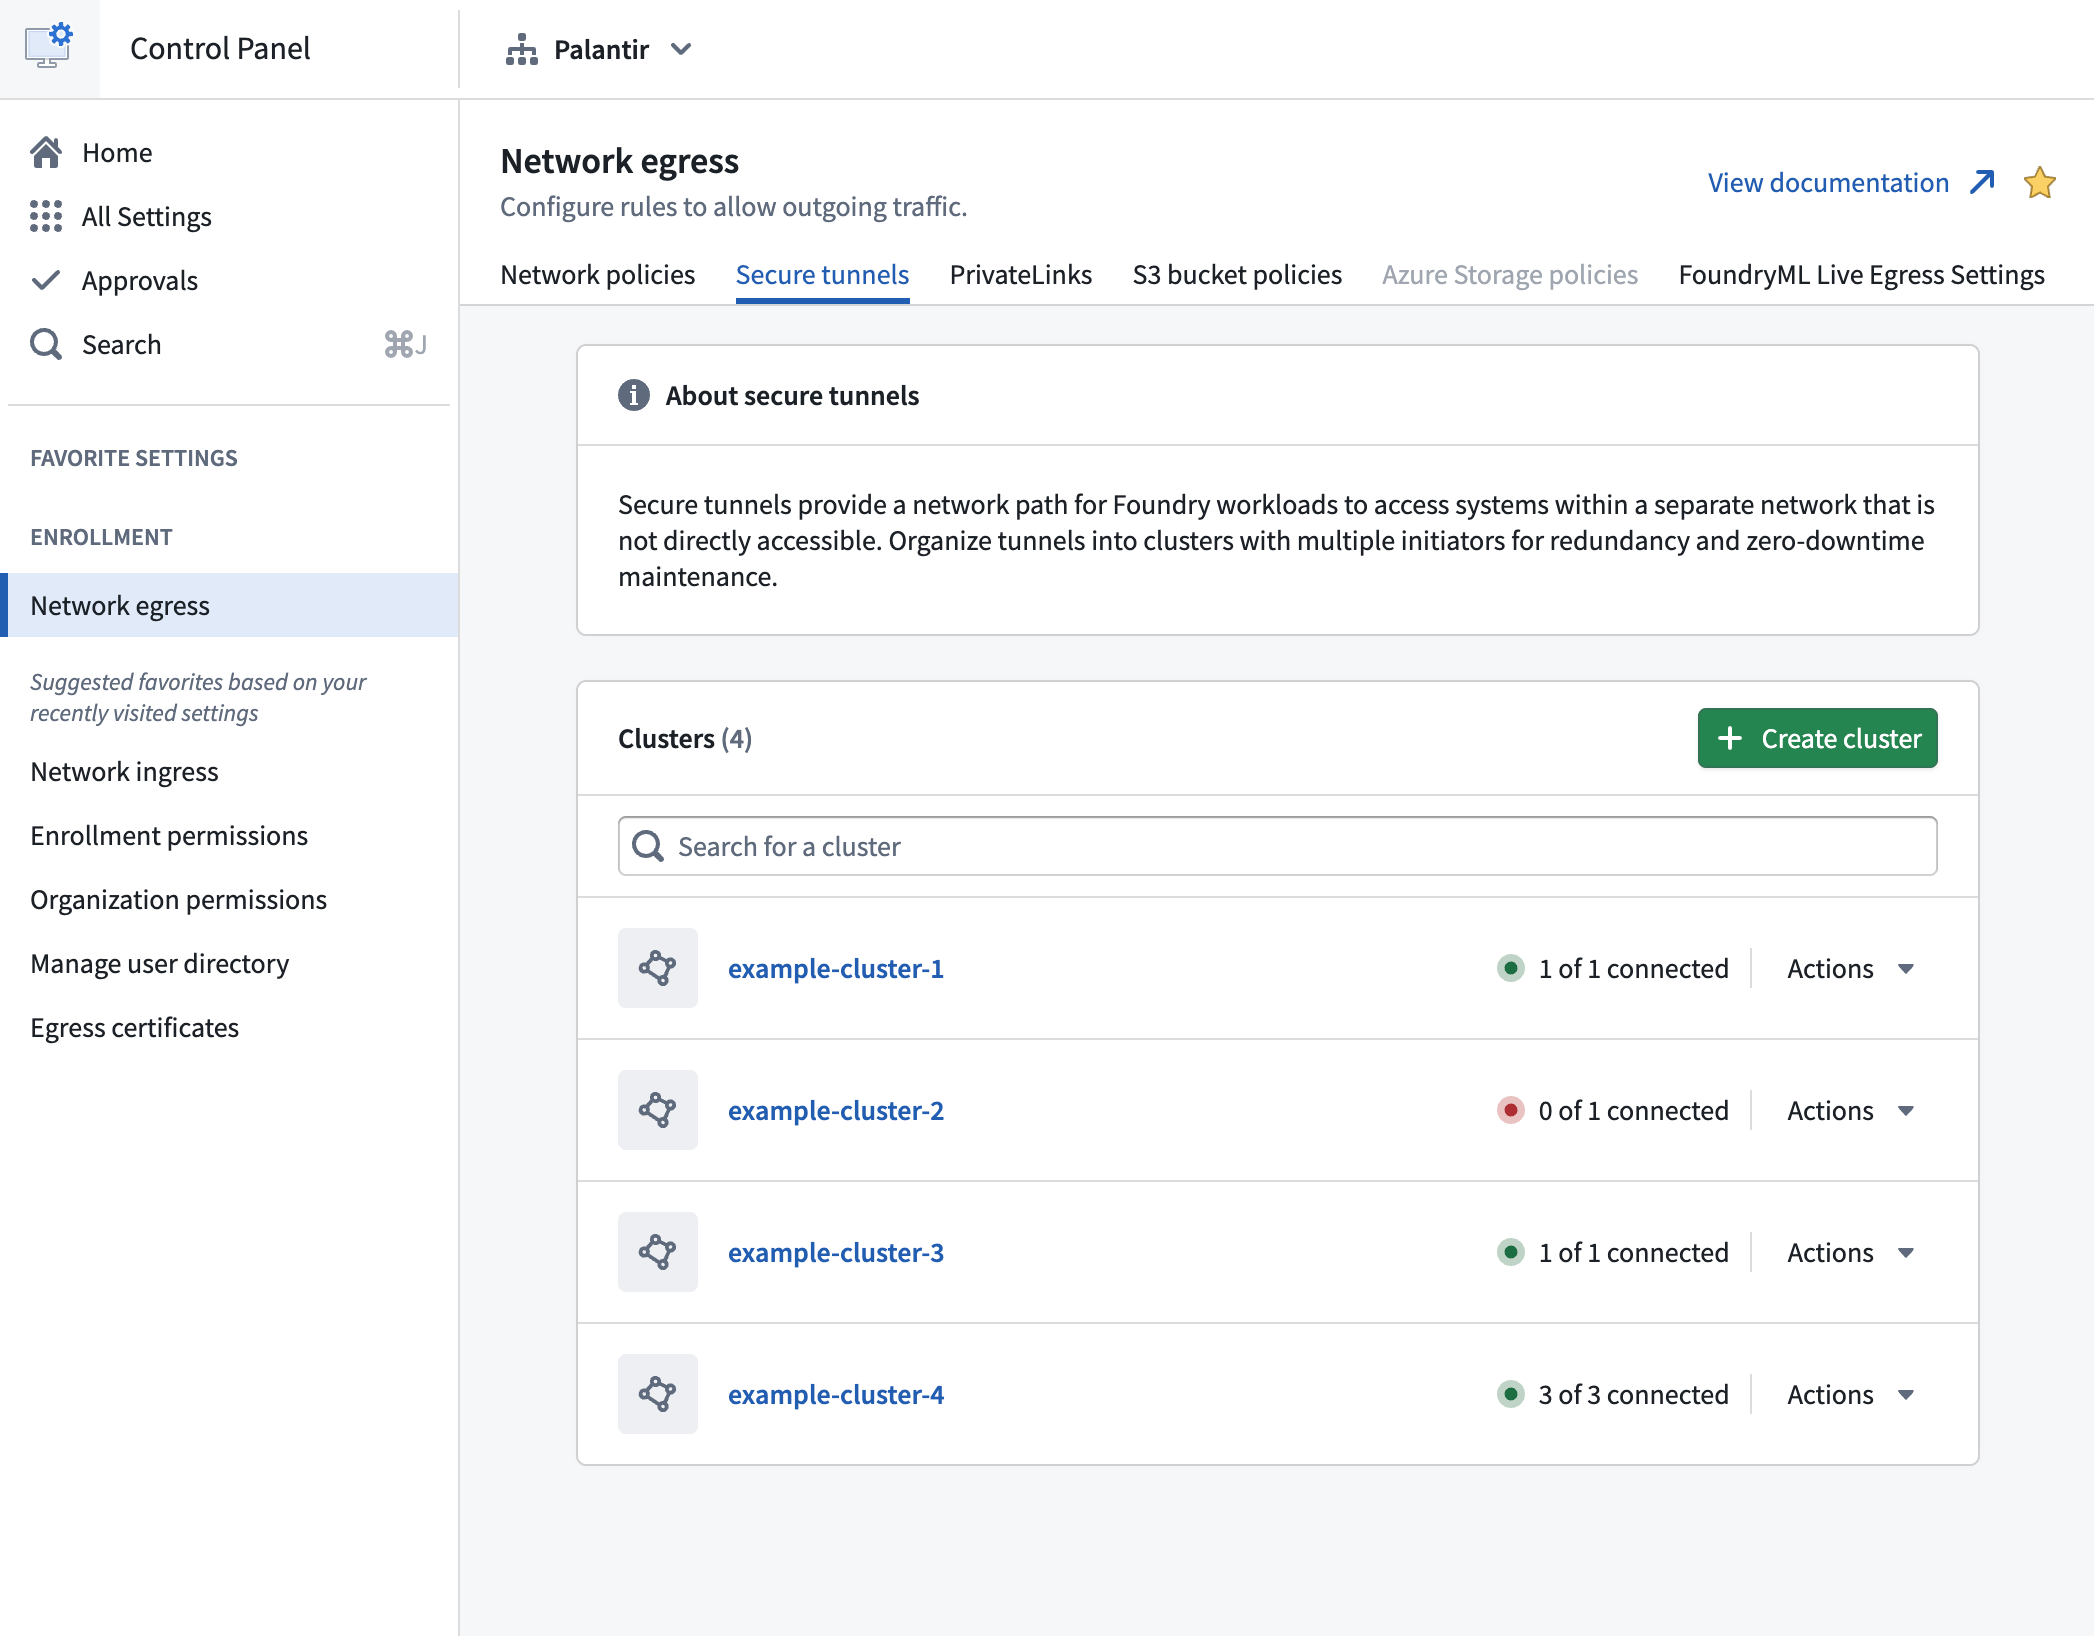
Control Panel のネットワークのエグレスセクションに移動し、Secure Tunnels タブを開きます。
-
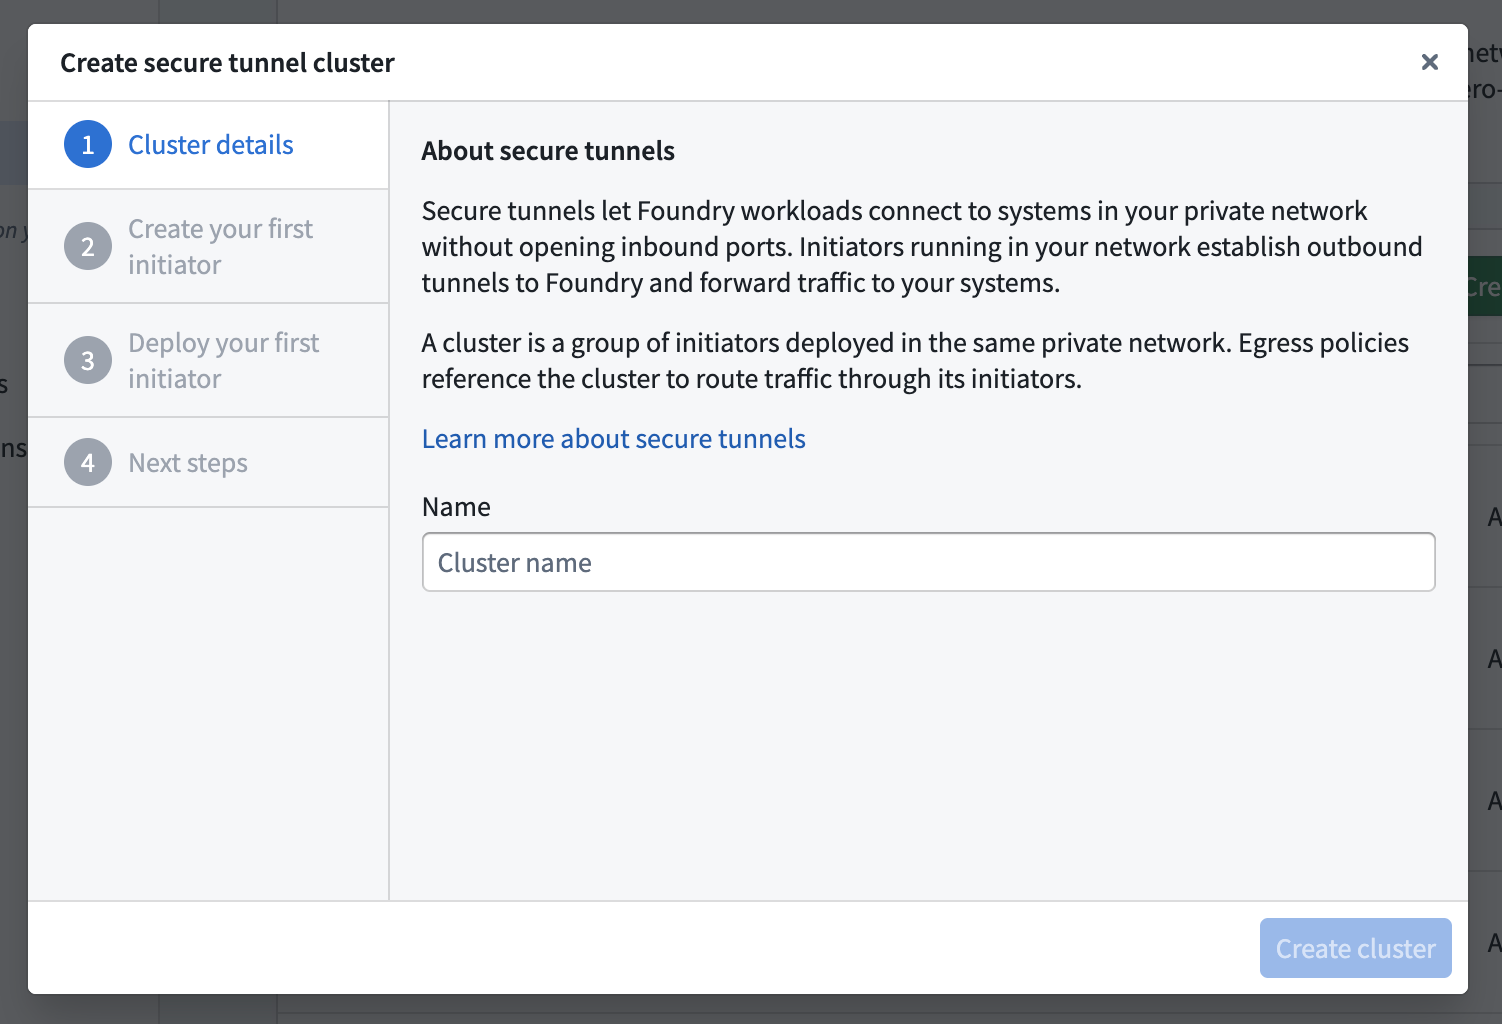
クラスターを作成を選択します。作成ダイアログのクラスターの詳細ページでクラスター名を入力し、クラスターを作成を選択します。
-
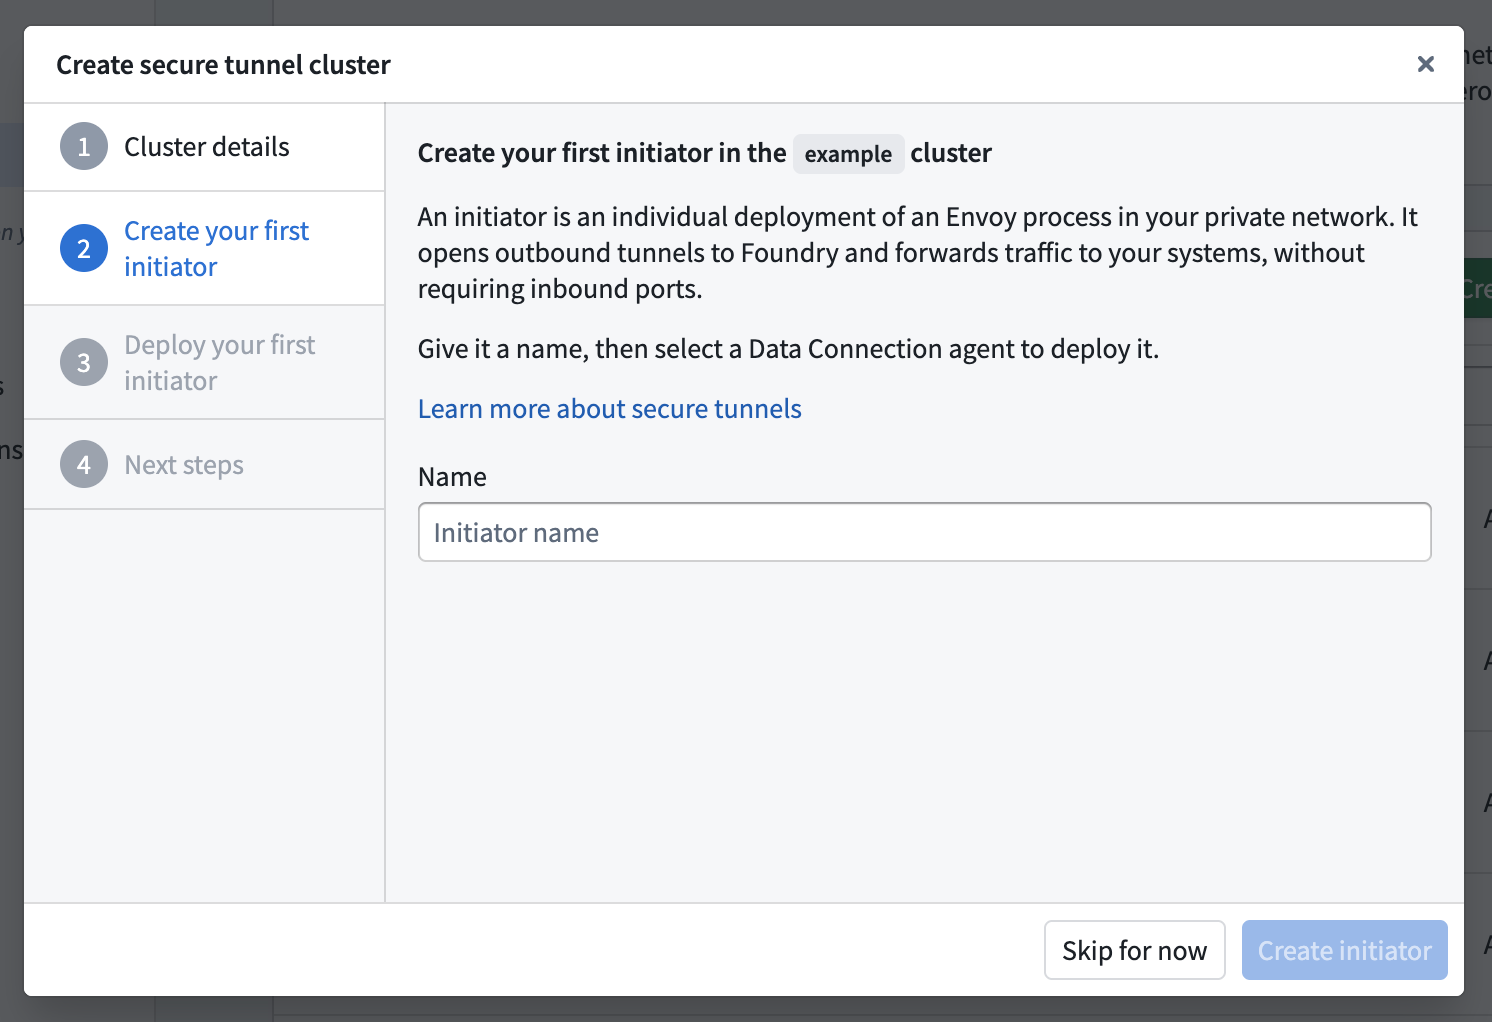
最初のイニシエーターを作成ページで、イニシエーター名を入力します。次に、イニシエーターを作成を選択します。
-
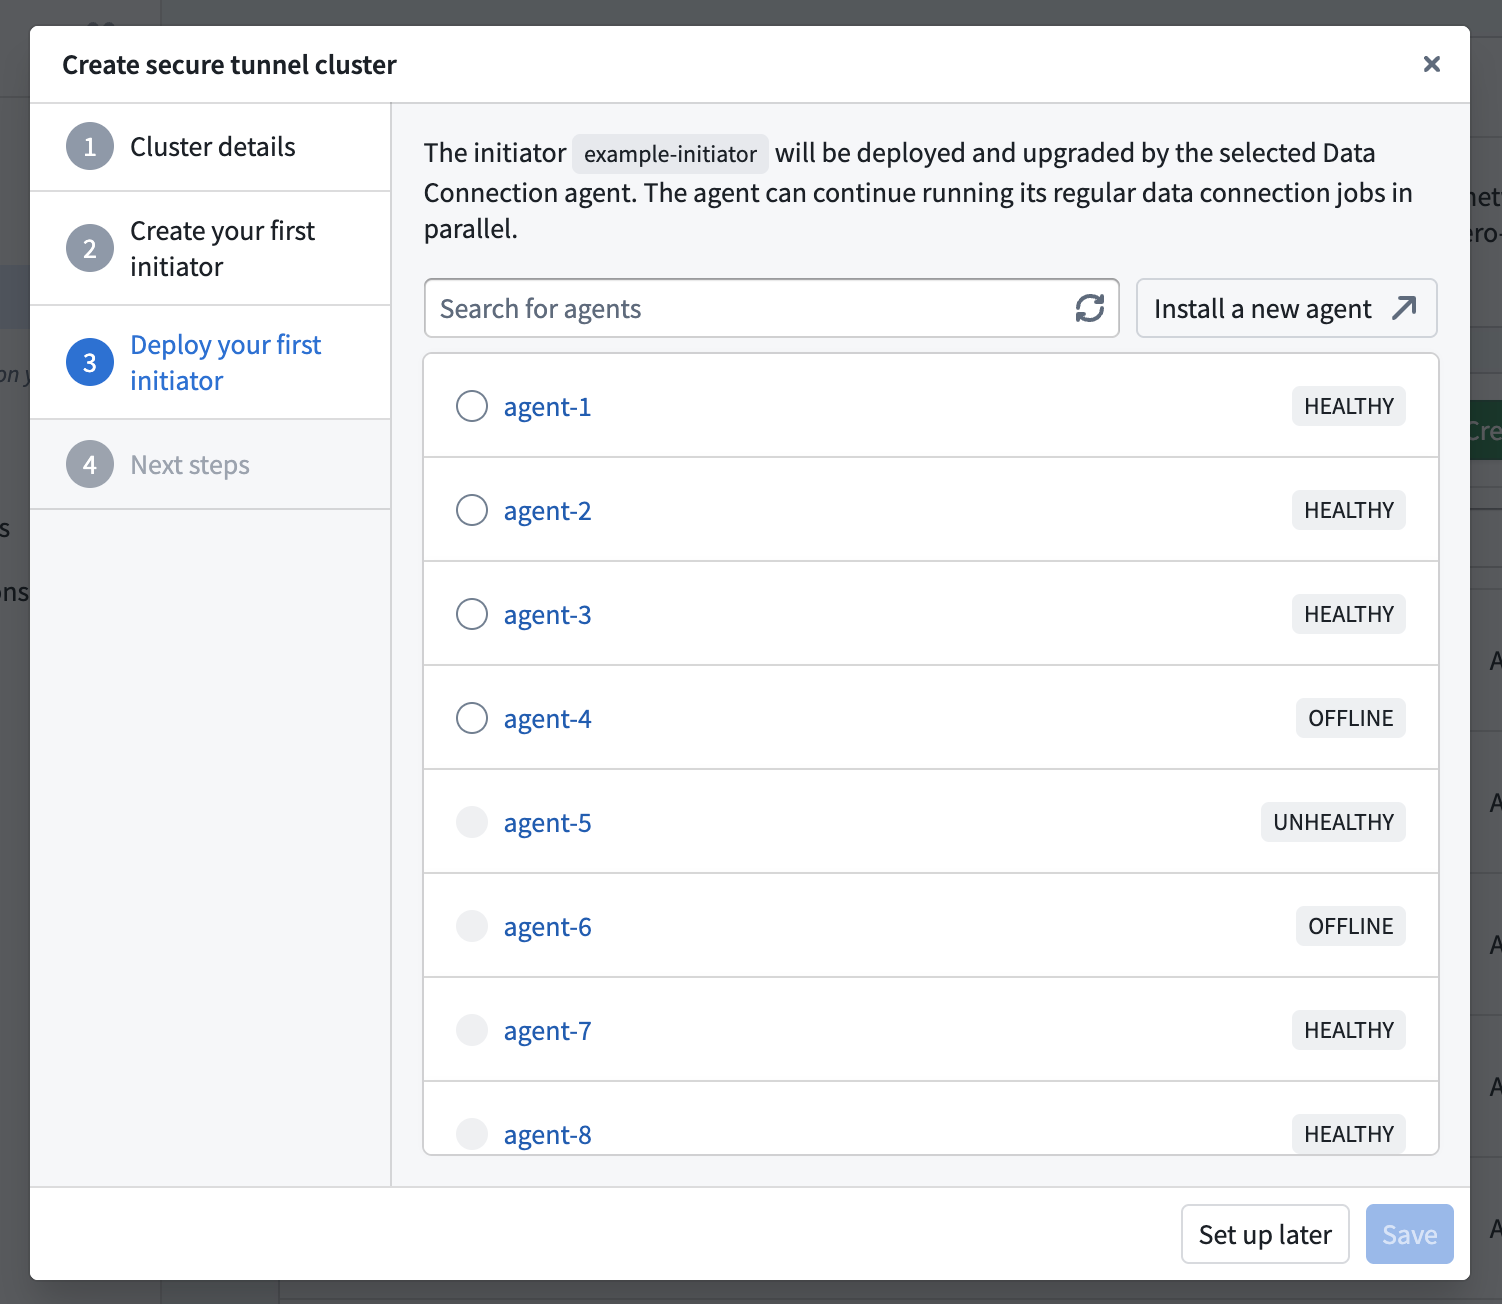
最初のイニシエーターをデプロイページで、イニシエーターのデプロイと管理を行う Data Connection Agent を検索して選択します。保存を選択します。
選択した Agent に対する所有者権限が必要です。Agent が同時にデプロイできるイニシエーターは1つだけです。
-
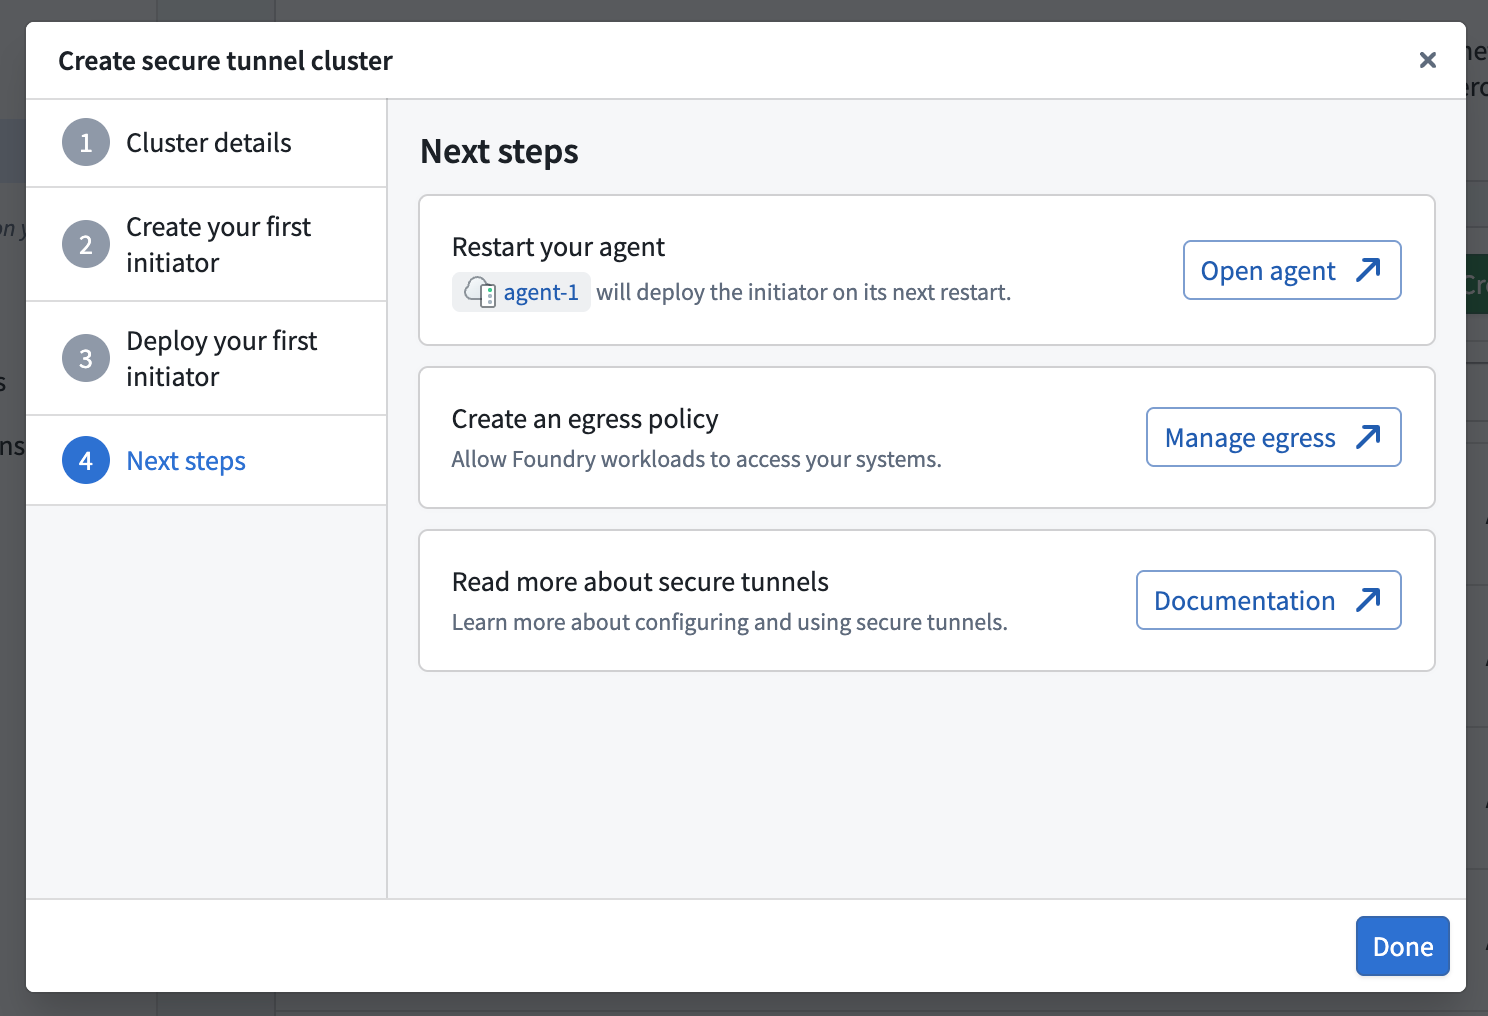
次の手順ページで、エージェントを開くを選択して Agent の管理ページに移動し、Agent を再起動します。Agent は、次回の再起動時にイニシエーターをデプロイします。
-
作成ダイアログに戻り、完了を選択して閉じます。
イニシエーターが起動したら、次の手順に従ってシステムへのアクセスを設定します。
エグレス許可リストを設定する
イニシエーターのエグレス許可リストは、接続できる宛先 IP 範囲とポートを制御します。イニシエーターは、どのエントリーにも一致しない接続を拒否します。許可リストを明示的に空にすると、すべてのエグレスがブロックされます。
Foundry ワークロードがクラスター経由でトラフィックをルーティングするには、引き続きセキュアトンネルエグレスポリシーが必要です。
各エントリーでは、cidrBlock に IP 範囲を、port に宛先ポートを指定します。任意で endPort を設定すると、port 以上 endPort 以下の範囲を許可できます。
たとえば、次の許可リストでは、単一ホストへのポート 7000 から 9000 での接続と、サブネットへのポート 443 での接続を許可します。
Copied!1 2 3 4 5 6allowListedCidrs: - cidrBlock: '192.168.1.1/32' port: 7000 endPort: 9000 - cidrBlock: '192.168.2.2/24' port: 443
Data Connection Agent の設定
Data Connection Agent がイニシエーターをデプロイすると、常に拒否される宛先を除くすべての IPv4 アドレスに対して、ポート 1 から 65535 でのエグレスを許可するように、次の許可リストが自動的に設定されます。
Copied!1 2 3 4allowListedCidrs: - cidrBlock: '0.0.0.0/0' port: 1 endPort: 65535
この許可リストを編集するには、Data Connection で管理元の Agent を開き、Agent 設定 > 設定 > 詳細 > Envoy に移動して、イニシエーターの allowListedCidrs エントリーを更新します。エグレスを制限するには、デフォルトのエントリーを、許可する IP 範囲とポートに置き換えます。
Apollo の設定
Apollo で管理されるデプロイでは、Apollo の製品の設定ページで許可リストを編集します。
常に拒否される宛先
イニシエーターは、許可リストですべてのエグレスが許可されている場合でも、IPv4 リンクローカル範囲 169.254.0.0/16 へのエグレスを常に拒否します。
次のステップ
Data Connection Agent がイニシエーターを管理している場合は、デプロイするイニシエーターを選択した後に Agent を再起動します。Agent は次回の再起動時にイニシエーターをデプロイします。
イニシエーターが稼働したら、Control Panel でセキュアトンネルエグレスポリシーを作成します。次に、Data Connection でそのポリシーをソースに割り当てると、ソースのトラフィックがトンネル経由でルーティングされます。クラスターが存在していれば、イニシエーターの稼働前でも稼働後でもポリシーを作成できます。