注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
権限
Automate は、プラットフォームのほかの機能と同じセキュリティおよび権限モデルに従います。ユーザーは、アクセス権のある自動化のみを表示し、操作できます。これにより、条件評価と効果には、自動化が評価される時点の適切なデータアクセス権が常に反映されます。
実行に関する権限
-
条件評価: 自動化の所有者の権限を使用します
-
アクション、ロジック、関数の効果: 自動化の所有者として実行されます。つまり、次のようになります。
- アクションの実行条件は、所有者に対して評価されます(たとえば、アクションの実行にユーザーがグループ Y に所属していることが必要な場合、所有者がグループ Y に所属している必要があります)
- Compute Module での関数の実行では、所有者の認証トークンを受け取ります
- オントロジーの編集履歴では、編集者: 項目に所有者が表示されます
- 監査ログでは、オントロジーの編集は自動化の所有者によって実行されたものとして記録されます
-
通知の効果: 受信者それぞれの権限を使用します。通知を受信するには、受信者に次の権限が必要です。
- 自動化に対する少なくとも閲覧者権限(固定の受信者と動的な受信者の両方に必要です)
- 自動化をトリガーするオブジェクトのインスタンスに対する閲覧者権限
- トリガーとなるオブジェクトタイプがマルチデータソースオブジェクトタイプの場合、オブジェクトのインスタンスのすべてのプロパティに対する閲覧者権限
- 関数ベースの通知で関数の実行時にアクセスする、すべてのオブジェクトのインスタンスに対する閲覧者権限
これらの要件は、アクティブなユーザーと事前登録済みのユーザーの両方に適用されます。通知の効果は受信者の権限を使用するため、自動化では次のようなことが起こり得ます。
- アクセス権に応じて、一部の受信者に対してはトリガーされ、ほかの受信者に対してはトリガーされない
- 受信者ごとに異なる通知内容が送信される(関数ベースの通知の場合)
- 受信者ごとに異なる添付ファイルが表示される
手動実行ではトリガー条件が適用されないため、Automate は上記のトリガーオブジェクトに対する権限チェックを実行しません。ただし、入力オブジェクトセットは、手動実行を開始したユーザーの権限で評価されます。
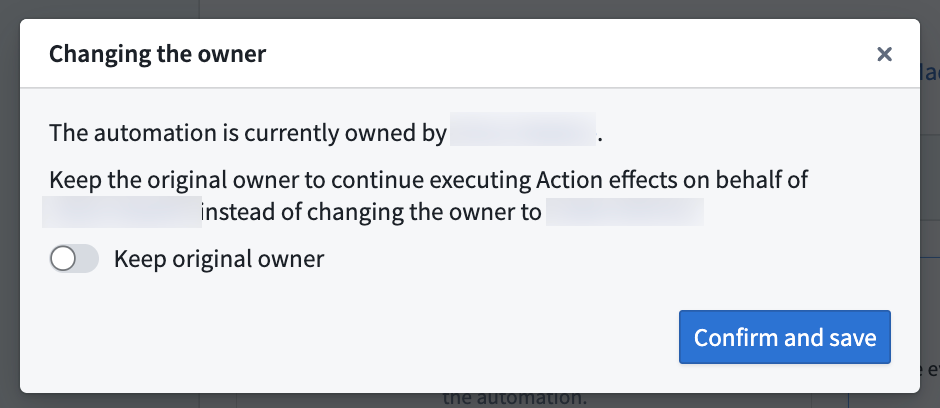
自動化を編集して保存するときに、以前の所有者から所有権を引き継いで自動化の所有者になるか、元の所有者を保持するかを選択できる場合があります。条件や効果を編集するには、自動化の所有権を取得する必要があります。
今後のアクションの効果は、新しい所有者の代理として実行されます。
ユースケースの権限の例
営業案件オブジェクトタイプは、制限付きビューを使用しています。ユーザーの権限は異なり、Europe の営業案件にアクセスできるユーザーもいれば、US の営業案件にアクセスできるユーザーもいます。
セットに追加されたオブジェクト条件を使用して、新しい営業案件オブジェクトが追加されたときにユーザーに通知する自動化を設定できます。Europe の新しい案件が届くと、受信者ごとに条件が評価されます。
Europeの営業案件にアクセスできないユーザーには、自動化のアクティビティは表示されません。条件イベントは表示されず、通知も送信されません。Europeの案件にアクセスできるユーザーには、期待されるとおりに通知が送信されます。
サードパーティアプリケーションの所有権
自動化は、個々のユーザーの代わりにサードパーティアプリケーションが所有できます。自動化がサードパーティアプリケーションによって所有されている場合、すべての実行にサービスユーザーが使用されるため、個々のユーザーが退職したり不在になったりしても、チームで継続して運用できます。
サードパーティアプリケーションによる所有には、次の事項が適用されます。
- 条件評価と、アクション、ロジック、関数の効果には、サービスユーザーの権限が使用されます。
- 自動化の実行履歴と権限は、サービスユーザーに紐付けられます。
- 複数の自動化で、同じサードパーティアプリケーションによる所有を共有できます。
自動化の所有権の設定と移管については、サードパーティアプリケーションの所有権で詳しくはこちら。