注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
権限
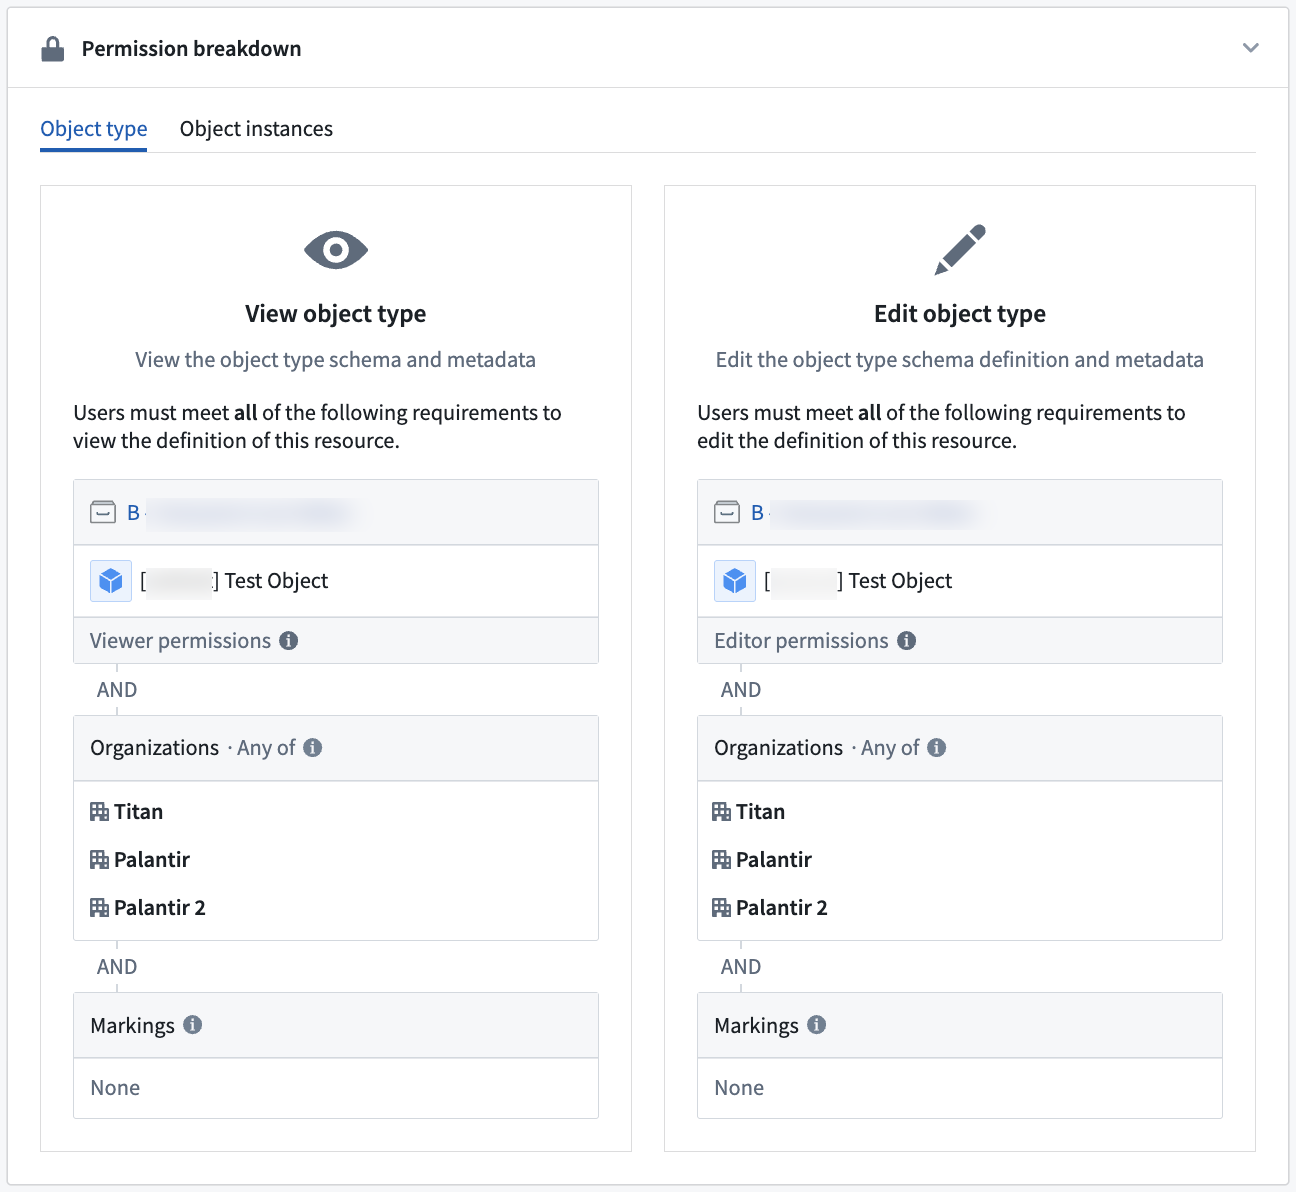
アクションタイプには、次の点で権限が適用されます。
- 特定のアクションタイプを誰が閲覧できるか?
- 特定のアクションタイプを誰が編集できるか?
- 指定されたパラメーターでアクションタイプを誰が適用できるか?
アクションを適用する
アクションタイプを適用できるかどうかは、そのアクションタイプが編集するオブジェクトタイプとリンクタイプの設定によって決まります。いずれの場合も、アクションを実行するユーザーは、編集対象のオブジェクトタイプとリンクタイプ、およびそれらのデータソースを閲覧でき、実行条件を満たす必要があります。オブジェクトタイプがアクション経由の編集のみを許可している場合、ユーザーは閲覧できるすべてのオブジェクトを編集できます。アクション以外からの編集を許可しているオブジェクトタイプとリンクタイプでは、そのオブジェクトタイプまたはリンクタイプがデータセットに基づいている場合、ユーザーはライトバックデータセットの編集権限も必要です。オブジェクトタイプまたはリンクタイプが制限付きビューに基づいている場合、ユーザーは編集ポリシーの条件を満たす必要があります。
アクセスをより広範に確認するには、ワークスペースのサイドバーにあるアクセスを確認パネルを使用して、Workshop モジュールへのユーザーのアクセスを確認します。依存するアクションタイプへのアクセスとその実行条件も確認できます。詳細については、アクセスを確認パネルのドキュメントを参照してください。
行と列のアクセス制御(制限付きビュー、オブジェクトセキュリティポリシー、プロパティセキュリティポリシーを含む)は、アクションを呼び出すときにユーザーが読み取れるデータを絞り込みます。これらの制御は、アクションによる書き込みには適用されません。データが下流に流れる際も保護を保持するには、これらの制御をマーキングまたは機密情報区分に基づくアクセス制御と組み合わせます。モデル全体については、アクセス制御の伝播を参照してください。
実行条件
アクションの実行条件を使用すると、アクションを実行できるユーザーをきめ細かく制御できます。単純な実行条件では、特定のユーザーIDまたはグループIDを要求でき、パラメーターの情報と組み合わせることもできます。詳細については、実行条件のドキュメントを参照してください。
読み取りと書き込みの認可
読み取りと書き込みの認可は、アクションが直接読み取ることができる、またはほかのロジックから入力として受け取ることができる、マーキングがついたデータを制限し、作成または変更するデータに最低限のセキュリティを適用します。詳細については、読み取りと書き込みの認可のドキュメントを参照してください。
アクションログの権限
アクションタイプにアクションログが設定されている場合、アクションを実行するユーザーは、アクションログのオブジェクトタイプに対する適切な権限を必要とします。同じ要件は、アクションが作成または変更するほかのすべてのオブジェクトタイプにも適用されます。これらの権限がない場合、アクションは実行時に失敗します。
オブジェクト編集の権限
オブジェクトの編集は、アクション経由のみを許可するように制限することも、制限を解除して、アクション、Foundry Forms、Object Explorer での直接編集、API 呼び出しによる編集を許可することもできます。多くのワークフローにわたって一貫したセキュリティモデルを適用するため、新しいオブジェクトタイプはデフォルトでアクション経由の編集のみを許可します。新規利用では、ほかの方法による編集は推奨されません。
アクション経由の編集のみを許可するオブジェクトタイプでは、アクションを実行するユーザーは、編集対象のオブジェクトに対する読み取りアクセスのみを必要とします。つまり、ユーザーは自分では閲覧できないオブジェクトを作成できる場合があります。
一方、データセットに基づくオブジェクトタイプが、アクション、Foundry Forms、Object Explorer での直接編集、API 呼び出しによって編集できる場合、アクションを実行するユーザーは、編集対象のすべてのオブジェクトのライトバックデータセットに対する編集権限を持つ必要があります。編集権限を持つユーザーは、ライトバックデータセット内のすべてのデータを閲覧できます。
そのため、オブジェクトタイプを、アクション、Foundry Forms、Object Explorer での直接編集、API 呼び出しによって編集できるように設定することは推奨されません。オブジェクトの編集だけを目的に編集権限を付与すると、オントロジーの編集ワークフローを完了するために必要な範囲を超えて、ユーザーにデータが公開される可能性があるためです。
どちらのライトバック設定でも、アクションタイプの設定には、影響を受ける基盤となるオブジェクトタイプの権限設定は表示されません。アクションタイプを設定する担当者は、これらの権限が正しいことを確認する必要があります。
オブジェクトタイプの編集権限を「アクション経由の編集のみを許可」に更新しても、過去にアクション以外で行われた編集は削除されません。ただし、Foundry Forms、Object Explorer での直接編集、API 呼び出しによる以後の編集はできなくなります。
副次的効果の権限
アクションを設定できるユーザーは誰でも、副次的効果を設定できます。
- Webhook の副次的効果は、デフォルトでは有効になっていません。アクションの設定ページで使用できるようにするには、Data Connection アプリで Webhook プラグインを設定するための追加の権限が必要です。お使いの Foundry インスタンスでの Webhook の使用についてご不明な点がある場合は、Palantir の担当者にお問い合わせください。
通常どおり、実行条件を満たす必要があります。アクションの実行条件を満たさない場合、副次的効果はトリガーされません。
受信者は、通知に含まれるすべてのオブジェクトデータへのアクセス権を持つ必要があります。
- 通知内容に含まれるデータの一部にユーザーがアクセスできない場合、そのユーザーには通知が送信されません。
- 受信者が複数いて、その一部が通知に含まれるデータに対する適切な権限を持っていない場合、十分な権限を持つユーザーにのみ通知されます。
- 何らかの理由で通知の送信に失敗しても、編集には成功する場合があります。
アクションを実行するユーザーは、通知を受信するユーザーまたはグループ、あるいはその両方を閲覧できる必要があります。