注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
オブジェクトおよびプロパティのセキュリティポリシー
オブジェクトセキュリティポリシーを使用すると、元データソースの権限とは独立して、オブジェクトタイプにセキュリティポリシーを設定することで、オブジェクトのインスタンスに対する閲覧権限を設定できます。これは、行レベルのセキュリティを実現するために使用します。
追加のプロパティセキュリティポリシーを使用して、特定のプロパティの公開範囲を制御できます。プロパティセキュリティポリシーは、選択したプロパティにのみ適用される点を除き、オブジェクトセキュリティポリシーと同じです。これは、列レベルのセキュリティを実現するために使用します。
デフォルトでは、オブジェクトセキュリティポリシーはすべてのプロパティに適用されます。プロパティセキュリティポリシーにプロパティが含まれる場合、そのプロパティ値を閲覧するには、オブジェクトセキュリティポリシーとプロパティセキュリティポリシーの両方の条件をユーザーが満たす必要があります。オブジェクトセキュリティポリシーとプロパティセキュリティポリシーを組み合わせることで、セルレベルのセキュリティを実現します。オブジェクトセキュリティポリシーの条件を満たさないユーザーは、そのオブジェクトのインスタンスを閲覧できません。オブジェクトセキュリティポリシーの条件を満たしていても、プロパティセキュリティポリシーの条件を満たさない場合は、プロパティ値の代わりに null 値が表示されます。
オブジェクトセキュリティポリシーとプロパティセキュリティポリシーは、ユーザーが読み取れる内容を絞り込みます。閲覧を許可されていないオブジェクトのインスタンスやプロパティ値をユーザーが読み取ることはできません。これらの制御は、下流の出力やエクスポートには適用されません。データが下流に流れる際にも保護を維持するには、これらの制御をマーキングまたは機密情報区分ベースのアクセス制御と組み合わせます。モデル全体については、アクセス制御の伝播を参照してください。
オブジェクトセキュリティポリシーとプロパティセキュリティポリシーを設定する
オブジェクトのインスタンスとそのプロパティへのアクセスは、次の条件によって決まります。
- オブジェクトタイプに対する閲覧者アクセス権があること。
- Granular Policy が設定されている場合、そのポリシーの条件を満たすこと。
- マーキング、組織、または機密情報区分のチェックをすべて通過すること。
オブジェクトセキュリティポリシーまたはプロパティセキュリティポリシーが設定されている場合、オブジェクトのインスタンスを閲覧するために、オブジェクトタイプの元データソースに対する閲覧者権限は必要ありません。
エンロールメントでレガシーのデータソース由来の権限モデルを使用している場合、オブジェクトタイプとそのインスタンスを閲覧するには、引き続き元データソースに対する閲覧者権限が必要です。この要件は、オブジェクトセキュリティポリシーが設定されている場合でも適用されます。データソース由来の権限では、オブジェクトセキュリティポリシーによる権限の分離が機能しないため、オブジェクトセキュリティポリシーを設定する前にプロジェクトベースの権限に移行することを推奨します。
ダウンロード権限は、前述の閲覧権限とは別に評価されます。セキュリティポリシーでオブジェクトタイプが保護されている場合、オブジェクトデータをダウンロードする権限で説明するように、オブジェクトタイプの場所によって、プラットフォームがオブジェクトタイプと元データソースのどちらのダウンロード権限をチェックするかが決まります。
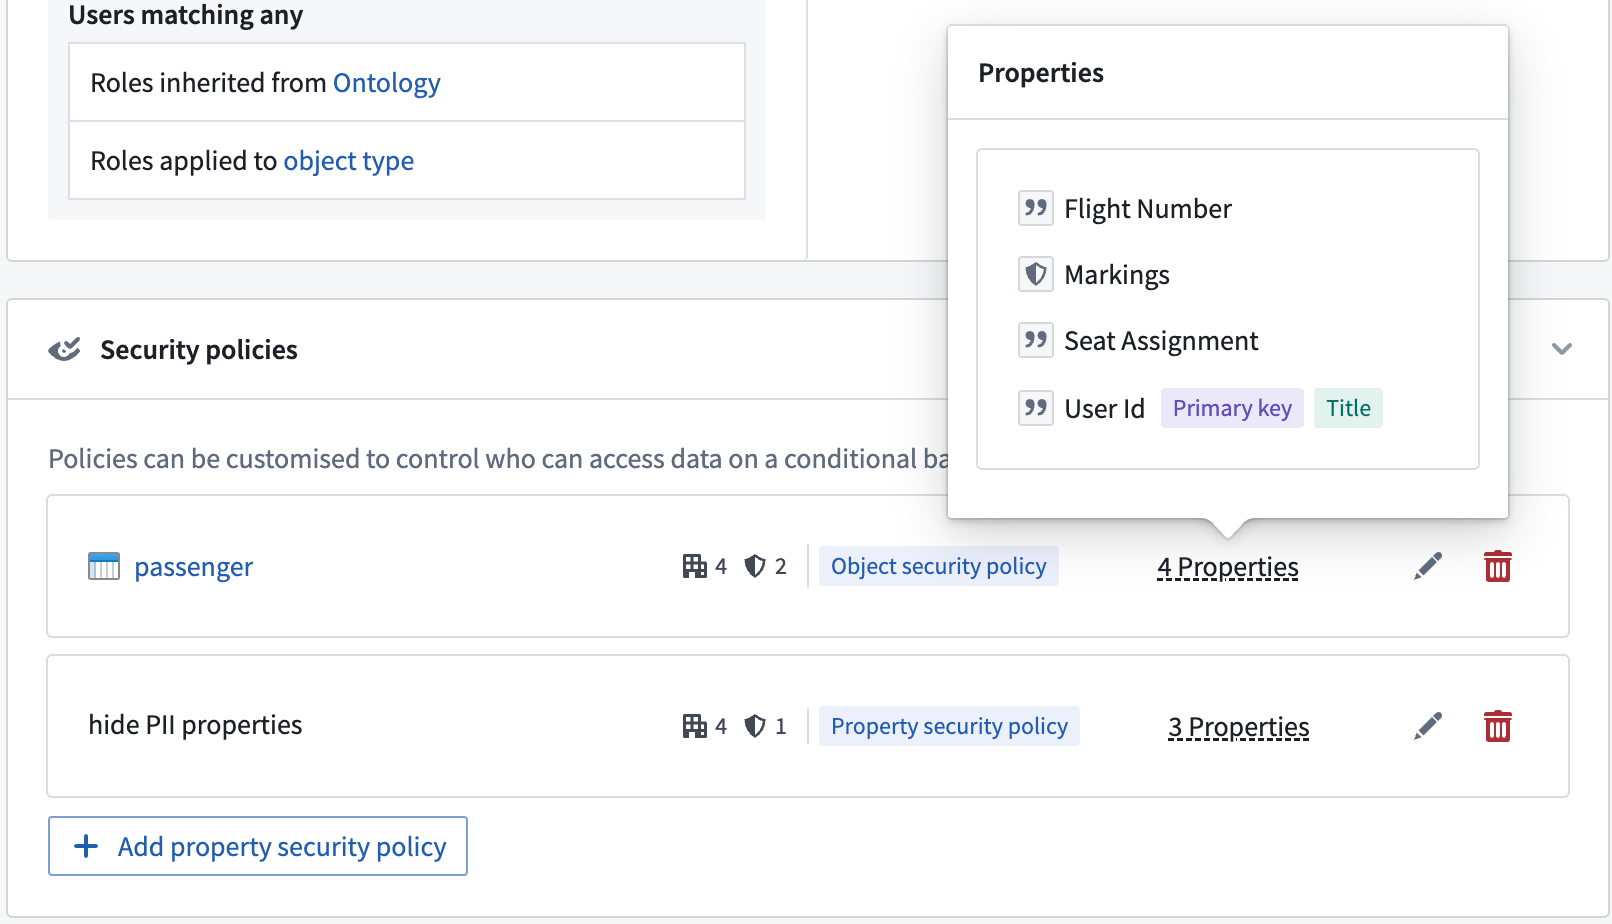
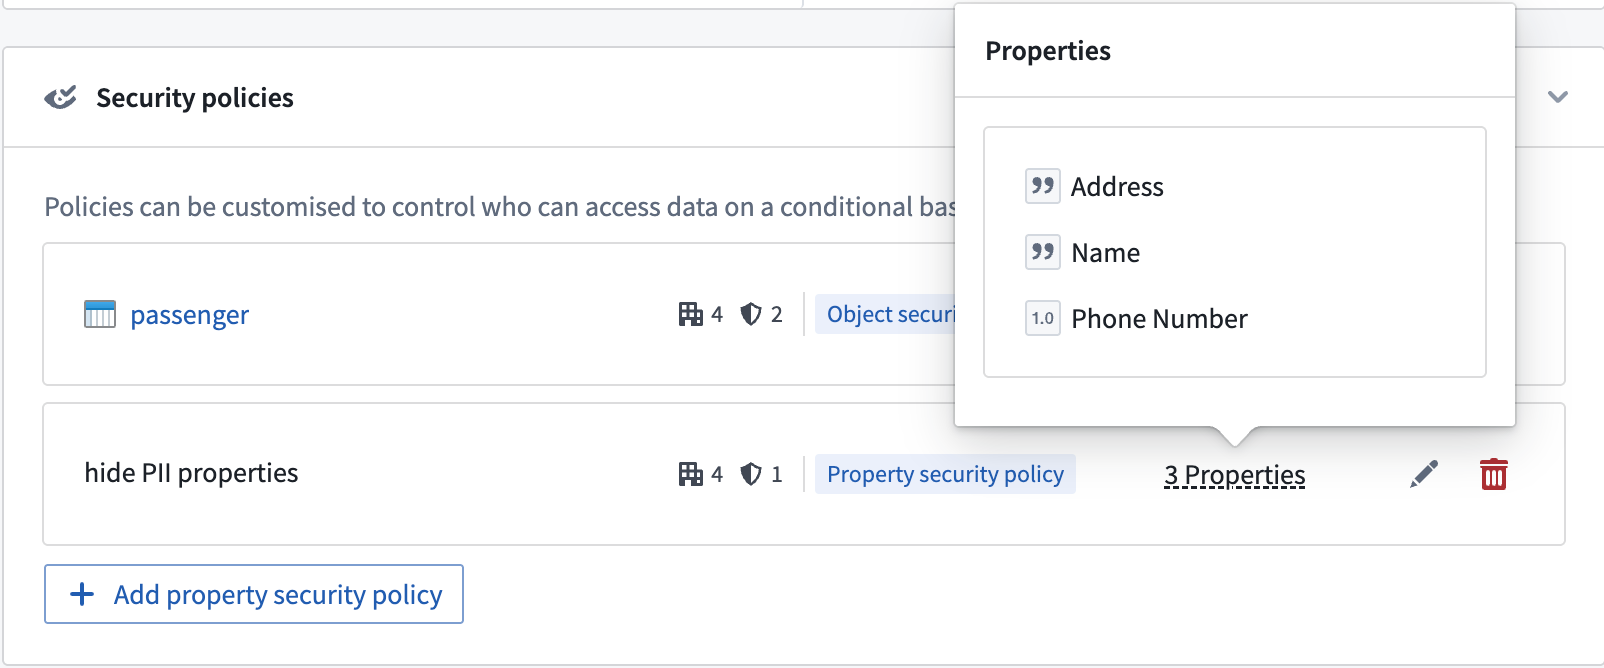
Passenger オブジェクトタイプに User ID、Flight Number、Seat Assignment、Name、Address、Phone Number のプロパティがある例を考えます。一部の乗客は VIP であり、その情報は VIP マーキングへのアクセス権を持つユーザーのみが閲覧できます。また、Name、Address、Phone Number などのプロパティは、PII マーキングを持ち、個人を特定できる情報を閲覧する権限のあるユーザーにのみ表示される必要があります。元データセットには機密データが含まれているため、PII と VIP のマーキングをつける必要があります。ただし、機密データのマーキングを持たないユーザーでも、乗客のフライトの詳細にはアクセスできる必要があります。
次の手順で、オブジェクトセキュリティポリシーを使用して Passenger オブジェクトタイプを保護できます。
- オブジェクトタイプのセキュリティタブに移動します。
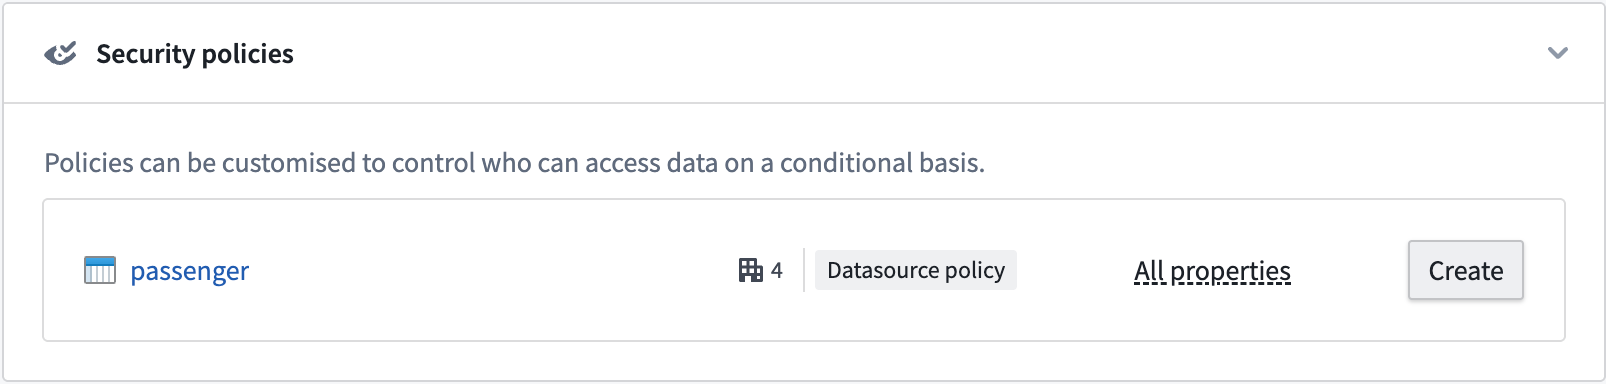
- セキュリティポリシーセクションで作成を選択し、データソースのポリシーよりもオブジェクトセキュリティポリシーを優先させます。
- オブジェクトのインスタンスに対する閲覧権限を変更するオブジェクトセキュリティポリシーを作成します。必要に応じて、Granular Policy の追加や、組織とマーキングの編集ができます。
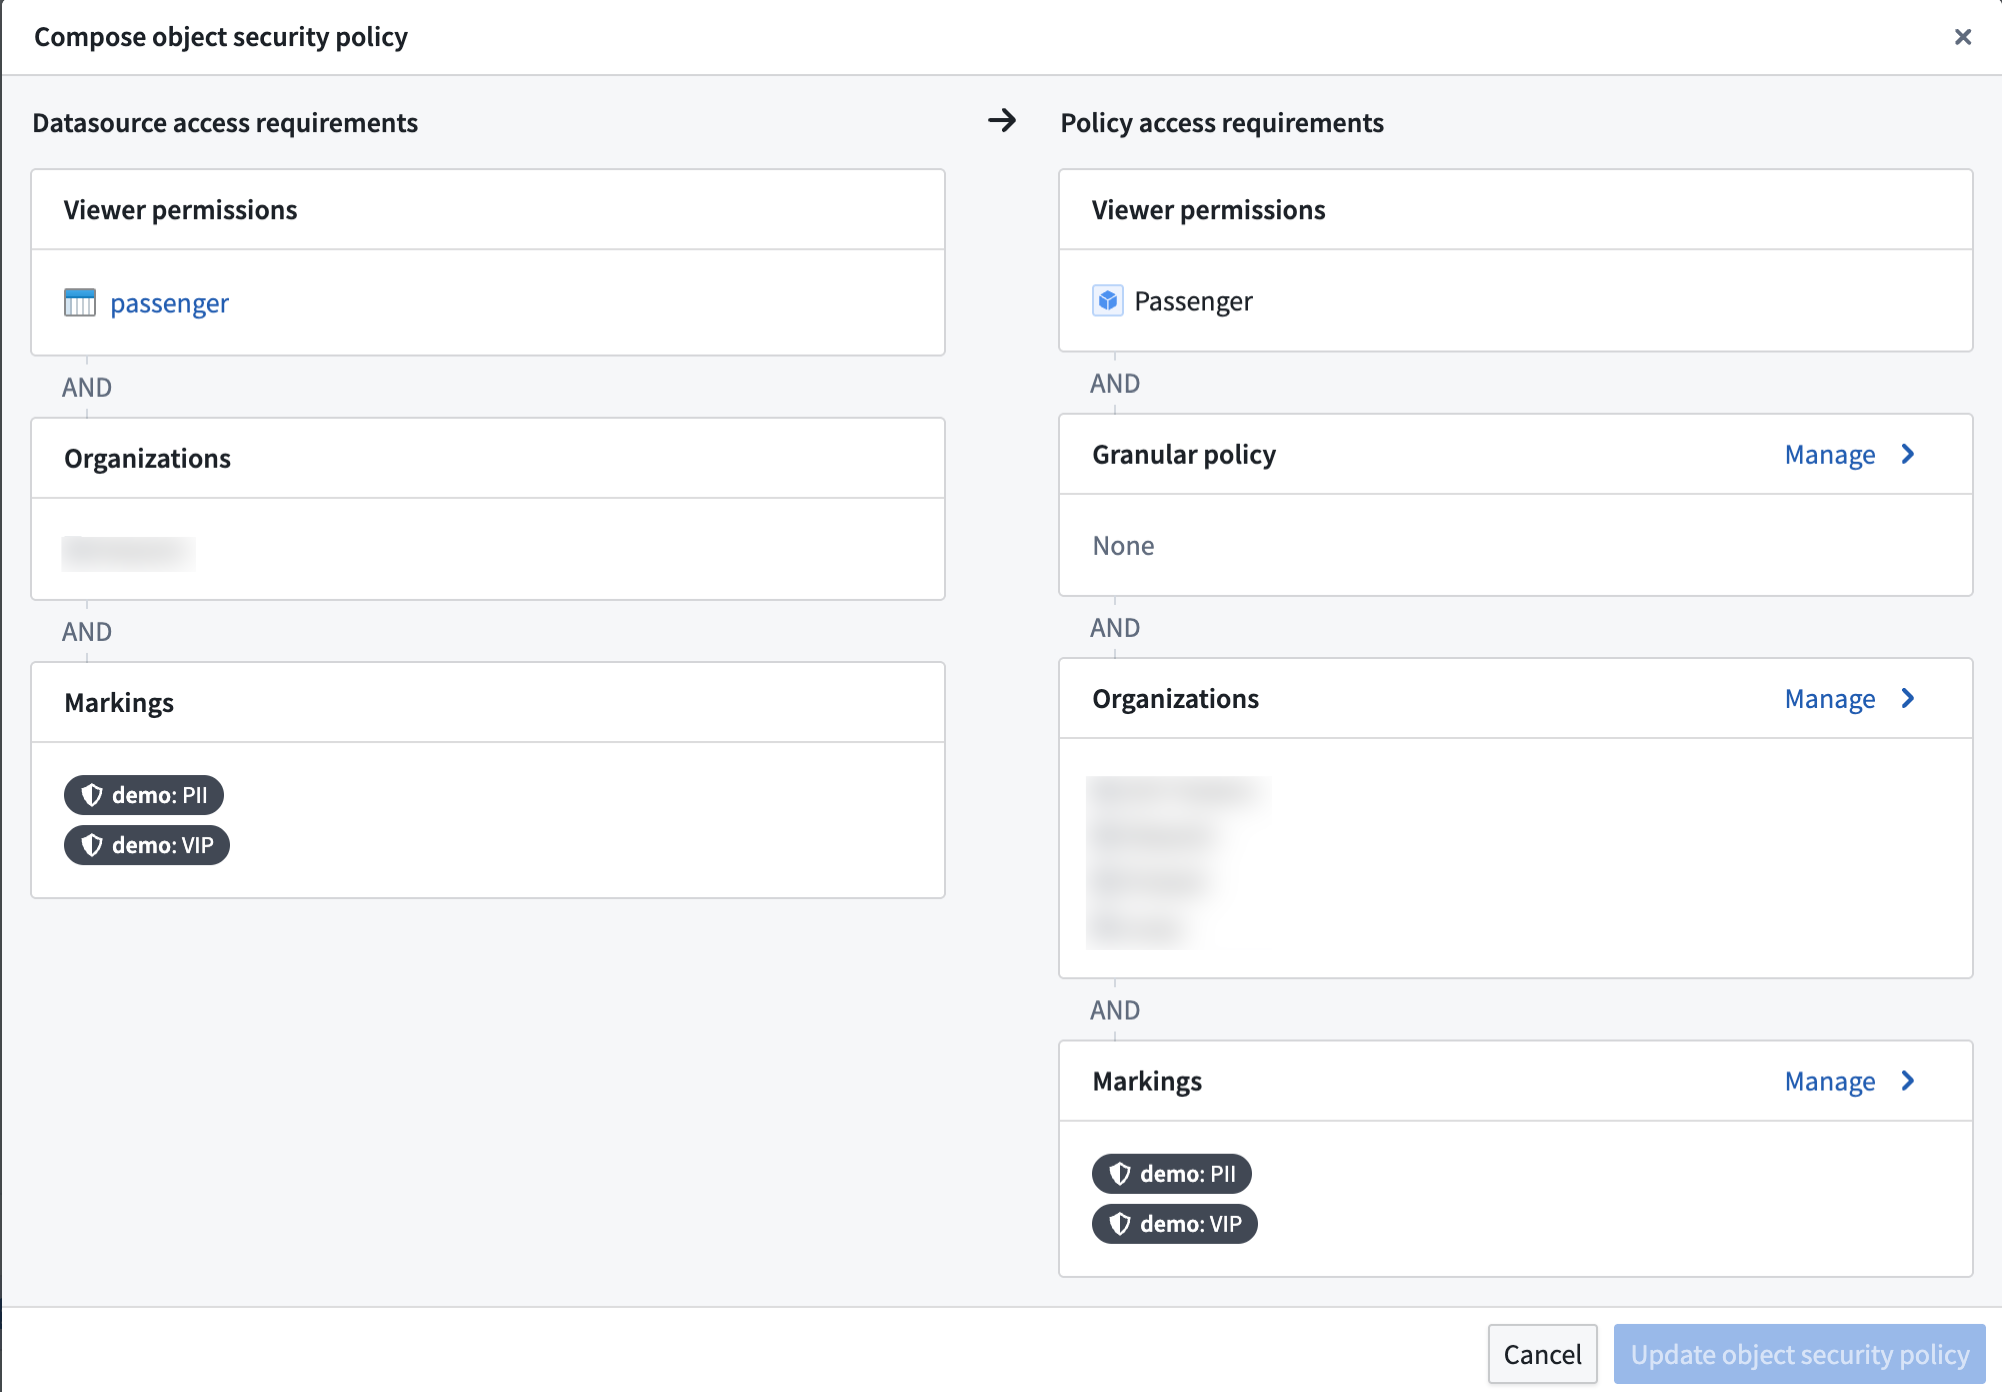
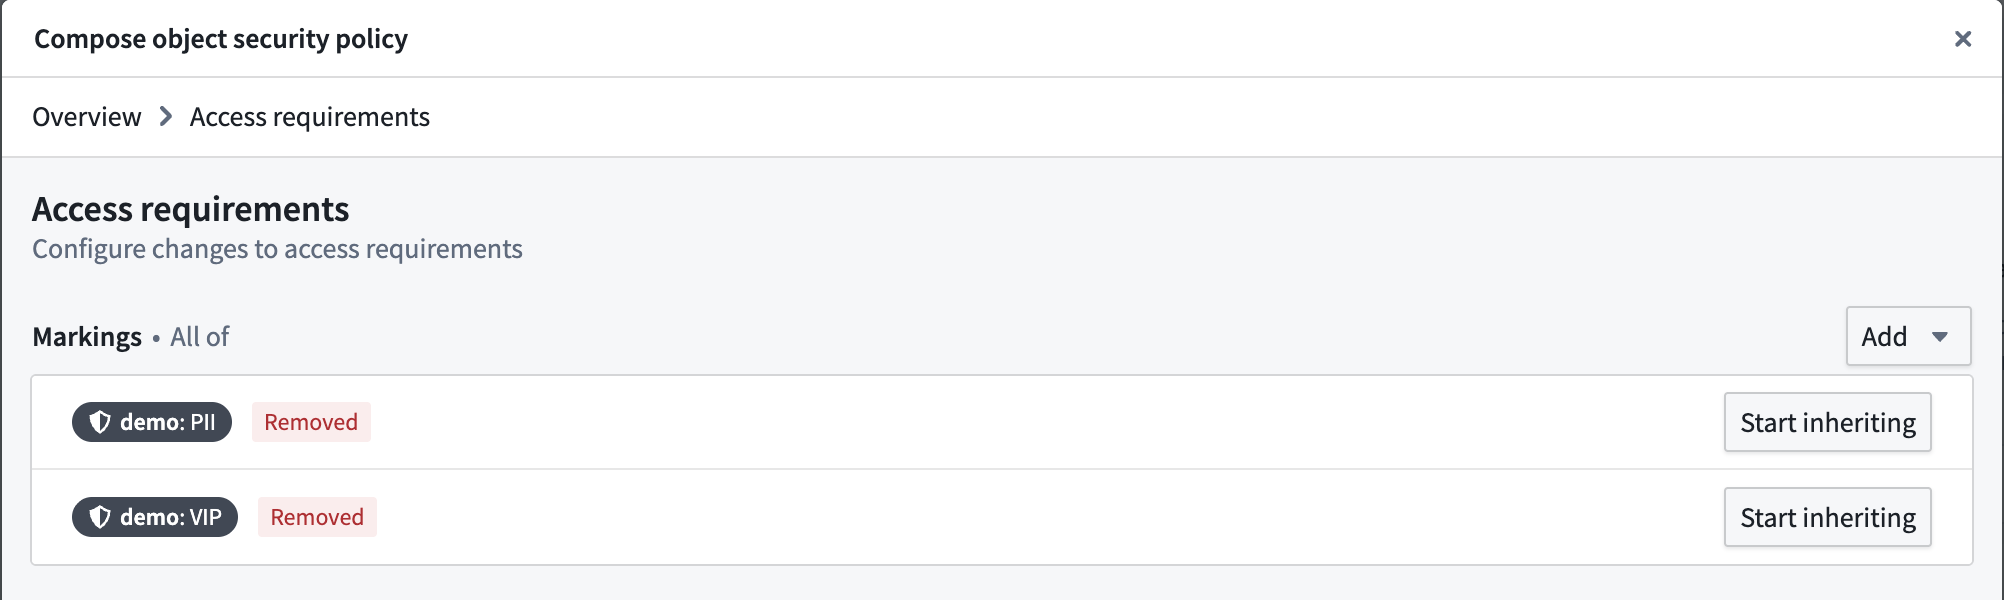
- マーキングの設定で
PIIとVIPのマーキングの継承を停止し、それらのマーキングを持たないユーザーがオブジェクトのインスタンスを閲覧できるようにします。
- 詳細なポリシーを追加して、VIP へのアクセスを制限します。
VIPマーキングは強制アクセス制御プロパティとして追加されます。すべての行の強制アクセス制御プロパティにはマーキングが含まれており、そのオブジェクトのインスタンスにアクセスするには、ユーザーはそれらのマーキングの要件を満たす必要があります。
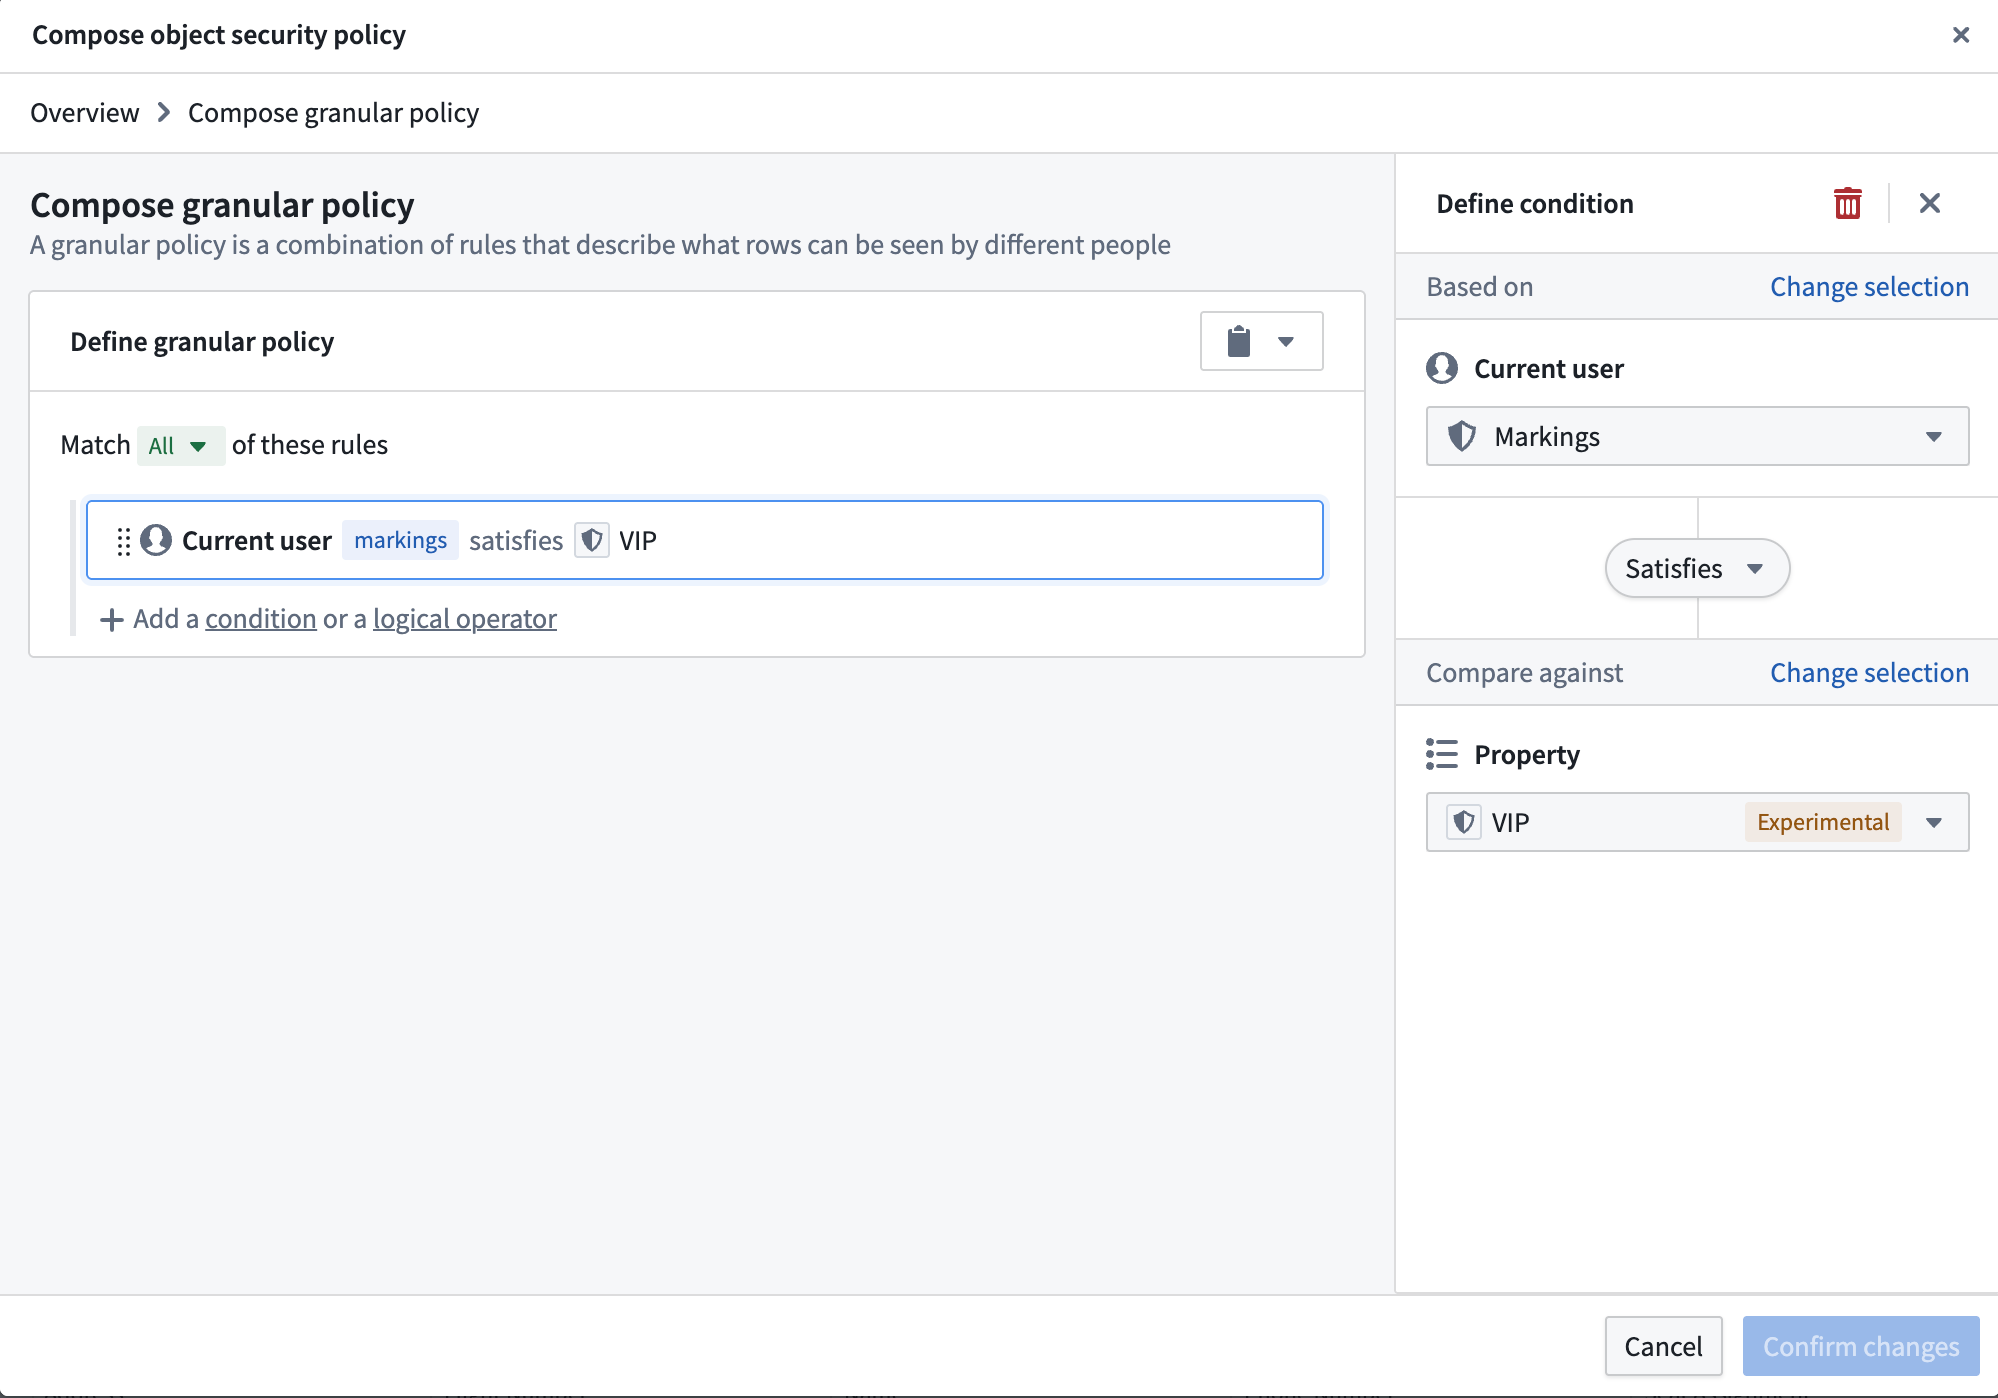
グループ、マーキング、または組織への所属に対して NOT 条件を使用しないでください。このような場合に NOT 条件を使用することは、誤った設定です。プラットフォームは、ユーザーの権限の一部のみを持つスコープ付きトークンをサポートしています。これらのトークンには、NOT 条件でチェックする属性が含まれていない可能性があります。その結果、条件を通過して、意図した範囲を超えるアクセス権が付与されるおそれがあります。
- これでオブジェクトセキュリティポリシーが作成されます。次に、
PIIプロパティをPIIマーキングで保護する必要があります。これは、プロパティセキュリティポリシーを追加することで実現できます。
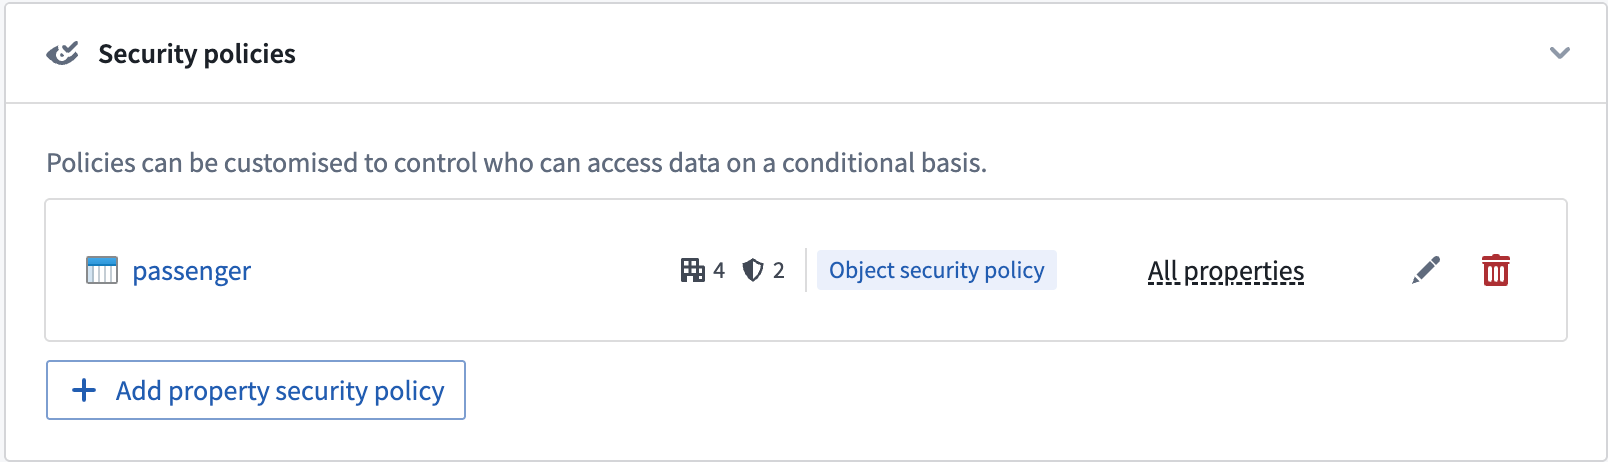
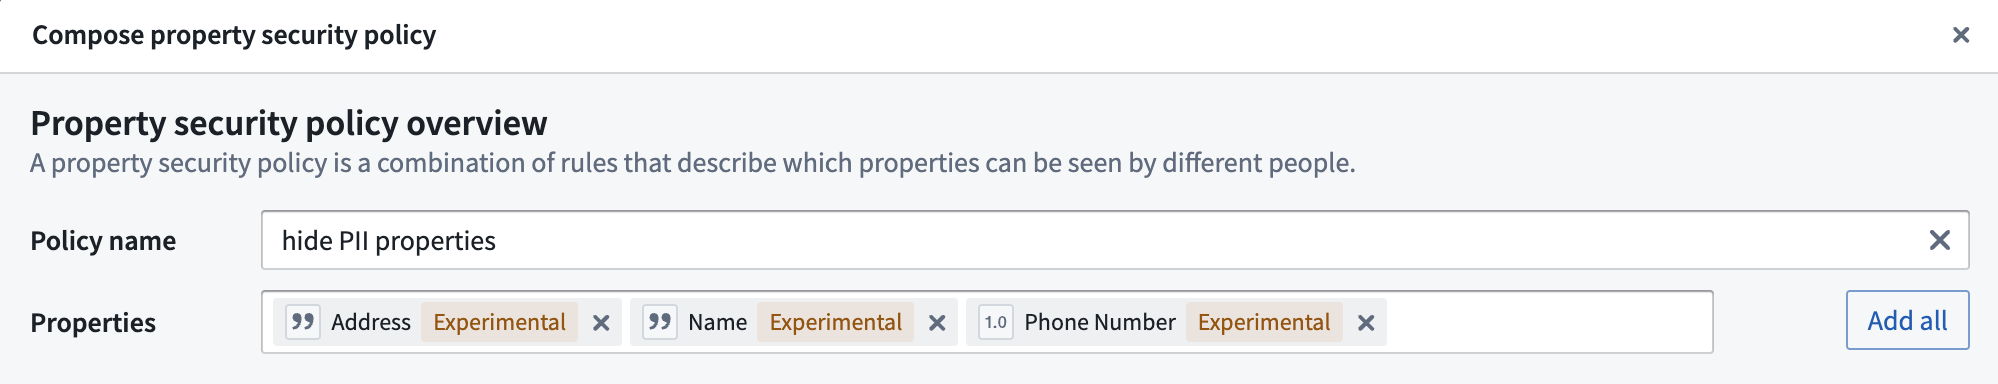
- 保護する必要があるプロパティを選択し、ポリシーに名前を付けます。次に、マーキングを管理設定で
PIIマーキングを適用します。プロパティセキュリティポリシーの設定項目は、オブジェクトセキュリティポリシーと同じです。
プロパティセキュリティポリシーのマーキングを管理を選択し、PIIマーキングを適用します。
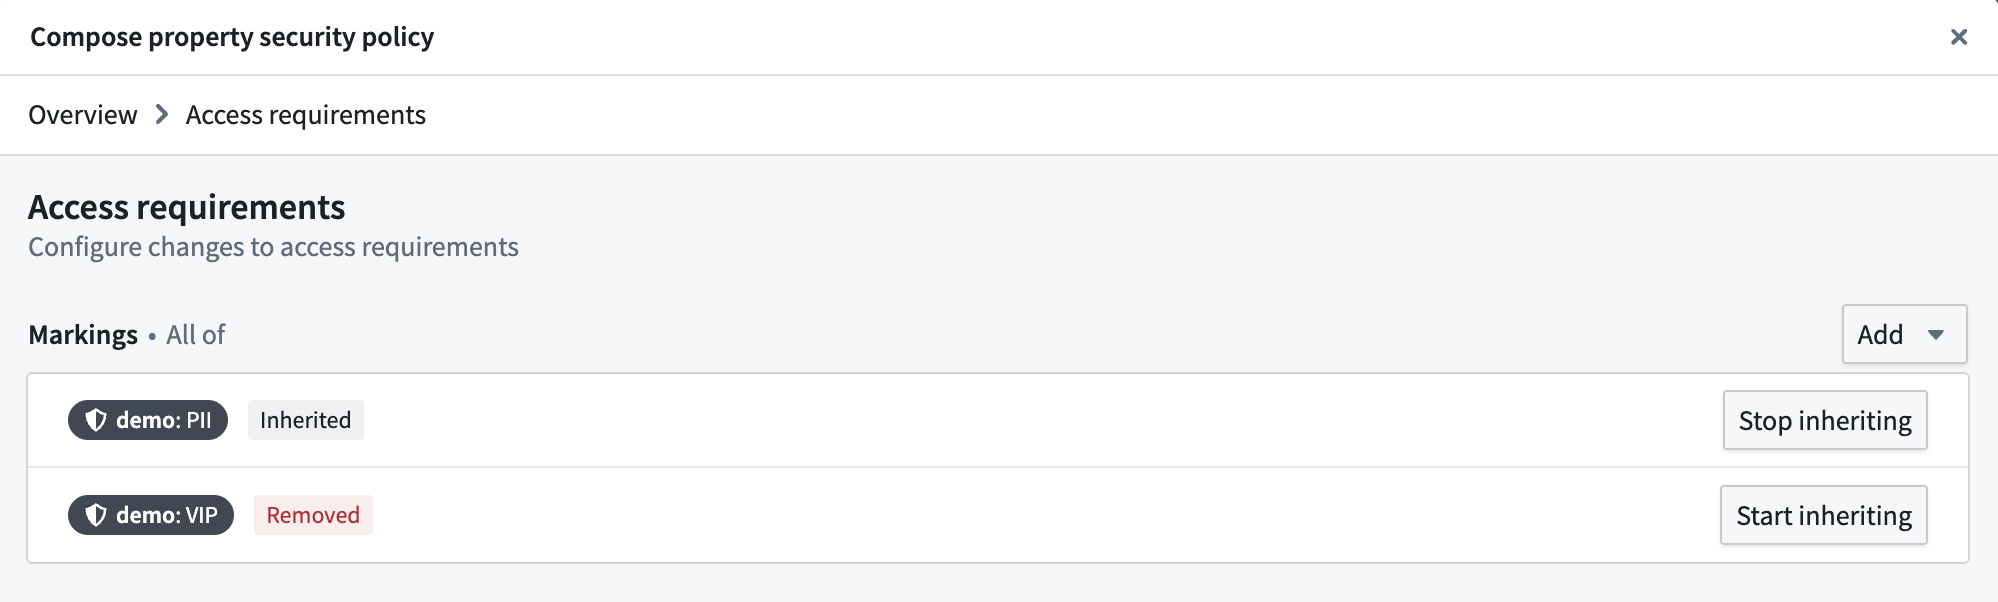
- これでプロパティセキュリティポリシーが作成されます。ポリシーに含まれるプロパティは、オブジェクトセキュリティポリシーと新しいプロパティセキュリティポリシーによって保護されるようになります。どのプロパティセキュリティポリシーにも含まれていないプロパティは、引き続きオブジェクトセキュリティポリシーによって保護されます。
セキュリティポリシーを編集する権限
オブジェクトセキュリティポリシーまたはプロパティセキュリティポリシーを作成または編集するには、オブジェクトタイプの所有者である必要があります。エンロールメントでプロジェクトベースの権限を使用している場合、オブジェクトタイプを含むプロジェクトで所有者ロールを持つ必要があります。
エンロールメントでレガシーのデータソース由来の権限モデルを使用している場合、オントロジーの所有者である必要があります。オブジェクトタイプにセキュリティポリシーを設定すると、プロパティの追加や削除にもオントロジーの所有者権限が必要になります。これにより、多くの一般的なワークフローが大幅に制限されます。これも、オブジェクトセキュリティポリシーを設定する前にプロジェクトベースの権限に移行することを推奨する理由です。
オブジェクトデータをダウンロードする権限
オブジェクトセキュリティポリシーまたはプロパティセキュリティポリシーでオブジェクトタイプが保護されている場合、オブジェクトタイプの場所によって、プラットフォームがどこでダウンロード権限をチェックするかが決まります。
- プロジェクトに保存されているオブジェクトタイプ: プラットフォームは、オブジェクトタイプのダウンロード権限をチェックします。
- オントロジーロールまたはデータソース由来の権限を使用するオブジェクトタイプ: プラットフォームは、元データソースのダウンロード権限をチェックします。
プロパティセキュリティポリシーの制限
1個以上のプロパティセキュリティポリシーを設定する場合、次の制限が適用されます。
- オブジェクトセキュリティポリシーがすでに設定されている必要があります。
- 主キープロパティは、どのプロパティセキュリティポリシーにも含めることができません。
- 主キー以外のプロパティは、最大1個のプロパティセキュリティポリシーに含めることができます。
オブジェクトタイプへのアクセスを設定する
オブジェクトタイプへのアクセスは、オントロジーメタデータの権限で設定できます。ユーザーは、オブジェクトタイプの定義とインスタンスを閲覧できる必要があります。
Granular Policy を設定する
行レベルのセキュリティに使用する Granular Policy の設定について詳しくはこちら。
Granular Policy の比較重みの合計は、最大10,000です。
プロパティセキュリティポリシーにおける Granular Policy の制限
比較重みの上限10,000は、オブジェクトセキュリティポリシー単独に適用されます。また、オブジェクトセキュリティポリシーと1つのプロパティセキュリティポリシーの組み合わせごとにも適用されます。各プロパティセキュリティポリシーの Granular Policy の比較重みを、オブジェクトセキュリティポリシーの Granular Policy の重みに足し合わせます。この合計の重みは10,000を超えてはなりません。
たとえば、Passenger オブジェクトタイプで、VIP の乗客へのアクセスを制御するオブジェクトセキュリティポリシーを保持し、「フライトの詳細」と「連絡先の詳細」という2つのプロパティセキュリティポリシーを設定します。この例では、フライトの詳細へのアクセスも、認可された航空会社のスタッフに制限されるようになります。Name、Address、Phone Number を保護するため、「連絡先の詳細」の PII マーキングを保持します。また、各プロパティセキュリティポリシーに、次の比較重みを持つ詳細条件を設定するとします。
| セキュリティポリシー | プロパティ | Granular Policy の重み | 10,000の上限との照合対象となる重み |
|---|---|---|---|
| オブジェクトセキュリティポリシー | User ID(主キー)。ほかのすべてのプロパティにも適用されます | 3,000 | 3,000 |
Flight details プロパティセキュリティポリシー | Flight Number, Seat Assignment | 5,000 | 3,000 + 5,000 = 8,000 |
Contact details プロパティセキュリティポリシー | Name, Address, Phone Number | 6,000 | 3,000 + 6,000 = 9,000 |
各プロパティセキュリティポリシーは、オブジェクトセキュリティポリシーとのみ組み合わされるため、合計の重みは「フライトの詳細」が8,000、「連絡先の詳細」が9,000になります。「フライトの詳細」ポリシーの重みは、「連絡先の詳細」ポリシーの合計の重みには加算されず、その逆も同様です。
オブジェクトセキュリティポリシーは、プロパティセキュリティポリシーの対象となるプロパティを含め、引き続きすべてのプロパティに適用されます。オブジェクトセキュリティポリシーの詳細条件を各プロパティセキュリティポリシーに繰り返し設定する必要はありません。
強制アクセス制御を設定する
デフォルトでは、オブジェクトセキュリティポリシーはデータソースからすべての強制アクセス制御を継承します。これには、マーキング、組織、機密情報区分が含まれます。
その後、オブジェクトセキュリティポリシーをさらにカスタマイズして、新しい強制アクセス制御を追加したり、継承した強制アクセス制御のうち不要になったものを削除したりできます。
オブジェクトセキュリティポリシーを使用した実体化
オブジェクトセキュリティポリシーは、オブジェクトタイプ内の実体化されたデータを閲覧するための権限も決定します。
現在、オブジェクトセキュリティポリシーが設定されたオブジェクトタイプは、Foundry データセットにのみ実体化できます。実体化されたデータには、最も制限の厳しい権限が適用されます。これには、次のものが含まれます。
- 元データソースのすべてのマーキング。
- オブジェクトセキュリティポリシーまたはプロパティセキュリティポリシーに追加で適用されたマーキング。
- すべてのオブジェクトセキュリティポリシーおよびプロパティセキュリティポリシーの Granular Policy で使用される、すべての強制アクセス制御プロパティのマーキング。
実体化されたデータセットのトランザクションは、そのデータセットのビルド時に生成されたセキュリティポリシーによって保護されます。ユーザーがオブジェクトセキュリティポリシーまたはプロパティセキュリティポリシーでマーキングを適用または削除した場合、そのマーキングは、マーキングが存在する時点でコミットされたトランザクションにのみ反映されます。トランザクションは、ユーザーが設定したビルドスケジュールに従って実体化がビルドされるときにコミットされます。 オブジェクトセキュリティポリシーまたはプロパティセキュリティポリシーにマーキングを適用した後は、必ず次の操作を行ってください。
- マーキングを実体化データセットに即座に伝播させる必要がある場合は、実体化データセットをビルドしてください。
- 実体化データセットの過去のすべてのトランザクションを保護するため、実体化データセットまたは元データセットにマーキングをつけてください。
オブジェクトセキュリティポリシーをテストする
オブジェクトセキュリティポリシーの設定時に、未保存のオブジェクトセキュリティポリシーに基づいて、特定のユーザーがインデックス化済みのオブジェクトタイプのプロパティを閲覧できるかどうかをテストできます。また、Granular Policy で参照されるプロパティの値を編集して、仮のオブジェクトのインスタンスをテストし、ポリシーが正しく設定されているかどうかを確認できます。セキュリティポリシーセクションからポリシーをテストを選択して、セキュリティポリシーをテストモーダルを開きます。

セキュリティポリシーをテストモーダルで、テストを設定パネルを使用して、指定したオブジェクトに対する閲覧アクセスをテストするユーザーを選択します。結果セクションには、現在のセキュリティポリシーの設定に基づいて、そのユーザーが閲覧できるオブジェクトのプロパティが表示されます。

オブジェクトセキュリティポリシーのテストに関する現在の制限
- 派生プロパティを閲覧できるかどうかはテストできません。これは、派生プロパティのソースオブジェクトをユーザーが閲覧できるかどうかにも依存するためです。
- セキュリティポリシーで参照されている組織のメンバーでも管理者でもない場合、テストではゲストメンバーシップとセカンダリ組織が考慮されません。Foundry は、権限のない組織を列挙した警告コールアウトを表示して、このことを示します。
制限付きビューからオブジェクトセキュリティポリシーに移行する
オントロジー上に構築されたほとんどのユースケースでは、制限付きビューよりもオブジェクトセキュリティポリシーを推奨します。オブジェクトセキュリティポリシーは、統一されたセルレベルのセキュリティ、ほぼ即時のポリシー更新、ストリーミングとブランチへの対応を提供します。オブジェクトセキュリティポリシーとプロパティセキュリティポリシーの利点について詳しくはこちら。
以前に制限付きビューを元とするオブジェクトタイプを設定しており、オブジェクトセキュリティポリシーに移行する場合は、以下で説明する移行ツールを使用できます。オブジェクトポリシーおよびプロパティポリシーとデータソースポリシーの比較について詳しくはこちら。
セキュリティタブの移行ツールを使用して、オブジェクトタイプのデータソースを制限付きビューから、その制限付きビューの元データセットに移行し、オブジェクトセキュリティポリシーで保護できます。このツールは、制限付きビューで定義されたポリシーと一致するようにセキュリティポリシーを設定します。

制限
移行ツールは、次の制限付きビューの設定に対応していません。
- 複数のデータソースを持つオブジェクトタイプ(MDO)。
- 複数の実体化、または1つの制限付きビューへの実体化を持つオブジェクトタイプ。
- 「より大きい」「以上」「より小さい」「以下」などの未対応の比較演算子を使用する Granular Policy が設定された制限付きビュー。
- Integer、Long、Double などの数値の固定値を参照する Granular Policy が設定された制限付きビュー。
- ユーザープロパティとして認可済みグループID、組織マーキングID、固定のマーキングIDを参照する Granular Policy が設定された制限付きビュー。同等のセキュリティを実現するには、強制アクセス制御プロパティの使用を検討してください。
任意アクセス制御を維持する
データに対するプロジェクトの閲覧制約(制限付きビューが属するプロジェクトから継承されたセキュリティ設定)を維持するには、移行ツールを使用して、オブジェクトタイプを制限付きビューと同じプロジェクトに移動できます。
