注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
アーキテクチャの例
直接接続ポリシーを使用する Foundry ワーカー
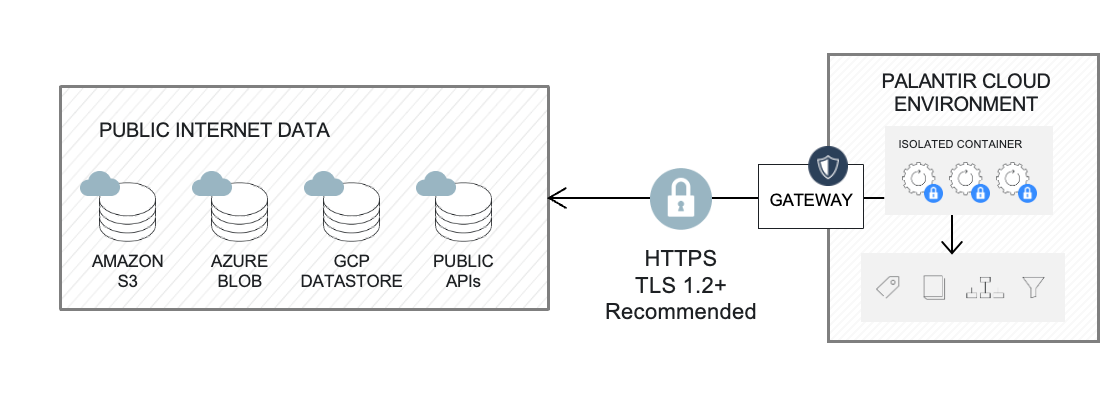
直接接続ポリシーを使用する Foundry ワーカーは「直接接続」とも呼ばれ、REST API やクラウド/SaaS システムなど、Foundry からのインバウンドトラフィックを受け入れる外部システムへのアクセスに推奨されるデフォルトの方式です。
この方式では、データ接続は Foundry ワーカーと呼ばれる隔離されたコンピューティングコンテナで実行され、認証済みの暗号化されたネットワークリクエストを処理します。 外部システムは、Foundry からのインバウンドトラフィックを受け入れる必要があります。Foundry からのネットワークエグレスは、直接接続エグレスポリシーを通じてプラットフォーム内で管理されます。
外部システムの資格情報は AES-256-GCM によるサーバー側暗号化で保存され、権限を持つユーザーによって起動されたコンテナのみが復号できます。
直接接続を作成するには、ソースの設定の手順に従います。
Agent プロキシポリシーを使用する Foundry ワーカー
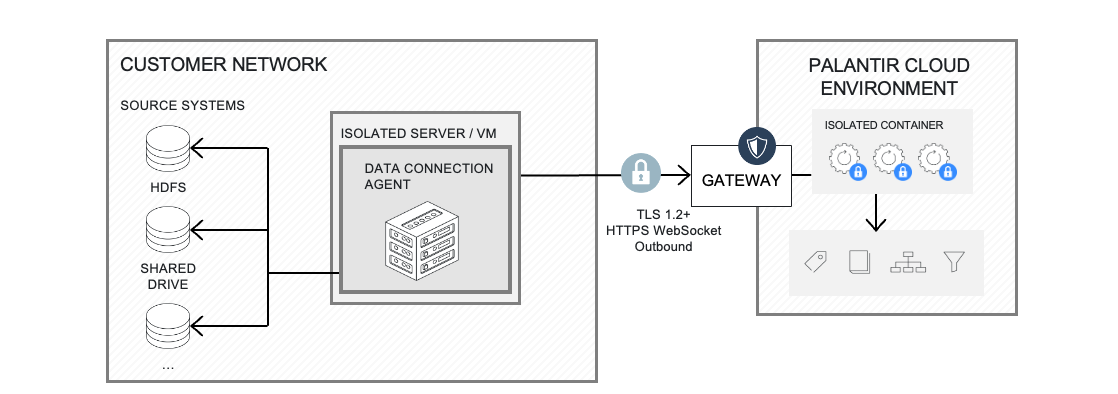
Agent プロキシポリシーを使用する Foundry ワーカーは「Agent プロキシ」接続または「Agent シンモード」接続とも呼ばれ、プライベートネットワーク上でホストされる外部システムへのアクセスに推奨されるアーキテクチャです。Data Connection Agentを使用する必要があります。
この方式では、Agent は単純なネットワークトンネルとして機能し、それ自体ではデータ処理を行いません。
Agent は Foundry にネットワークリクエストを送信し、WebSocket 接続を確立します。Agent で利用可能なネットワーク制御について詳しくはこちら。
すべてのデータ接続機能と計算機能は、Foundry ワーカーによって実行されます。Foundry ワーカーは、スケーラブルなコンピューティングリソースを持つ隔離されたコンテナであり、データを処理し、確立された WebSocket を通じて外部システムと通信します。
Agent をプロキシとして使用する機能は、Agent プロキシエグレスポリシーを通じて、プラットフォーム内できめ細かく管理されます。
複数の Agent を使用して、複数の外部システムにわたるワークロードの負荷を分散できます。
直接接続と同様に、外部システムの資格情報は AES-256-GCM によるサーバー側暗号化で保存され、権限を持つユーザーによって起動されたコンテナのみが復号できます。
Agent プロキシ接続を作成するには、次の操作が必要です。
- Agent を設定します。
- Agent プロキシポリシーを1個以上作成します。
- 上記のポリシーを使用して Foundry ワーカーソースを設定します。
レガシーアーキテクチャ:Agent ワーカー
Agent ワーカーは、開発のレガシー段階にあります。オンプレミスおよびプライベートにホストされるシステムには、Agent プロキシを使用する Foundry ワーカーを推奨します。比較については、Foundry ワーカーと Agent ワーカーの比較を参照してください。
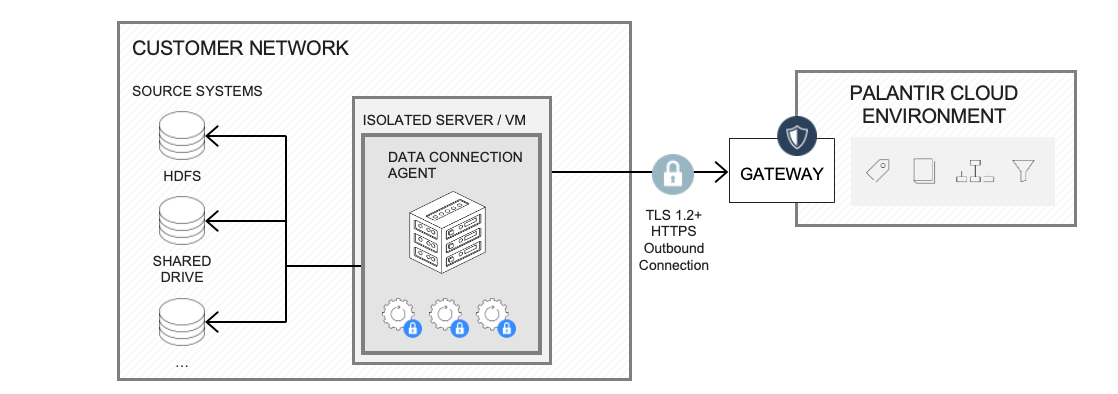
Agent ワーカー接続は「Agent シックモード」とも呼ばれ、プライベートネットワーク上でホストされる外部システムに Foundry からアクセスするために従来使用されてきたアーキテクチャです。Data Connection Agentを使用する必要があります。Agent ワーカーの既知の制限事項について詳しくはこちら。
既存の Agent ワーカーソースを Foundry ワーカーに移行するには、移行ガイドに従います。
この方式では、Agent は HTTPS で保護された単方向のアウトバウンド接続を通じて Foundry を継続的にポーリングし、実行する新しいタスクを取得します。タスクを受信すると、Agent ワーカーとも呼ばれる Agent 自体がタスクを実行し、同じ単方向接続を通じて結果を Foundry に送信します。Agent が内部のソースシステムと通信するために必要なネットワーク設定は、すべて Agent ホスト自体で行います。
外部システムの資格情報は AES-128-GCM 暗号化を使用してプラットフォームに保存され、キーは Agent に保存されます。機能の実行中、Agent は暗号化された資格情報を Foundry から取得し、ローカルで復号してクエリに使用します。復号された資格情報は、実行後にメモリーから自動的に削除されます。
Agent ワーカー接続を作成するには、次の操作が必要です。
- Agent を設定します。
- Agent ワーカーとして動作するように設定します。
- Agent ワーカーソースを設定し、その Agent を割り当てます。
概要
| 接続の種類 | 機能の実行場所 | ネットワーク接続 | システムの資格情報 |
|---|---|---|---|
| 直接接続 | Foundry 内 | Foundry からソースシステムへの直接接続。 | プラットフォーム内に暗号化して保存され、暗号化キーもプラットフォーム内に保存されます。 |
| Agent プロキシ | Foundry 内 | WebSocket を確立してトラフィックをプロキシするための、Agent から Foundry へのアウトバウンド接続。 | プラットフォーム内に暗号化して保存され、暗号化キーもプラットフォーム内に保存されます。 |
| Agent ワーカー(レガシー) | Agent ホスト上 | タスクをポーリングするための、Agent から Foundry へのアウトバウンド接続。Agent からソースシステムへのインバウンド接続。 | プラットフォーム内に暗号化して保存され、暗号化キーは Agent に保存されます。 |