注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
リソースの権限を確認する
Data Lineage では、「権限」の色分けオプションを使用して、データセットや作成物を閲覧するユーザーの権限を確認できます。確認するには、まずグラフにノードを追加します。サイドパネルの検索ヘルパーを使用して追加できます。

次に、グラフを展開してリソースに至るリネージを表示します(詳しくはリネージを探索するを参照してください)。
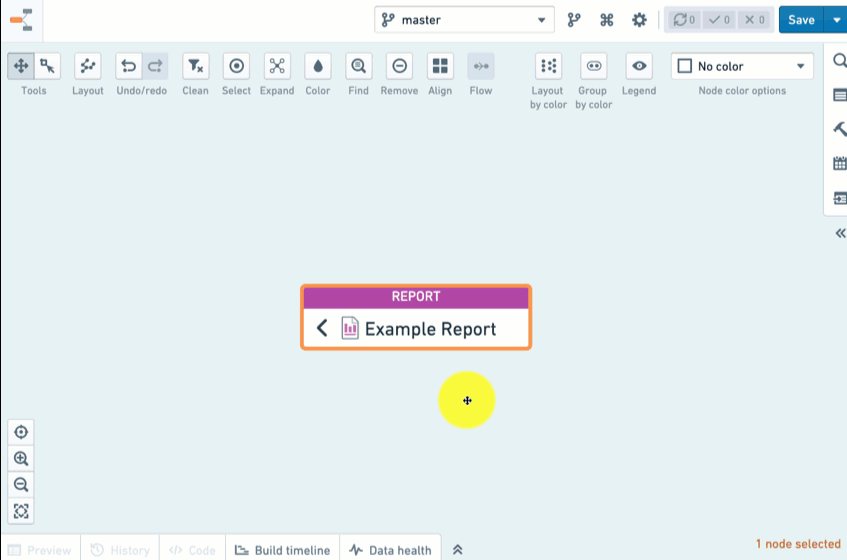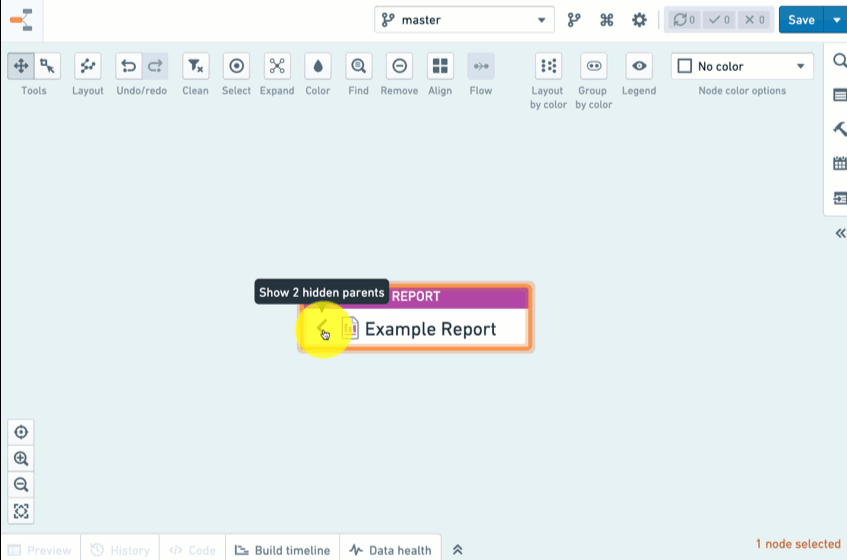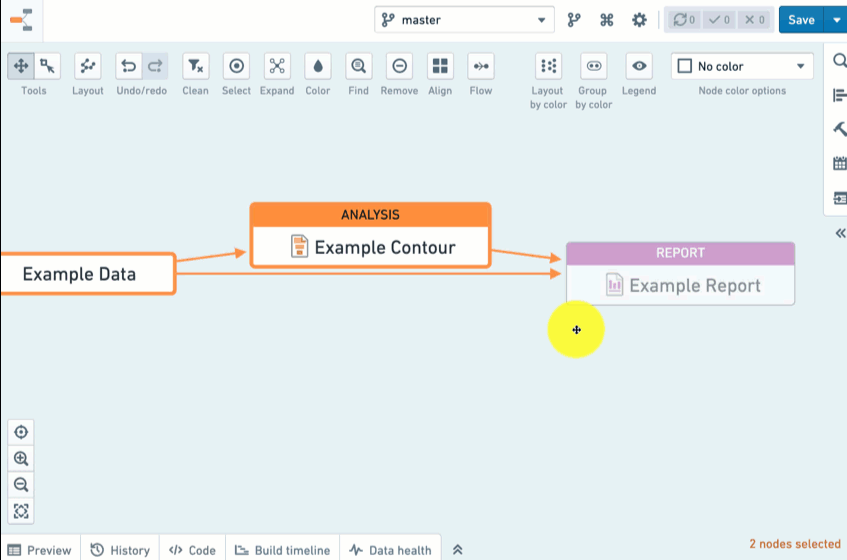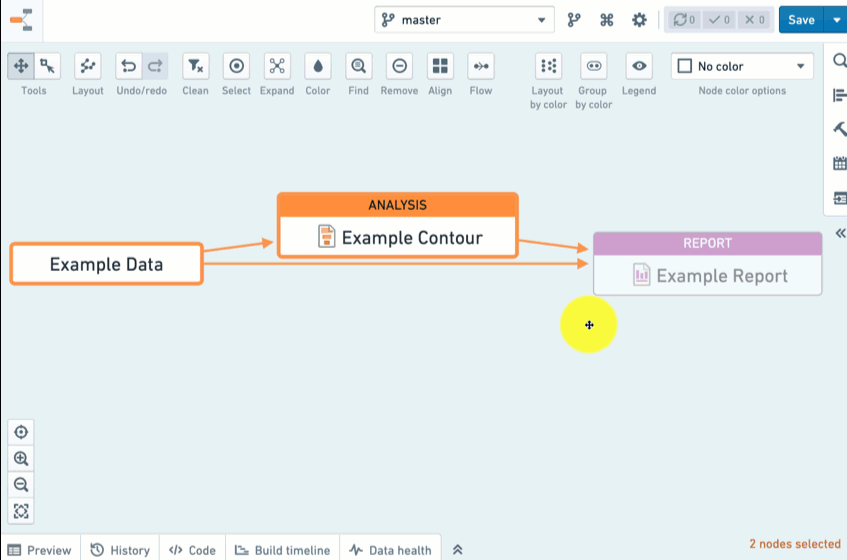
ここまで完了したら、ノード配色条件ドロップダウンで権限の配色を選択します。

表示モードドロップダウンからユーザー名を選択します。これにより、グラフ上の各ノードに対するそのユーザーの権限を確認できます。
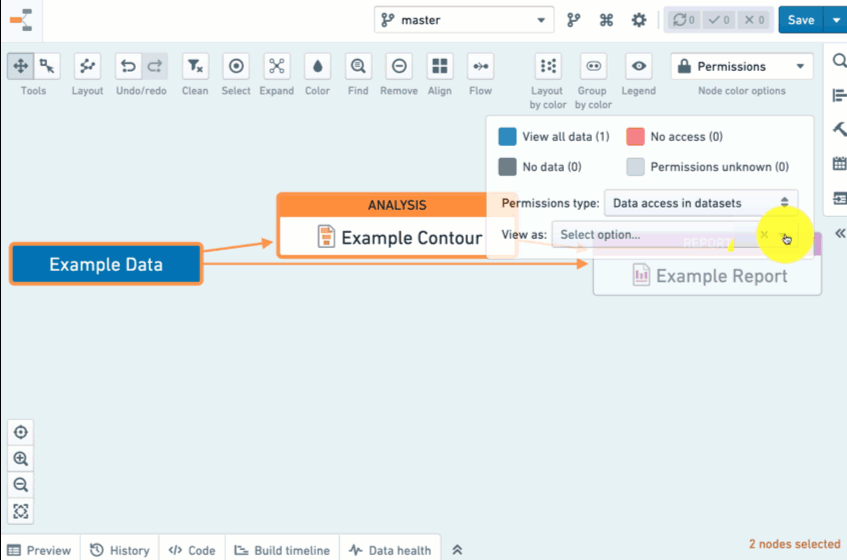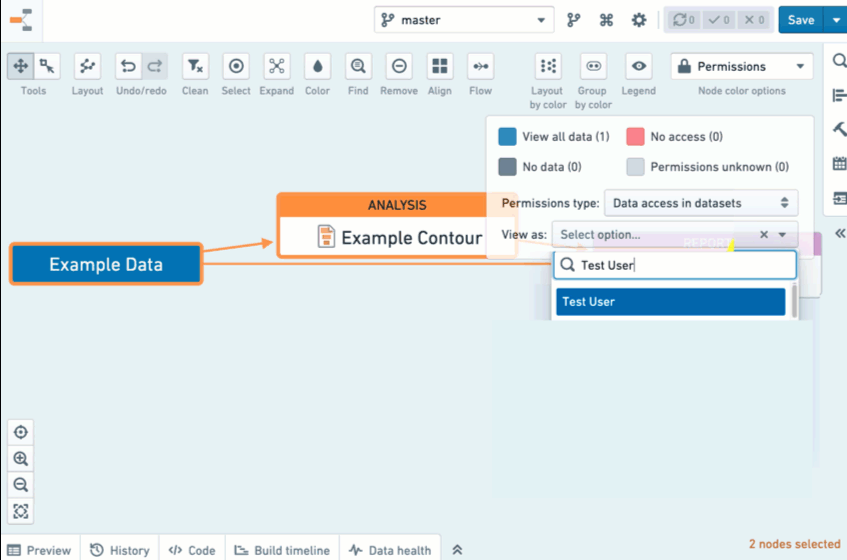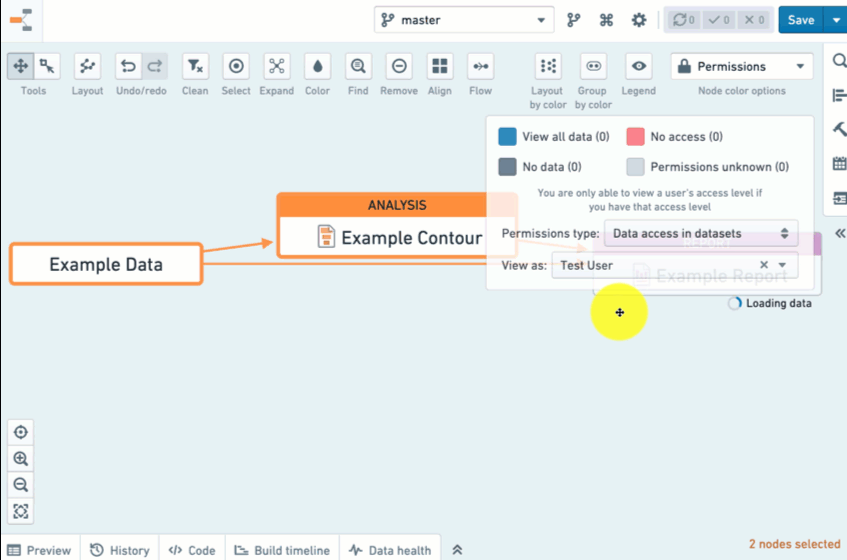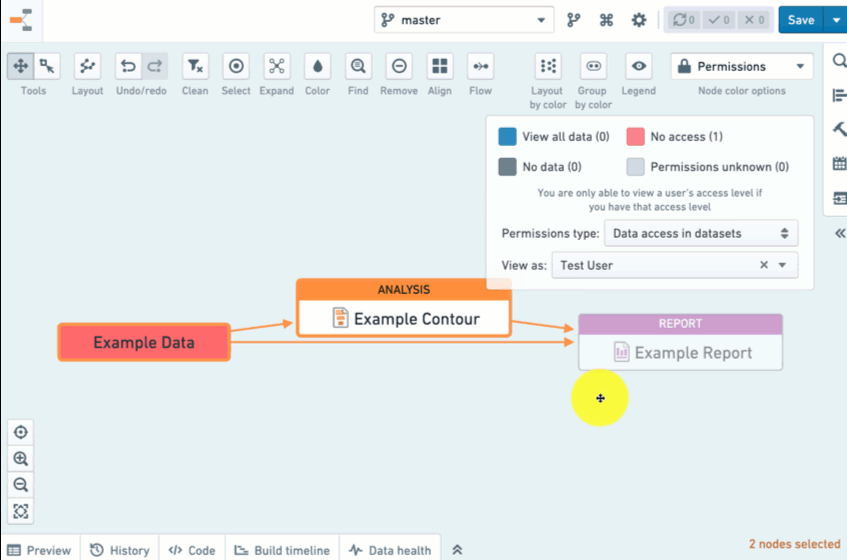
色分けに使用できる権限には、次の2種類があります。

データセット内のデータへのアクセス
このオプションを使用して、権限の問題をトラブルシューティングします。ユーザーのデータへのアクセスは、データリネージの影響を受けることに留意してください(プラットフォームセキュリティを参照)。ユーザーのデータへのアクセスに基づいてノードを色分けすると、そのユーザーのデータへのアクセスを制限している可能性のある上流データセットを簡単に確認できます。
このオプションは、データセットノードでのみ機能します。
リソースへのアクセス
選択したリソースについて、選択したユーザーに設定されているロール(編集者、閲覧者など)を確認できます。
このオプションを使用して、作成物に対するユーザーのアクセスレベルを表示します。
ロールは、データへのアクセスと同じようにデータリネージに対応しているわけではありません。たとえば、Contour 分析でユーザーが「編集者」であっても、その分析が依存するデータを閲覧する権限があるとは限りません。リソースをユーザーと共有する際は、そのユーザーが基盤となるデータにアクセスできることを確認してください。