注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
WebSocket リスナーのセキュリティ
WebSocket リスナーは標準的な Foundry のデータ取り込みとは異なるため、接続を有効にする前に、これらのセキュリティの仕組みを理解してください。
リクエストの認可
Foundry 認証を使用する WebSocket リスナーは、Foundry トークンを検証し、リスナーとその基盤となる Compute Module の両方に対する呼び出し元の権限を確認します。
ほかの種類の WebSocket リスナーには、外部システムで定義された固有の認証要件があります。これらのリスナーは、その外部システムで定められたセキュリティプロトコルを実装しており、その内容はシステムによって大きく異なります。Palantir は、これらの外部システムのプロトコルの適合性や有効性について、いかなる保証も行いません。
受信する接続とデータに対して、各プロトコルが何を保証し、何を保証しないのかを理解する責任は、お客様にあります。
各リスナーに実装されている具体的なプロトコルは、リスナーの接続の設定ページにあるセキュリティを設定するセクション、および外部システムのドキュメントで確認できます。
エクスポート可能なマーキングの検証
WebSocket リスナーがデータを処理するとき、マーキングの検証は、不正なデータ持ち出しを防止するためのセキュリティ制御として機能します。システムは、出力で使用されるすべてのデータが、リスナーに設定されたエクスポート可能なマーキングの要件を満たすことを保証します。
デフォルトでは、セキュリティマーキングのないデータのみを読み取り、Compute Module の入力に組み込むことができます。セキュリティマーキングが付いたデータを Compute Module で処理する必要がある場合は、エクスポートを許可するマーキングをリスナーの設定で明示的に指定する必要があります。これらのマーキングを解除できるユーザーのみが、設定に追加できます。
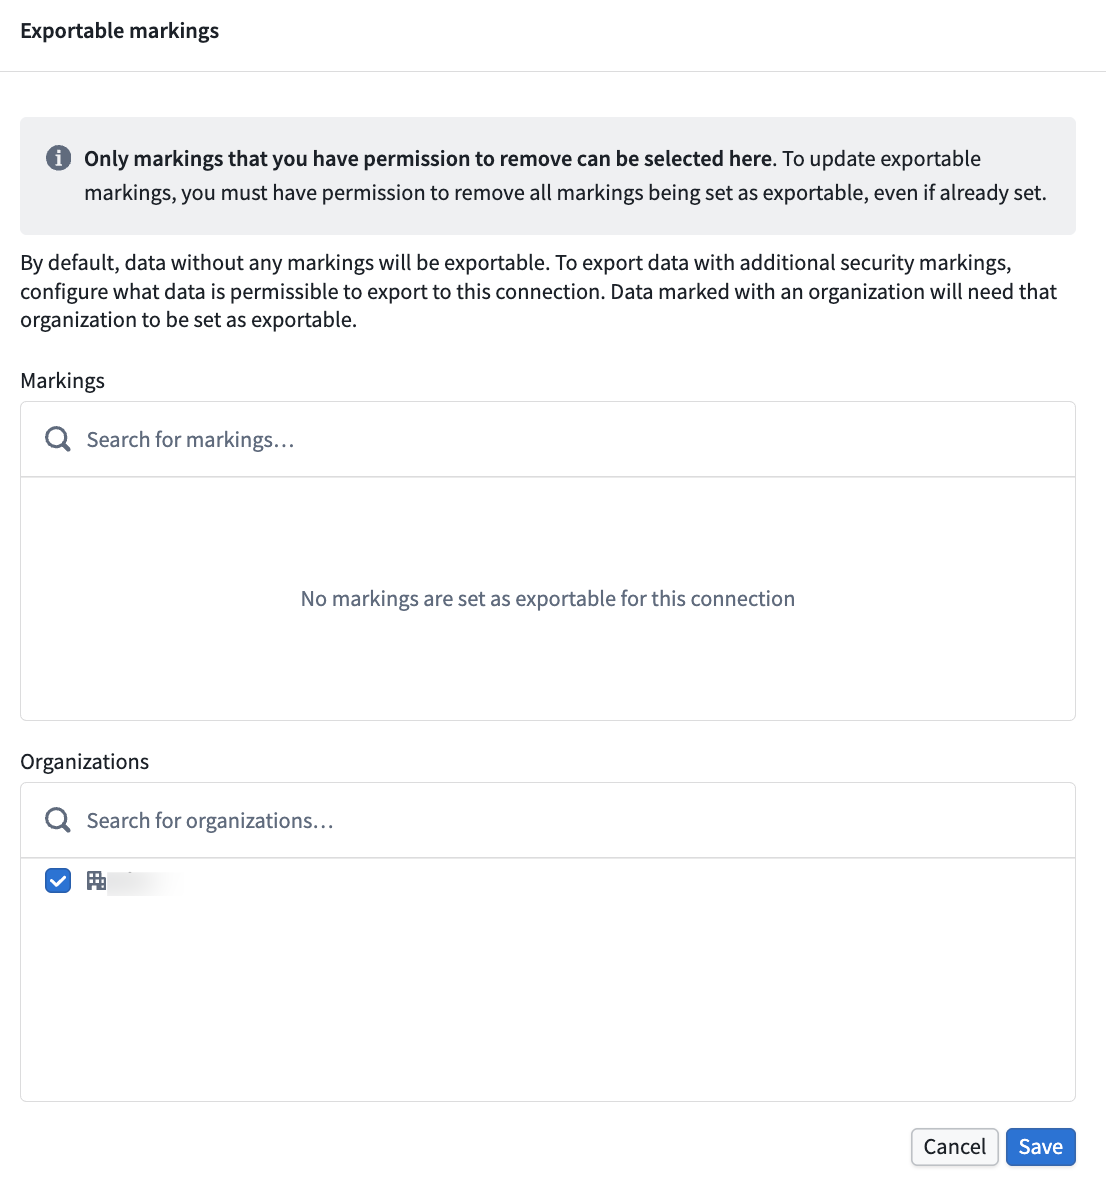
サブドメイン
WebSocket リスナーは専用のサブドメインに配置できるため、きめ細かなイングレス制御、包括的なガバナンスワークフロー、および環境の主要なエンロールメントドメインからのセキュリティの低いエンドポイントの分離が可能です。リスナーのサブドメインについては、詳しくはこちら。
Foundry 認証を使用する WebSocket リスナーは、エンロールメントの主要ドメインを使用し、専用のサブドメインを必要としません。ただし、クライアントが接続できるようにするには、リスナーを有効にする必要があります。
エンドポイントのローテーション
リスナーのエンドポイントが侵害された場合は、新しいエンドポイントにローテーションできます。エンドポイントのローテーションについては、詳しくはこちら。