注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
ブランチ保護
複数の作成者が同じ Pipeline Builder インスタンスで共同作業する場合や、パイプラインが重要なデータ資産の元となる場合は、ブランチを保護することで、ガバナンスを強化し、意図しない変更を防ぐことができます。保護されたブランチは、プルリクエストでのみ変更でき、事前に定義された要件を満たす必要があります。
ブランチを保護する方法
左上の設定ドロップダウンに移動します。ブランチの管理を選択します。
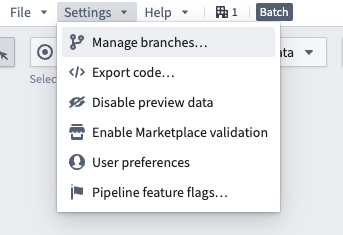
ブランチの保護タブを選択します。このタブで提案を必須にする... を有効にして、main ブランチと、その下のテキストボックスで指定したほかのブランチを保護します。完了したら保存を選択します。

すべての保護されたブランチでは、変更をマージする前に、ユーザーが別のブランチで変更を行う必要があります。現在、Pipeline Builder のすべての保護されたブランチには、同じ承認ルールが適用されます。
対象ブランチを現在のブランチにマージできる差分の解消アクションは、対象ブランチが保護されている場合には機能しません。これは意図された動作です。差分の解消は変更をパイプラインに直接保存しますが、保護されたブランチではこの操作が許可されていないためです。代わりに、提案フローを使用して、保護されたブランチに変更をマージします。
セキュリティ承認およびマーキング削除とのインタラクション
パイプラインでセキュリティマーキングの変更が有効になっている場合、ブランチ保護設定には追加のガバナンスが適用されます。
- 出力のマーキングと組織の変更に対するセキュリティ承認を有効にするには、保護されたブランチのワークフローが必要です。この設定が有効な間は、ブランチ保護設定を変更したり、提案の承認要件を無効にしたりすることはできません。
- 保護されたブランチにマーキングの削除が含まれている場合は、その削除を元に戻してから、パイプラインでのセキュリティマーキングの変更を許可する設定を無効にする必要があります。
- 保護されたブランチが複数あるパイプラインでは、マーキングの削除はすべての保護されたブランチを対象とします。いずれかのブランチにマーキングの削除がある場合は、ブランチを保護したり保護を解除したりする前に、すべてのブランチでマーキングの削除を停止してください。
エンロールメントレベルのブランチ保護
管理者は、エンロールメント内のすべての新しいパイプラインの main ブランチに対して、デフォルトでブランチ保護を有効にできます。ブランチ保護では、保護されたブランチに変更を加える前に提案の承認を必須にすることで、リポジトリのセキュリティと整合性を強化します。
エンロールメントレベルのブランチ保護を有効にしても、既存のパイプラインには影響しません。既存のパイプラインのブランチ保護を変更するには、上記のブランチを保護する方法を参照してください。
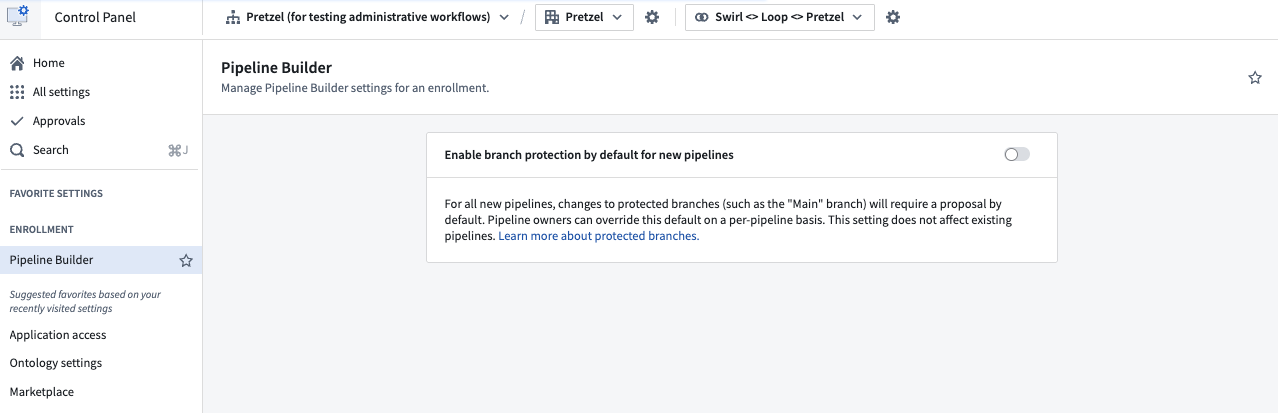
Control Panel に移動し、Pipeline Builder に進みます。次に、新しいパイプラインに対してデフォルトでブランチ保護を有効にする設定を切り替えます。これにより、新しいパイプラインの main ブランチが保護されたブランチになり、変更をマージする前に提案が必要になります。
プロジェクトの承認ポリシー
上記のローカルなブランチ保護設定に加えて、Pipeline Builder のパイプラインはプロジェクトの承認ポリシーによっても管理できます。プロジェクトの承認ポリシーは、保護されたリソースに対する承認要件をプロジェクトレベルで定義し、ローカルなブランチ保護設定に加えて、さらなるガバナンスを提供します。