注: 以下の翻訳の正確性は検証されていません。AIPを利用して英語版の原文から機械的に翻訳されたものです。
Agent 設定リファレンス
以下のセクションでは、ネットワーク内で Agent を作成、監視、管理する際に利用可能なさまざまな設定について説明します。次のワークフローを説明します。
- Agent の権限
- プロキシ設定
- Agent のメトリクスと正常性の監視
- 自動アップグレードウィンドウ
- Agent を再インストールする
- Agent を新しいディレクトリに移動する
- Agent を新しいホストに移動する
- Windows ホストにインストールする
- バックアップとキャッシュ
- ホストのオーバーライドを設定する
Data Connection アプリケーションの Agent とそのセットアップ方法について、詳しくはこちらをご覧ください。
Agent の権限
Agent を作成するには、次の両方が必要です。
- Data Connection Agent の作成ワークフローを含む組織ロール。組織管理者ロールとデータフロー管理者ロールには、このワークフローがデフォルトで含まれています。また、カスタムロールにも追加できます。組織ロールは、Control Panel の組織権限ページで管理します。
- Agent の保存先のプロジェクトに対する編集者ロールまたは所有者ロール。
2023年5月27日より前にプロビジョニングされたエンロールメントでは、Agent の作成に Data Connection Agent の作成ワークフローが必要ない場合があります。Agent 作成時の認証方法の変更ワークフローを持つユーザーは、Control Panel でこの要件を適用できます。このワークフローは、組織管理者ロールにデフォルトで含まれています。これらのエンロールメントに関するご質問は、Palantir サポートにお問い合わせください。
Agent の作成後は、Agent を含むプロジェクトに対するロールによって、Agent に対して実行できる操作が決まります。次のテーブルは、各ロールのデフォルトの権限を示しています。組織でカスタムロールを使用している場合、権限が異なることがあります。編集者ロールには閲覧者のすべての権限が含まれ、所有者ロールには編集者のすべての権限が含まれます。
| ロール | Agent に対する権限 |
|---|---|
Viewer | Agent のステータス、正常性、メトリクス、設定、イベント履歴、アップグレードウィンドウを表示します。 |
Editor | Agent をソースに割り当て、プラグインとドライバーを追加または削除し、Agent の設定とアップグレードウィンドウを編集し、Agent を再起動または停止し、Agent を削除します。 |
Owner | 証明書を追加または削除し、Agent のダウンロードリンクまたは新しいトークンを生成し、Agent にセキュアトンネルイニシエーターをデプロイします。 |
プロジェクトに対する編集者ロールのみを持つ場合、そのプロジェクトで Agent を作成できますが、インストール用のダウンロードリンクを生成することはできません。
Agent のプロジェクトに対する編集者ロールを持つユーザーは、Agent を新しいソースに割り当てたり、設定を変更したりできます。そのプロジェクトの編集者ロールと所有者ロールは、Agent の管理を任せられる信頼できるユーザーにのみ付与してください。
証明書
Agent は Foundry と内部ネットワークの両方と通信します。そのため、これらの接続を確立するには、Agent のトラストストアに適切な証明書が必要です。
Agent に追加の証明書を設定する必要があるのは、次の2つの場合です。
いずれの場合も、Data Connection アプリケーションの Agent 管理ページから証明書を追加できます。
Agent に証明書を追加する
Agent に証明書を追加するには、Data Connection で対象の Agent の詳細ページに移動し、Agent 証明書を管理を選択します。
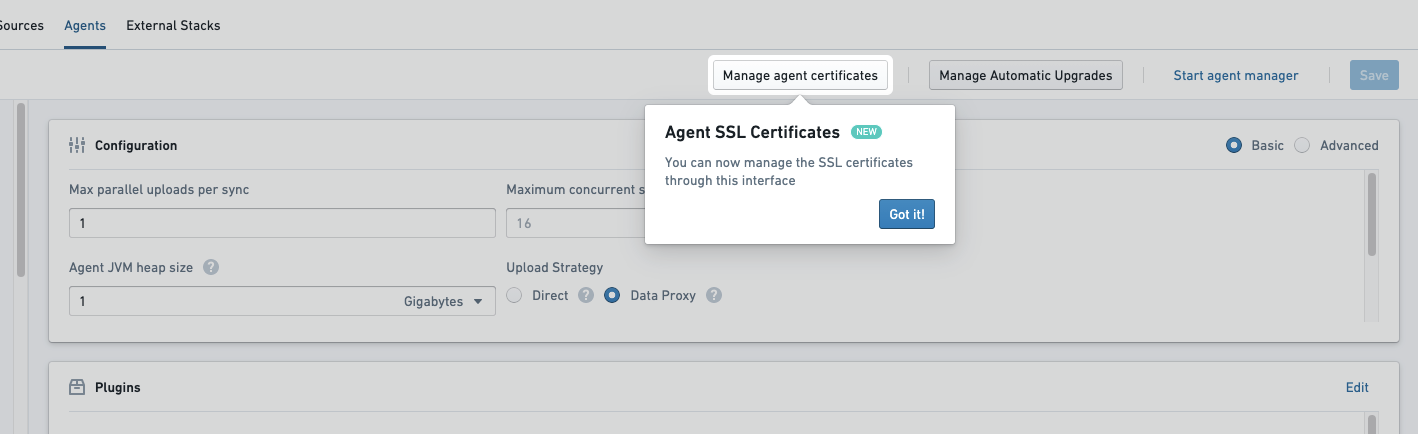
ここで、追加する証明書を選択し、必要に応じてエイリアスも指定します。次に、証明書の内容を追加します。証明書は、次の例のような文字列として、改行を含め、末尾の改行文字は含めずに追加してください。以下に示す証明書は、https://palantir.com の公開証明書です。
証明書チェーンは入力できません。証明書はそれぞれ個別に入力する必要があります。
-----BEGIN CERTIFICATE-----
MIIGXjCCBUagAwIBAgIQASByQ6gv8Z6X7wEqsyBb1DANBgkqhkiG9w0BAQsFADBY
MQswCQYDVQQGEwJCRTEZMBcGA1UEChMQR2xvYmFsU2lnbiBudi1zYTEuMCwGA1UE
AxMlR2xvYmFsU2lnbiBBdGxhcyBSMyBEViBUTFMgQ0EgMjAyNCBRMjAeFw0yNDA2
MTcxNjUwMTVaFw0yNTA3MTkxNjUwMTRaMBkxFzAVBgNVBAMMDioucGFsYW50aXIu
Y29tMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAvBalUG3JFYaSiRO2
enRnEwdeGUgtal9isJfB1++LxcPwo/DP2dncK+ur7URID0TVWOqu+4vXE2mmC9jz
Kx0o/URrMoz70i6qF6/Oyq6CuOHjZINiAN0ovNBBEPNGbSVD3Xq/eWgI7PNQ8hfI
9BJ/3WVA17oSG3zEXiWP3+CiL3Wm1Gn38oOt4URBMA0hgLqyOoU3ooqYIK8Fz2K/
OxAJvq45z2lonMZFFzj5thO5dBBch26mNAacO4MvI9mhUrMZtYvGBRZoXrph4EmF
TJDo2UTYiST0Tq6ibNW+NTuv66DrqFvzOpZybNuZsS6VrisYQ4huPN9jVz7RNFhJ
aeJvbQIDAQABo4IDYTCCA10wGQYDVR0RBBIwEIIOKi5wYWxhbnRpci5jb20wDgYD
VR0PAQH/BAQDAgWgMB0GA1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAdBgNV
HQ4EFgQUuAbgKrz0fIAXR1I/89IpUMN57AgwVwYDVR0gBFAwTjAIBgZngQwBAgEw
QgYKKwYBBAGgMgoBAzA0MDIGCCsGAQUFBwIBFiZodHRwczovL3d3dy5nbG9iYWxz
aWduLmNvbS9yZXBvc2l0b3J5LzAMBgNVHRMBAf8EAjAAMIGeBggrBgEFBQcBAQSB
kTCBjjBABggrBgEFBQcwAYY0aHR0cDovL29jc3AuZ2xvYmFsc2lnbi5jb20vY2Ev
Z3NhdGxhc3IzZHZ0bHNjYTIwMjRxMjBKBggrBgEFBQcwAoY+aHR0cDovL3NlY3Vy
ZS5nbG9iYWxzaWduLmNvbS9jYWNlcnQvZ3NhdGxhc3IzZHZ0bHNjYTIwMjRxMi5j
cnQwHwYDVR0jBBgwFoAUrw0C0MMbnlj47zdiLecDXZ5BSoowSAYDVR0fBEEwPzA9
oDugOYY3aHR0cDovL2NybC5nbG9iYWxzaWduLmNvbS9jYS9nc2F0bGFzcjNkdnRs
c2NhMjAyNHEyLmNybDCCAX0GCisGAQQB1nkCBAIEggFtBIIBaQFnAHUA5tIxY0B3
jMEQQQbXcbnOwdJA9paEhvu6hzId/R43jlAAAAGQJxs/FAAABAMARjBEAiATvomb
hMrUty8Vj703fTBSzY5qDxEMI473IigiGIiXugIgbj4/j24jloGdVoedM3jb6DFw
yAXkuZD3SMHBLsEvP9gAdgDd3Mo0ldfhFgXnlTL6x5/4PRxQ39sAOhQSdgosrLvI
KgAAAZAnGz7qAAAEAwBHMEUCIAHXbm9F2rwyxD36aHoGZRrnDtgg9UDRy5UtHK6D
OrmKAiEAjfomH4CGUrkBbwD8pzt9BbC6u6gPPveYiURxFIq//RUAdgB9WR4S4Xgq
exxhZ3xe/fjQh1wUoE6VnrkDL9kOjC55uAAAAZAnG0C6AAAEAwBHMEUCIQDDOg9s
KZqzbCu0mNBQMRAv6/2HkuLjZSGMxjq/F0R1/wIgKMHBSsNgeVED+LpTcIBYgp1q
SXgbwSizE6OD+1Ewol0wDQYJKoZIhvcNAQELBQADggEBAAr/tnc9dtTfwrczP7Ok
1+tLKmFRss4/1KQgLY8Tyy45Pag53ikn2n3tSPG1OpRTSmfPhPs9/UQRtMf7f2Gk
ObSXDVpPArtFBFDfZug+j22gVSYQr6zgFJu4Y9QD1GGtICqkmTScubfnjwdffTv6
5oNY4LbVGp5yctAd80OFUXspy+oVGsvv61a1pFO+s/NXleSrqDGL1oWcFW5Uj8GH
jnTM+Lt/HupqZ/ThVSkjMOug+hB875Yf8mWvadKYBX0Ga2s51cp8CI49FRswziY6
3oXPKfHHQybpIKhGosuSyzY8pL8UofHNp8gicAV80Vj6Mw+L8gWaAkCR6YnzQIyJ
9lc=
-----END CERTIFICATE-----
証明書を変更した後、変更を有効にするには Agent を再起動する必要があります。初期セットアップ前に証明書を追加する場合、Data Connection で追加すると、ダウンロードリンクに証明書が含まれます。
クライアント証明書については、秘密鍵の設定に関するドキュメントを参照してください。
Agent が Foundry と通信するための証明書
Foundry インスタンスへの接続に必要な証明書は、デフォルトの Agent インストールバンドルに含まれています。そのため通常、Agent ホストが Foundry と通信するために追加の証明書は必要ありません。
Agent から Foundry へのトラフィックが明示プロキシまたは透過プロキシを経由する場合、初期セットアップの一環として、プロキシの証明書を Agent に追加する必要がある場合があります。このシナリオでは、証明書がないと Foundry から Agent を管理できなくなるため、初期インストールバンドルをダウンロードする前に、これらの証明書を Agent に追加する必要があります。
Agent の起動時に、Foundry との通信を妨げる証明書関連のエラーが発生した場合、そのエラーは <bootvisor_directory>/var/service.log というログファイルに記録されます。
Agent の初回セットアップ時にエラーが発生した場合、または追加の証明書が必要であることが事前にわかっている場合は、次の手順を実行してください。
- Agent ホストへのダウンロードとインストールを試みずに、Agent セットアップページをスキップします。
- 上のセクションで説明したとおりに、Agent 管理ページから必要な証明書を追加し、ダウンロードして標準のインストール手順に従います。
追加する証明書が明示プロキシ用の場合は、追加の設定が必要になる場合があります。
プロキシ証明書を含め、Foundry への接続用に管理している証明書は、有効期限切れやローテーションの前に更新し、常に最新の状態に保ってください。証明書の有効期限の監視を使用すると、事前に通知を受け取れます。
証明書の変更によって Agent Manager が Foundry に接続できなくなった場合、Agent Manager は更新を取得できないため、Data Connection で証明書を更新するだけでは接続を復旧できません。証明書の復旧手順に従って、ローカルトラストストアを更新するか、Agent を再インストールしてください。
Agent がシステムと通信するための証明書
Agent ワーカーとして使用する場合、Agent のプロセスが HTTPS などのセキュアなプロトコルや TLS/SSL で保護されたプロトコルを使用するシステムと通信するには、追加の証明書が必要になる場合があります。新しいソース接続ごとに新しい証明書を追加する必要がある場合があり、これらの証明書の有効期限が切れた場合やローテーションされた場合は、更新する必要があります。
必要な証明書がない場合、探索などのソース機能を使用しようとすると、次のようなエラーが表示されます。
Wrapped by: javax.net.ssl.SSLHandshakeException: sun.security.validator.ValidatorException:
PKIX path building failed: sun.security.provider.certpath.SunCertPathBuilderException:
unable to find valid certification path to requested target
TLS インスペクション環境の Agent
Agent がインストールされているホスト上のトラフィックに対して TLS インスペクションを実行する場合、Agent Manager が初めて Foundry に接続する前に、ルート CA を Agent Manager のトラストストアに手動でインポートする必要があります。
これを行うには、次の手順に従います。
- 検査対象のトラフィックの再署名に使用されるルート CA の公開証明書を取得します。これはネットワークチームから入手できるはずです。または、Agent ホストで OpenSSL を使用して証明書チェーンを検査し、ルート証明書を特定することもできます:
openssl s_client -showcerts -connect FOUNDRY_URL:443。 - SSH を使用して Agent ホストにアクセスし、Agent Manager を実行するユーザーがアクセスできる場所に証明書を配置します。たとえば、
<agent-manager-install-directory>/var/securityがその場所として考えられます。 - Agent Manager の Java インストール先に移動します:
cd <agent-manager-install-directory>/jdk/amazon-corretto*。 - 証明書を Agent Manager のトラストストアにインポートします:
./bin/keytool -import -alias <CERT_NAME> -file /path/to/certificate.pem -keystore ../../var/security/truststore.jks(パスワードの入力を求められたら、truststoreを入力します)。 - Agent Manager を起動します。Data Connection の Agent 詳細ページに「Agent Manager に接続されていますが、Agent からの接続がありません」と表示され、Agent Manager が Foundry に正常に接続したことを確認できます。
- Agent が Foundry に接続できるようにするには、上記の手順に従って同じ証明書を Agent に追加します。
プロキシ設定
Agent を初めて設定するとき、またはリモートソースに接続するときは、組織のネットワーク設定によってはプロキシの設定が必要になる場合があります。プロキシは、Agent から Foundry への通信を管理するために使用される場合や、ネットワーク内のデータソースにアクセスするために必要になる場合があります。
Agent でプロキシを使用するには、Data Connection 内の Agent 設定ページにある設定の管理ウィンドウの詳細タブで、Agent と Bootstrapper の両方の設定にプロキシを設定する必要があります。ホスト名の先頭に http:// を付けずに指定してください。
Agent Manager のプロキシ設定
Agent Manager のプロキシ設定は、Agent がインストールされているホスト上の <agent-manager-install-directory>/var/conf/runtime.yml ファイルに追加する必要があります。以下は、proxy-configuration ブロックを含む Agent Manager 設定のスニペット例です。
Copied!1 2 3 4 5 6 7 8 9service-discovery: services: magritte-coordinator: ... proxy-configuration: hostAndPort: proxy-host.com:3128 credentials: # これらは任意です username: USERNAME password: PASSWORD
Agent Manager は、このプロキシを使用して Foundry の magritte-coordinator に接続します。Agent からソースへの接続には使用されません。
Bootstrapper のプロキシ設定
Agent Manager のプロキシを設定したら、Bootstrapper のプロキシを設定できます。Data Connection 内の Agent 設定ページに移動し、設定の管理セクションの詳細オプションを切り替えてから、Bootstrapper タブを選択します。以下は、proxyConfiguration ブロックを含む Bootstrapper 設定のスニペット例です。
Copied!1 2 3 4 5 6 7coordinator: proxyConfiguration: host: HOST port: PORT credentials: # これらは任意です username: USERNAME password: PASSWORD
設定を更新したら、変更を保存し、Agent を再起動して変更を有効にする必要があります。
Bootstrapper は、このプロキシを使用して Foundry の magritte-coordinator に接続します。Agent からソースへの接続には使用されません。
ソースのプロキシ設定
Agent からプロキシ経由でデータソースに接続するには、設定の管理ページの詳細セクションにある Bootstrapper タブで、Bootstrapper 上の Agent の JVM レベルのプロキシを設定します。
次の JVM フラグを使用します。
Copied!1 2 3 4agent: jvmArguments: >- -Dhttp.proxyHost=<PROXY URL> -Dhttp.proxyPort=<PROXY PORT> -Dhttps.proxyHost=<PROXY URL> -Dhttps.proxyPort=<PROXY PORT>
特定のホストに対して設定済みのプロキシを使用しない場合は、JVM フラグ http.nonProxyHosts を追加します。プロキシ設定全体は、次のようになります。
Copied!1 2 3 4 5 6agent: jvmArguments: >- -Dhttp.nonProxyHosts=host1.com|*.host2.com -Dhttp.proxyHost=proxyhost.com -Dhttp.proxyPort=8000 -Dhttps.proxyHost=proxyhost.com -Dhttps.proxyPort=8001 ...
これらの設定値を引用符で囲まないでください。
この設定は、Agent からのすべての送信ネットワークリクエストに影響します。ソース固有のプロキシ設定が利用可能な場合は、そちらの使用を推奨します。
Agent のメトリクスと正常性の監視
Data Connection で Agent を設定すると、メトリクスの表示や正常性の監視により、パフォーマンスを維持できます。
メトリクス
Data Connection の Agent ページに移動し、メトリクスタブを選択します。Agent で利用可能なメトリクスには、以下が含まれますが、これらに限定されない場合があります。
- OS の物理メモリー
- ディスク容量
- 使用可能なディスク容量
- コア数で正規化した OS 負荷
- CPU 使用率
- Agent キーストア内の次の有効期限までの時間
- Agent トラストストア内の次の有効期限までの時間
- Agent のヒープメモリー
- ヒープ使用率
- Agent の稼働時間
- Agent のスレッド
- Agent の最終再起動以降の同期/タスクのアップロード
- 実行中の同期/タスク
- Agent でキュー待機中の同期/タスク
- 同期/タスクの所要時間
- Agent の最終ハートビート時刻
- Agent Manager バージョンの経過日数
- Agent バージョンの経過日数

メトリクスカードにカーソルを合わせると、タイムスタンプ付きの詳細が表示されます。カードの右上隅を選択すると、詳細表示を展開できます。
「次の有効期限までの時間」メトリクス
Agent キーストア内の次の有効期限までの時間は、Agent キーストア内で最も早く期限切れになる証明書の有効期限までの時間を示し、Agent トラストストア内の次の有効期限までの時間は、Agent トラストストア内で最も早く期限切れになる証明書の有効期限までの時間を示します。たとえば、Agent のキーストアに2個の証明書があり、一方は1週間後、もう一方は1か月後に期限切れになる場合、最も近い有効期限に合わせて値は 1w になります。
Agent のキーストアとトラストストアには、ユーザーが追加した証明書と、Agent Manager が自動的に追加した証明書が含まれます。Agent Manager の証明書は自動的に更新されます。
証明書がすでに期限切れの場合、メトリクスには 000ms が表示されます。Agent に保存されている証明書がない場合、グラフは空になります。
「バージョンの経過日数」メトリクス
Agent Manager バージョンの経過日数と Agent バージョンの経過日数のメトリクスは、環境で利用可能なバージョンに比べて、Agent と Agent Manager がどれだけ古いかを示します。
バージョンの経過日数のメトリクスは、Agent または Agent Manager の最終更新日から、利用可能な最新バージョンのリリース日までの日数として計算されます。以下の例は、これらのメトリクスと関連するモニターに期待される動作を示しています。
| 日 | リリース済みの最新バージョン | Agent / Agent Manager の現在のバージョン | バージョンの経過時間メトリクスの値 | 備考 |
|---|---|---|---|---|
| 0 | v1.0 | v1.0 | 0 | Agent が現時点の最新バージョンに更新されます。 |
| 1 | v1.0 | v1.0 | 0 | |
| 2 | v0.1 -> v2.0 | v1.0 | 0 -> 2 | Palantir が新しいバージョンをリリースすると、メトリクスが 2 に跳ね上がります。 |
| 3 | v2.0 | v1.0 | 3 | |
| 4 | v2.0 | v1.0 -> v2.0 | 4 -> 0 | メンテナンスウィンドウ中に更新が成功すると、メトリクスが 0 に戻ります。 |
この例では、最初の2日間の Agent バージョンの経過日数メトリクスは 0 です。その後、新しいバージョンが利用可能になるとメトリクスは 2 に跳ね上がり、次の Agent メンテナンスウィンドウまで増加し続けます。最後に、メンテナンスウィンドウ中に更新が正常に完了すると、0 に戻ります。
ソフトウェアバージョンが古くなりすぎたときにアラートを送信するようにモニターを設定していて、Palantir の新しいバージョンのリリース間隔が許容日数を超えている場合、特定の Agent に更新の機会がまだなくても、新しいバージョンが利用可能になった時点でこのモニターはアラートを発します。これらのアラートは、次のメンテナンスウィンドウ中に更新が正常に完了すると、自動的に解消されます。
上記の例で、経過日数が >2 の場合にアラートを発するようにモニターを設定すると、Agent に最新バージョンへのアップグレードの機会がまだなくても、3日目にアラートが発せられます。4日目に更新が正常に完了すると、アラートは自動的に解消されます。
正常性の監視
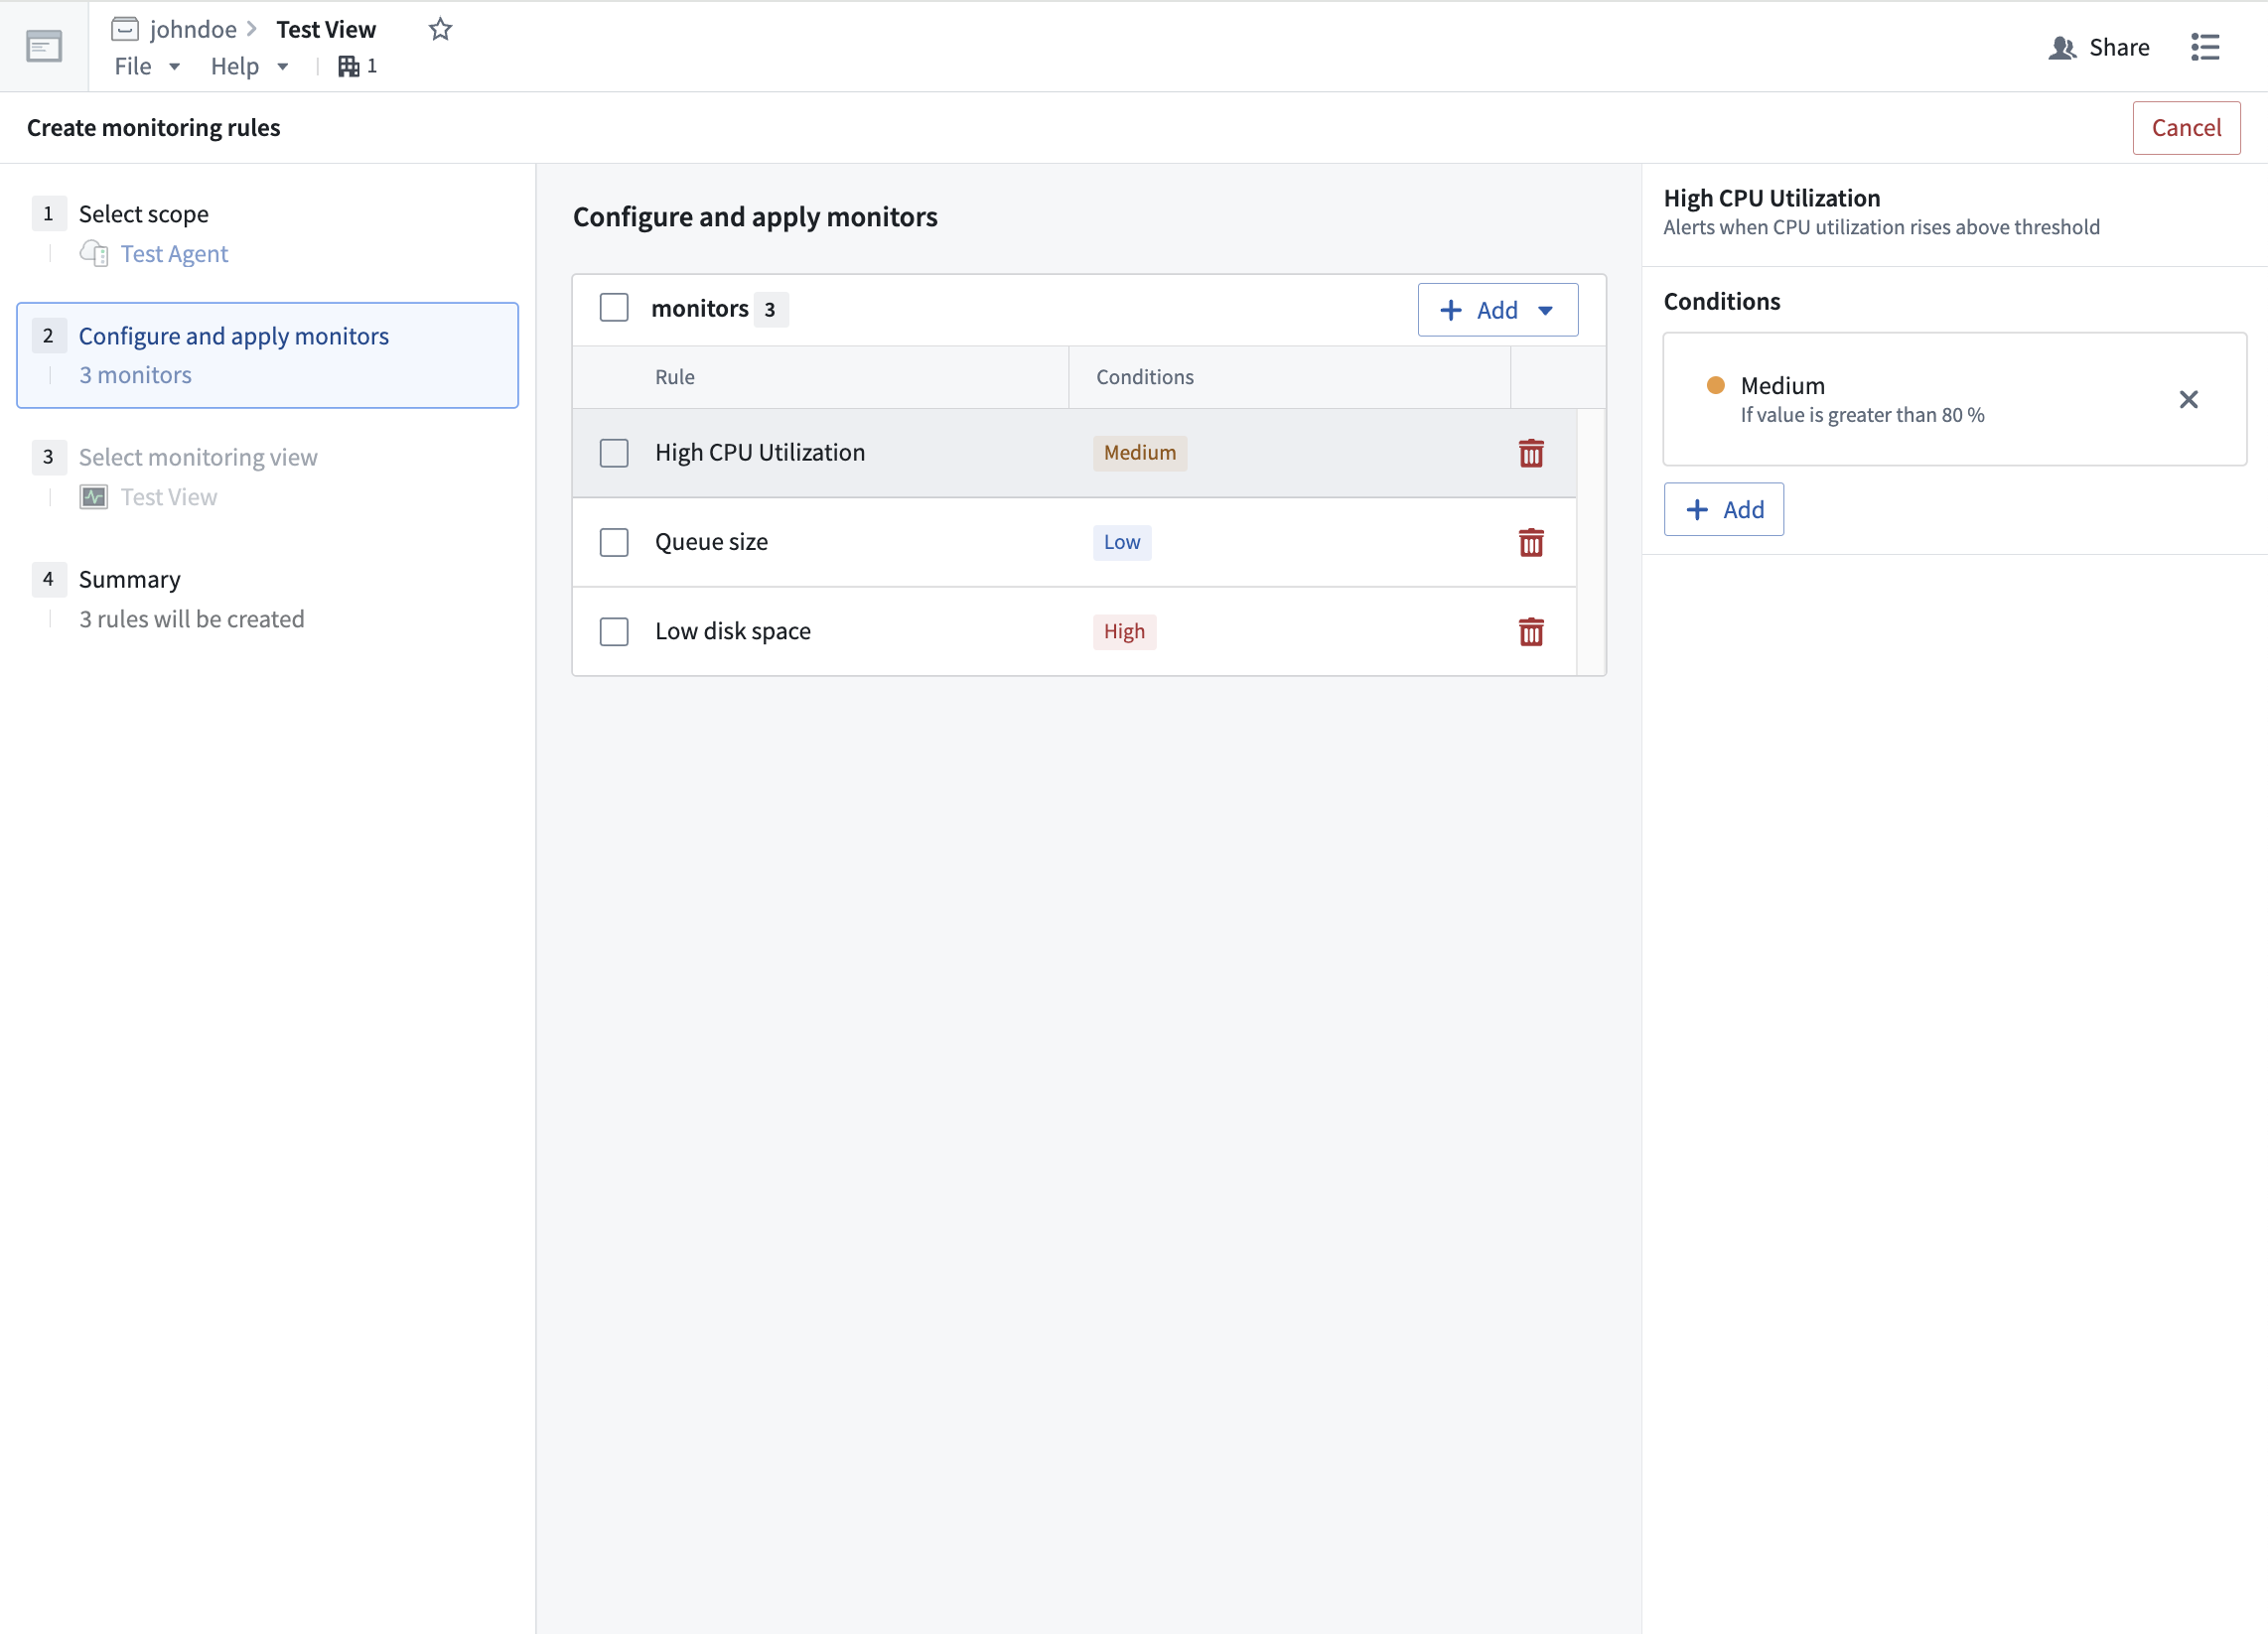
正常性モニターでは、特定の条件やしきい値を満たしたときに、任意のメトリクスに対してさまざまな重大度(高、中、低)のアラートを設定できます。
Data Health アプリケーションで監視ビューを作成することで、Agent の正常性を監視できます。監視ビューは、そのビューをフォローしているユーザーグループが特に関心を持つ監視ルールをまとめたものです。
監視ビュータブを選択すると、既存の監視ビューを表示できます。
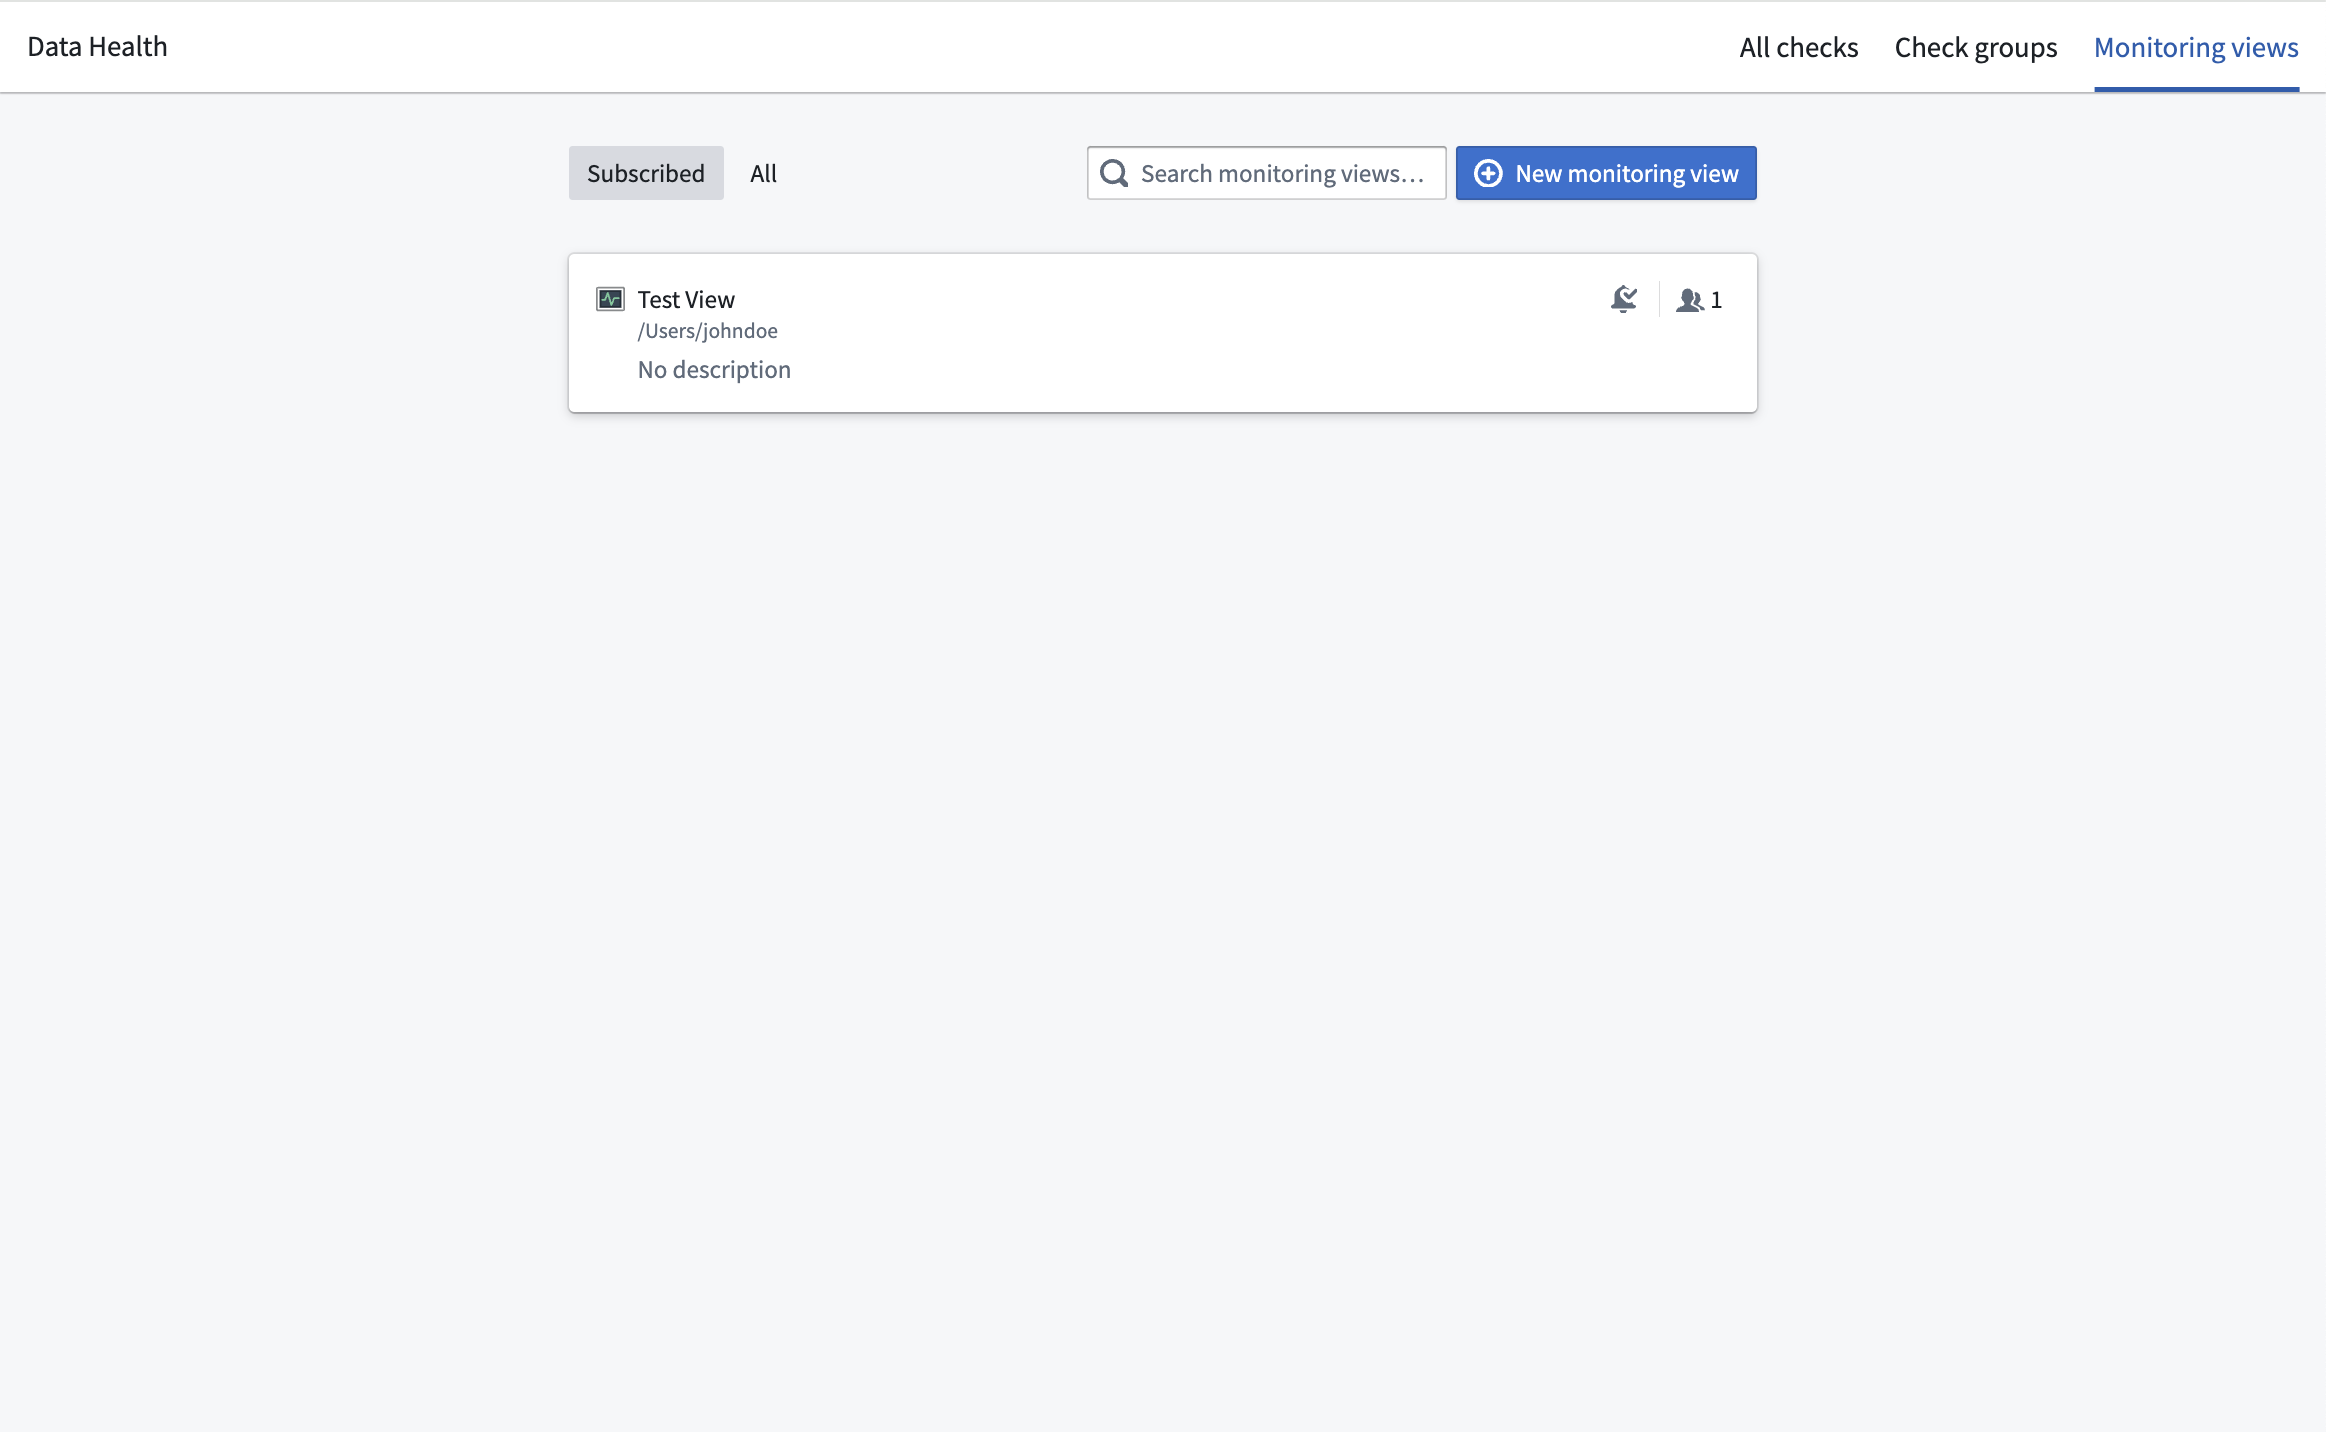
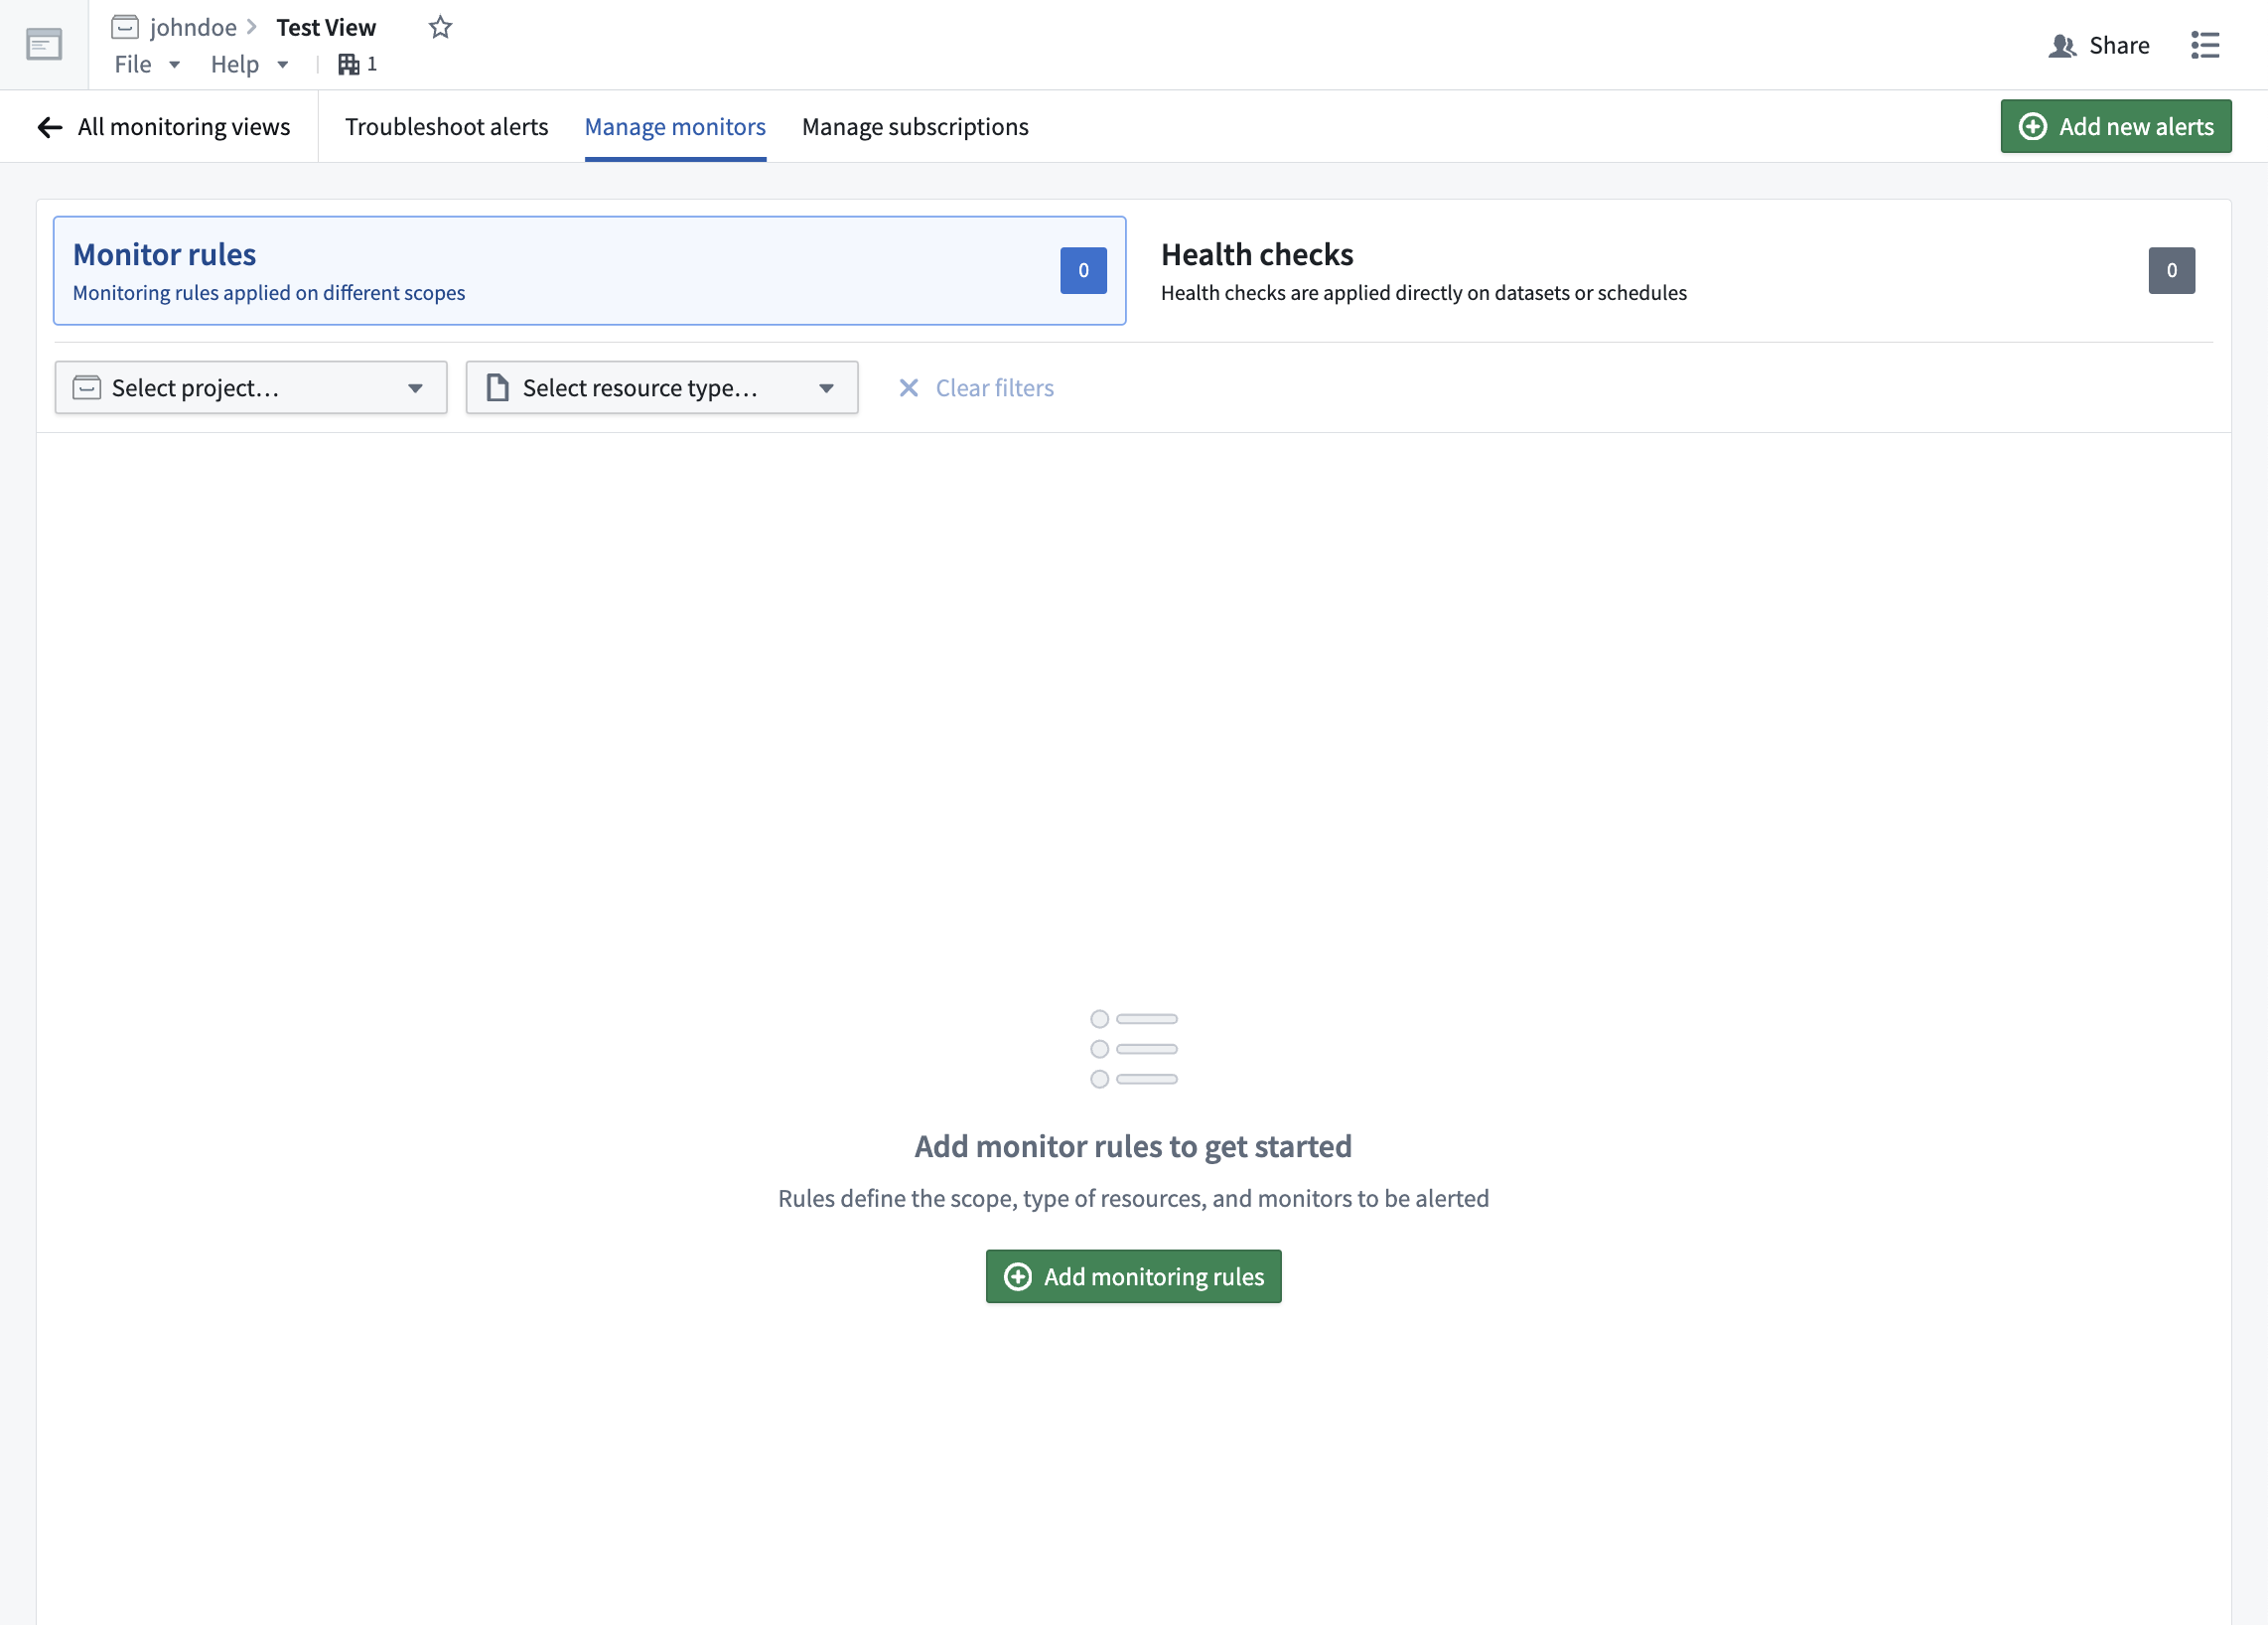
特定の監視ビューを選択した後、監視管理を選択して Agent の正常性モニターを設定できます。このページから、新しい監視ルールを作成できます。
監視ルールの作成ページでは、具体的なルールと、さまざまな重大度のアラートを設定できます。
モニターによるデータの正常性の追跡と PagerDuty とのモニターの統合について、詳しくはこちらをご覧ください。
自動アップグレードウィンドウ
Data Connection の Agent サービスは、セキュリティ、安定性、パフォーマンスの改善のために定期的に更新されます。こうした重要な改善を Agent が適時に受け取れるようにする最善の方法は、使用中の各 Agent にアップグレードウィンドウを設定することです。以下のセクションでは、アップグレードウィンドウ中に行われる処理と、ベストプラクティスのガイドラインについて説明します。
アップグレードウィンドウ
Agent のアップグレードウィンドウは、Agent が一時的にオフラインになっても安全とみなされる時間帯です。この時間帯は毎週繰り返され、Data Connection アプリケーションで、対象の Agent の Agent 設定タブにあるメンテナンスウィンドウページで定義できます。
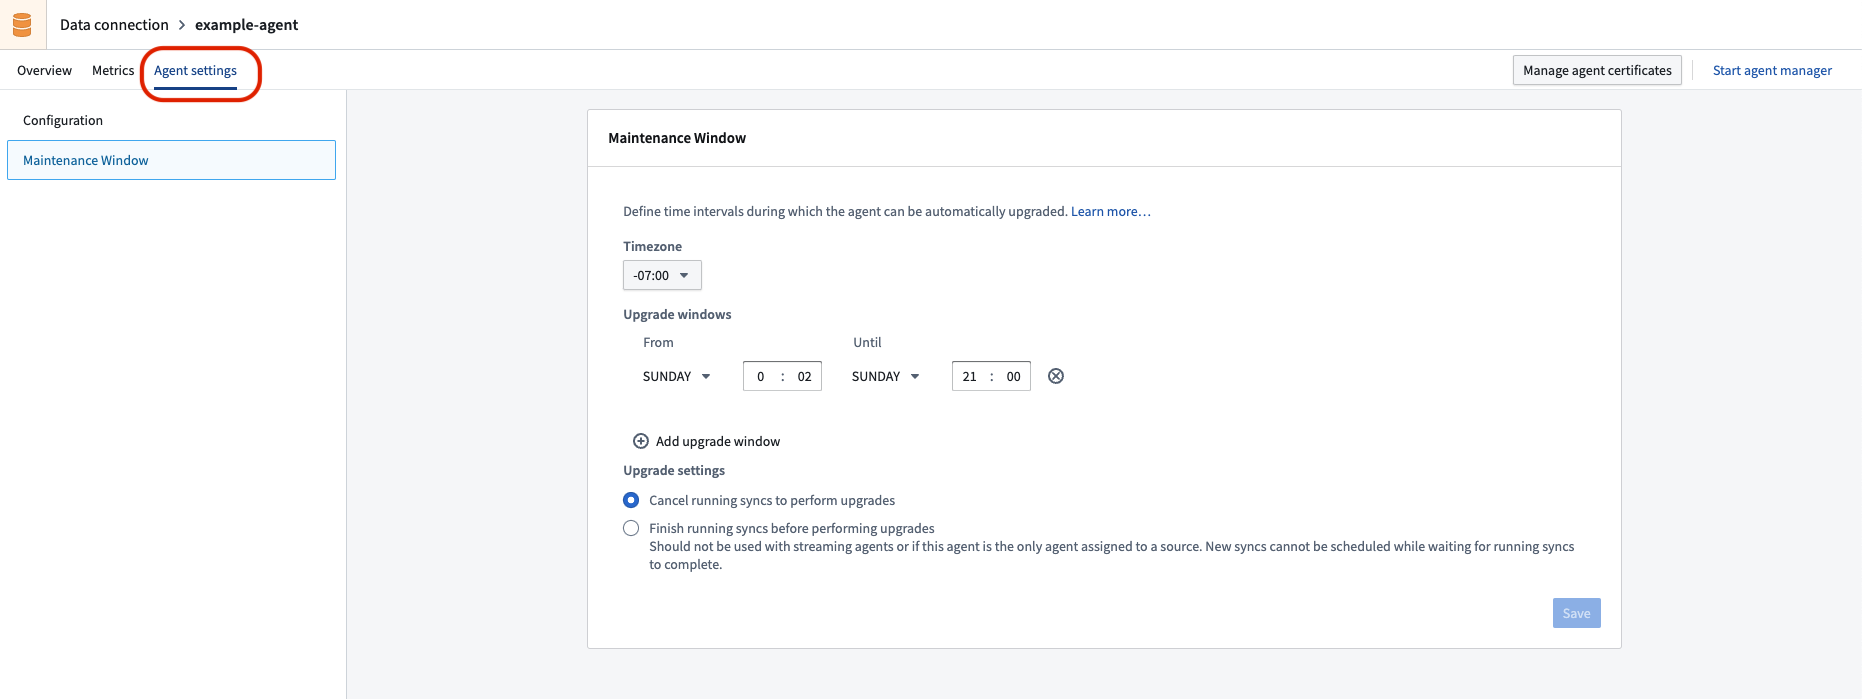
Data Connection コーディネーターは、Agent とそれぞれのアップグレードウィンドウを監視します。新しいバージョンが利用可能な場合は、これらのアップグレードウィンドウ中に Agent を自動的にアップグレードします。
アップグレードの一環として、Agent が再起動されます。これにより、実行中のジョブが終了し、新しいジョブも一時的にその Agent で実行できなくなります。
Agent のアップグレードウィンドウは、少なくとも60分にする必要があります。ただし、実際のアップグレードは比較的短時間で完了するはずで、Agent の再起動とほぼ同じ時間がかかると想定されます。
アップグレードのタイミングをずらす
データパイプラインへの影響を最小限に抑えるため、すべての Data Connection ソースに少なくとも2つの Agent を割り当て、それらの Agent で実行されるソース群について、アップグレードウィンドウのタイミングをずらすことを推奨します。たとえば、一方の Agent のアップグレードウィンドウを日曜日に設定し、もう一方を水曜日に設定できます。これにより、いずれかの Agent のアップグレードウィンドウ中に中断されたジョブをもう一方の Agent で再試行でき、アップグレード中の Agent が完全にオンラインに戻るまで、新しいジョブも引き続きキューに追加して実行できます。
データセットの同期をスケジュールする
アップグレードウィンドウのタイミングをずらせない場合は、アクティビティが少ない(理想的にはゼロの)時間帯にアップグレードウィンドウをスケジュールすることが重要です。この場合、データセットの同期は、アップグレードウィンドウの開始前に完了するか、ウィンドウの終了から数分後に開始するようにスケジュールする必要があります(ウィンドウの終わりに近いタイミングで再起動が行われる可能性を考慮するためです)。
Agent を再インストールする
Agent がアップグレードされていない場合や、長期間にわたって異常な状態が続いている場合、最も簡単な解決策は、ホスト上の Agent を再インストールすることです。Agent の再インストールは安全な操作であり、初回インストールと同様のプロセスです。
再インストールのプロセスを開始するには、Agent の概要ページに移動して Agent を再インストールを選択します。
再インストールを正常に完了するために、再インストールウィザードの指示と、以下の追加ステップに従ってください。
-
再インストール前に、Agent が実行されていないことを確認してください。これを行うには、コンピューターのコマンドラインツールを使って Agent ホストに SSH 接続し、Agent フォルダー(
magritte-bootvisor-*)に移動して、次のコマンドを実行して停止します。Copied!1 2./service/bin/init.sh stop ./service/bin/auto_restart.sh clear -
既存のディレクトリに Agent を再インストールする場合は、古い Agent のバックアップを作成します。
Copied!1mv magritte-bootvisor-* magritte-bootvisor-*-old -
暗号化キーを古い Agent から新しい Agent フォルダーにコピーします。
Copied!1cp $OLD_BOOTVISOR_DIR/var/data/source-encryption-key* $NEW_BOOTVISOR_DIR/var/data -
すべてが期待どおりに動作することを確認し、バックアップした Agent
magritte-bootvisor-*-oldを削除してディスクの空き容量を確保します。Copied!1rm -r magritte-bootvisor-*-old
Agent を新しいディレクトリに移動する
以下のステップに従って、同じマシン上の新しいインストールディレクトリに Agent を移動します。
- Data Connection で同期ページに移動し、現在実行中の同期がないことを確認します。
- ページ左側のフィルターを使って、現在のステータスが実行中の同期のみを表示し、実行中の同期があるかどうかを確認します。
- 実行中の同期がある場合は、完了するまで待つか、ステータスのリンク(たとえば「14分前から実行中」)を選択し、ビルドページでビルドをキャンセルを選択してキャンセルします。同期をキャンセルする必要がある場合は、同期の所有者に適切に通知してください。
- Agent ページに移動します。移動する Agent の名前を選択します。
- 設定パネルで、詳細を選択します。詳細設定の各タブで、絶対パスを使用している参照をすべて変更します。
/で始まるものを探し、新しいパスに変更します。- 注:Kerberos の設定には絶対パスが必要です。
- Foundry で Agent を停止します。これを行うには、画面右上の Agentを再起動の横にあるドロップダウン矢印を選択し、停止(安全ではありません) を選択します。
- 注:「安全ではありません」というラベルは、Agent を停止すると実行中の同期が中断されることを警告するものです。そのため、ステップ1で説明した事前の対策を行っています。
- マシンのターミナルで、Agent に SSH 接続します。
- Agent の管理ユーザーに切り替えます。設定によっては、
-- sudo -su palantirまたは-- sudo -su adminの入力が必要になる場合があります。 - ターミナルで、
cdを使って Agent のインストールディレクトリに移動します。 ./service/bin/init.sh stopを実行して Agent を停止します。- Agent が以前に自動起動するように設定されていた場合:
- Linux では、
./service/bin/auto_restart.sh clearを実行します。 - Windows では、Windows ホストにインストールするの手順に従った際に設定したスケジュール済みタスクを削除します。
- Linux では、
- 数分待ち、管理ユーザーが実行している Java プロセスがないことを確認します。ある場合は、手動で停止します。
- 必要に応じて、
./var/data/binaries、./var/data/cache、./var/data/processesフォルダーの内容を削除して、転送するデータ量を減らします。 mv <source directory> <new installation directory>を入力して、Agent を新しいディレクトリフォルダーに移動します。- 新しい Agent のインストールディレクトリに移動します。
./service/bin/init.sh startを実行して Agent を再起動します。 - Agent が以前に自動再起動するように設定されていた場合は、自動再起動のセットアップ手順に従って再度有効にします。
- 5分待ってから Foundry の Agent ページを更新し、Agent が接続され、同期が成功していることを確認します。
Agent を新しいホストに移動する
Agent を新しいホストに移動する場合は、新しいホストがオペレーティングシステムの要件を満たし、以前の Agent と同じオペレーティングシステムおよびアーキテクチャを使用していることを確認してください。新しいホストには、古いホストと同じファイアウォールのネットワーク設定も必要です。たとえば、Agent が以前 x86_64 アーキテクチャ上の Linux ディストリビューションで稼働していた場合、新しいホストでは任意の Linux ディストリビューションを使用できますが、同じアーキテクチャ上で稼働している必要があります。以下の手順では、Agent を Linux から Windows または ARM アーキテクチャに移動することはできません。その場合は、UI から新しいダウンロードリンクを取得し、新規インストールを行います。
UI から取得した新しいダウンロードリンクを使用して Agent を再インストールすると、既存のソース資格情報を復号できなくなり、手動で再入力する必要があります。これらの資格情報を保持するには、次のステップでソースのシークレットを古い Agent から新しい Agent に移行することを検討してください。
- 古い Agent のディレクトリ
<bootvisor dir>/var/dataに移動します。 - ファイル
source-encryption-keyおよびsource-encryption-key.privateを、新しい Agent の同じディレクトリ(<bootvisor dir>/var/data)にコピーします。- コピーする前に古い Agent でこれらのファイルが失われたり上書きされたりすると、すべてのソース資格情報が失われ、新しい Agent に手動で再追加する必要があります。
Agent がファイルシステム内のほかのファイルに依存している場合は、正常な動作を維持するため、それらのファイルも新しい Agent のインストール先に移動してください。
Agent を新しいホストに移動するには、以下のステップに従います。
- Agent を新しいディレクトリに移動する手順のステップ1から11までを、ステップ3を除いて実行します。これにより、Agent が停止し、新しいホストに転送する準備が整います。
- rsync ↗ またはほかのファイル転送ツールを使用して、Agent のフォルダーを古いホストから新しいホスト上の場所にコピーします。
- Agent を新しいディレクトリに移動する手順で先ほどスキップしたステップ3を実行します。絶対パスで参照されているファイルまたはフォルダーごとに、そのリソースを新しいホスト上の場所にコピーし、新しいパスを指すように設定を更新します。
- Agent を新しいディレクトリに移動するガイドのステップ13から16までを実行します。
Windows ホストにインストールする
Agent のセットアップには Linux ホストを推奨します。Linux ホストを用意する方法も、Windows ホスト上の VM で Linux を実行する方法もない場合を除き、Windows ホストは使用しないでください。
Windows Agent では、特に Agent ワーカーとして使用する場合、一部の機能が動作しないことがあります。具体的には、Windows Agent はテーブルエクスポートに対応しておらず、実行は失敗します。
Agent のセットアップガイドのステップに従いますが、Agent のダウンロードと設定のステップで、オペレーティングシステムとして Windows を選択します。Agent のインストール後、クラッシュ時またはマシンの再起動時に Agent Manager を再起動する Windows のスケジュールされたタスクを、次のように設定する必要があります。
- Windows タスクスケジューラーを管理者として開きます。
- 新しいスケジュールされたタスクを作成します。
- 全般タブで、次の操作を行います。
- タスクの実行時に使うユーザーアカウントを
SYSTEMに設定します。 - ユーザーがログオンしているかどうかにかかわらず実行するが選択されていることを確認します。
- パスワードを保存しない... が選択されていないことを確認します。
- 構成を、Windows 仮想マシンの正しいオペレーティングシステムに更新します。
- 最上位の特権で実行するを選択します。
- タスクの実行時に使うユーザーアカウントを
- トリガータブで、2個のトリガーを作成します。
- 1個目のトリガーをイベント時に設定し、スタートアップ時を選択します。
- 起動時に Windows のアップグレードプロセスと競合しないよう、遅延時間を指定するを3分間に設定します。
- タスクが有効になっていることを確認します。
- もう1個のトリガーをスケジュールに基づいて設定します。
- タスクを毎日実行するように設定します。
- 繰り返し間隔ボックスをオンにし、5分間を選択して、継続時間を1日間に設定します。
- 1個目のトリガーをイベント時に設定し、スタートアップ時を選択します。
- 操作タブで、次の操作を行います。
- 新しいプログラムの開始操作を追加します。
magritte-bootvisor-winバッチファイルへのフルパスを、プログラム/スクリプトのボックスにコピーします。- フルパスは
C:\example\path\to\folder\containing\magritte\agentmagritte-bootvisor-win-{version}\service\bin\magritte-bootvisor-win.batのようになります。
- フルパスは
- バッチスクリプトを格納しているフォルダーへのフルパスを、開始(オプション) のボックスにコピーします。
- フルパスは
C:\example\path\to\folder\containing\magritte\agent\magritte-bootvisor-win-{version}のようになります。 - Windows では任意とされていますが、Agent は相対パスでコマンドを実行するため、このステップは必須です。
- フルパスは
- 引数はないため、引数の追加(オプション) は空欄のままにします。
- OK を選択してタスクを保存します。
- タスクを右クリックして実行を選択し、手動でのタスク実行を試みます。
- このタスクは実行中ステータスになり、そのまま継続するはずです。これは Agent Manager が稼働していることを示します。
- Agent が正常に起動したことを確認します。Foundry のインターフェースに反映されるまで、1〜2分かかることがあります。Agent が正常に起動しない場合は、スケジュールされたタスクの履歴タブでエラーを確認します。Windows のコマンドプロンプトを使用して該当するフォルダーに移動し、関連する .bat ファイルを実行することでも、操作の成功を確認できます。
バックアップとキャッシュ
Agent は、インストール、バージョンアップグレード、バージョンダウングレード、および継続的な使用の一環として、ファイルをバックアップまたはキャッシュすることがあります。これには、Agent ソフトウェアおよびコネクタープラグインの以前のバージョンが含まれます。セキュリティおよび安定性の修正は、最新バージョンで提供されます。Agent がアップグレードされると、置き換えられたバージョンはホスト上に保持されますが、読み込みや実行は行われなくなります。通常、バックアップおよびキャッシュファイルは無視しても問題なく、30日後に自動的に削除されます。Agent ホスト上で想定より多くのディスク容量を使用している場合は、安全に削除できます。削除は、メンテナンスウィンドウ以外の時間に実行してください。
バックアップおよびキャッシュファイルは、Agent のインストールディレクトリ内の次のサブディレクトリにあります。
| サブディレクトリ | 用途 |
|---|---|
/backups | アップグレードの実行時に、Agent の設定のバックアップを保存するために使用されます。 |
/var/data/cache | Agent の通常動作中にデータをキャッシュするために使用されます。 |
/var/data/maven | インストールおよびアップグレード中に Agent がダウンロードしたコネクタープラグインとアーティファクトのバージョンを、バージョン別に保存するローカルキャッシュです。Agent に現在割り当てられているバージョンのみが読み込まれます。旧バージョンはキャッシュに残りますが実行されず、削除できます。 |
/var/data/processes | Agent のプロセスごとに、そのプロセスが使用したコネクタープラグインを含む作業ディレクトリを保持します。現在実行中のプロセスのみが使用されています。非アクティブなディレクトリは最新のもの(デフォルトでは最新10個)のみを保持するため、保持期間(デフォルトでは30日)を過ぎるか、ホストのディスク空き容量が少なくなると、自動的に削除されます。手動で削除することもできます。 |
/var/data/processes/<bootstrapper>/var/conf/agent/managed-plugins | Foundry が配信するコネクタープラグインで、コネクターごとに1個の .jar があります。存在する中で最も新しいバージョンが使用されます。旧バージョンは隣接する archive ディレクトリに移動され、削除できます。 |
/var/data/processes 配下で現在稼働中のプロセスのディレクトリを特定するには、各ディレクトリ内で service/bin/init.sh status を実行します。実行中と報告されるディレクトリが使用中のディレクトリです。それ以外は非アクティブであり、削除できます。
ホストのオーバーライドを設定する
Agent には、Unix システムの /etc/hosts のエントリと同様に、標準の DNS 名前解決より優先される、ホスト名から IP アドレスへのカスタムマッピングを設定できます。このホストのオーバーライドにより、Agent は特定のホスト名を、標準の DNS 参照とは異なる IP アドレスに解決できます。
Agent のホストのオーバーライドを設定する方法
Data Connection アプリケーションから直接 Agent にホストのオーバーライドを追加するには、次のステップに沿って進めます。
- Data Connection の Agent ページに移動し、設定する Agent を選択します。
- Agent 設定ページに移動し、目的のホスト名と IP アドレスのマッピングを指定して、ホストのオーバーライドを追加します。
- 変更を保存し、設定を有効にするために Agent を再起動します。

たとえば、プライベートネットワーク内の 10.0.0.1 でのみデータソースにアクセスできる場合は、次のようにします。
- 任意のドメイン(
my-private-internal-database.localなど)を10.0.0.1にマッピングするホストのオーバーライドを設定します。ドメイン名は任意ですが、その IP でホストされているシステムを説明する名前を推奨します。 - ソースとエグレスポリシーの設定で、
10.0.0.1の代わりにこのドメインを使用します。

Foundry 内からのネットワーク接続はドメイン名を使用して開始され、Agent がネットワークエッジでそのドメイン名を正しいプライベート IP アドレスに解決します。
ホストのオーバーライド設定は Agent レベルの DNS 名前解決に影響し、その Agent が確立するすべての接続に適用されます。これらのマッピングは、標準の DNS 参照より優先されます。
ホストのオーバーライドを使用する場面
次のシナリオでは、ホストのオーバーライドを設定する必要があります。
-
IP アドレスでのみ参照できるプライベートネットワーク内のソースシステム: Foundry 内で開始されるネットワークリクエストでは、インフラストラクチャの競合を回避するために、プライベートではない IP アドレスを使用する必要があります。そのため、Agent プロキシのエグレスポリシーを使用して、名前解決可能なドメイン名がなく、プライベート IP アドレスでのみアクセスできるソースに接続する場合は、ホストのオーバーライドを使用して、プレースホルダーのドメインをプライベートネットワーク内の正しいプライベート IP アドレスに解決します。
-
ローカルテスト: 開発中に localhost やその他のローカルサービスへの接続をテストする場合です。
ホストのオーバーライドには、Agent バージョン 9.2446.0 以降が必要です。Agent のバージョンは、Data Connection の Agent の概要ページで確認できます。